Khi một chiếc tủ lạnh trở thành cửa ngõ tấn công
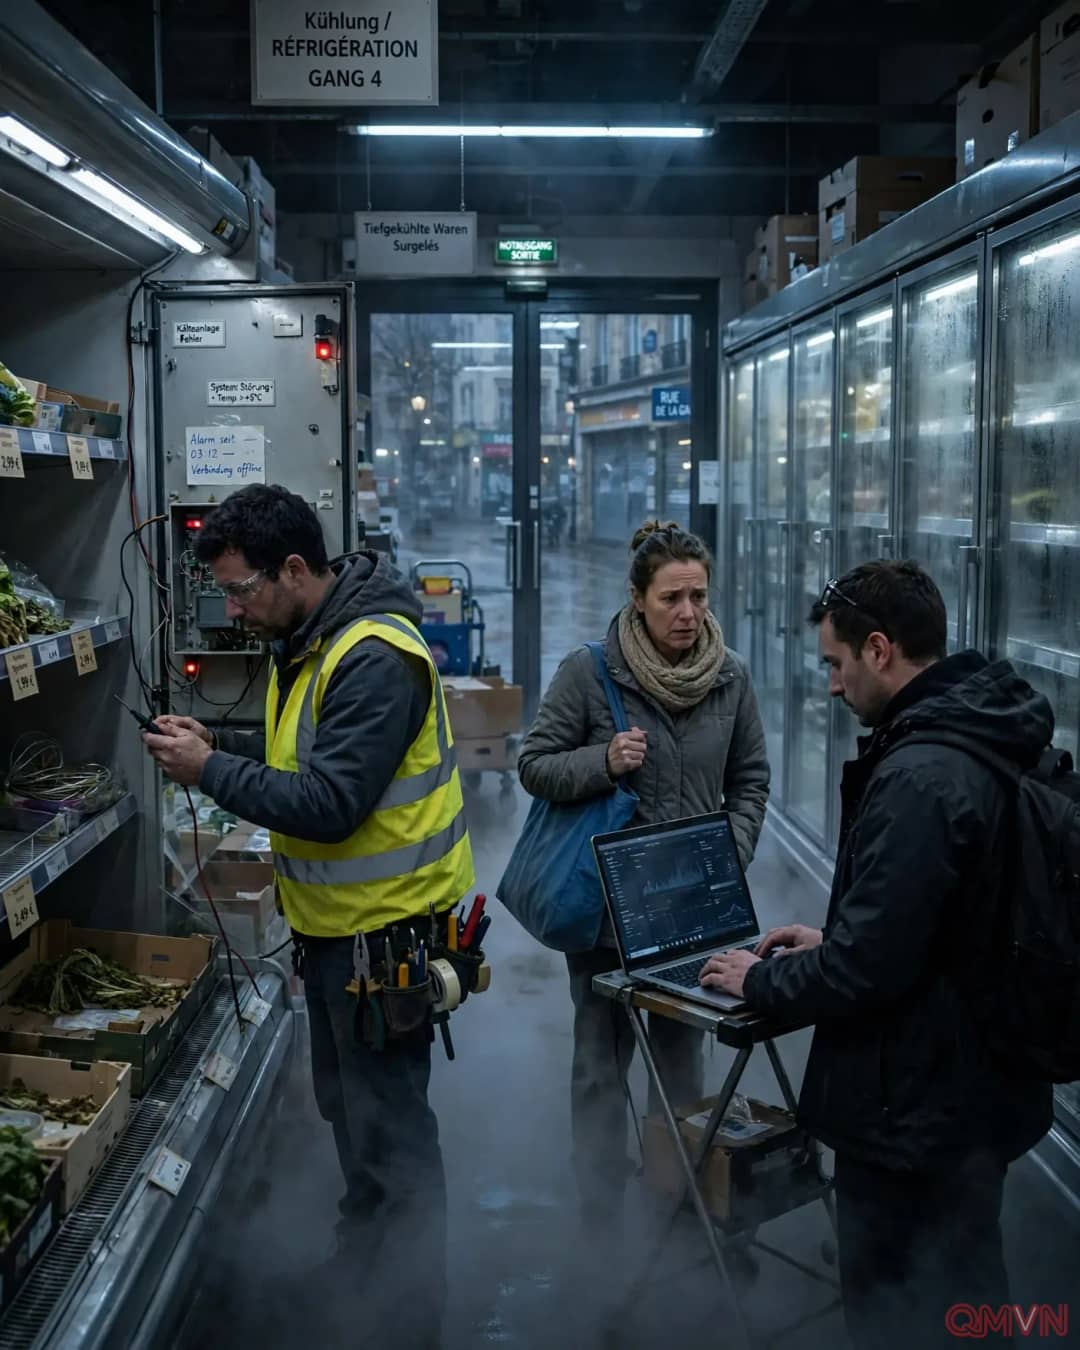
Các cuộc xâm nhập vào hệ thống làm lạnh thương mại cho thấy tấn công mạng không nhất thiết phải đánh sập ngân hàng hay trạm điện mới gây thiệt hại đáng kể. Bộ điều khiển nhiệt độ giữ cho thịt, sữa, rau và thuốc ở mức an toàn; khi người lạ truy cập giao diện quản trị từ xa và thay đổi thiết lập, hậu quả có thể đến ngay trong vài giờ. Reuters ghi nhận các sự cố tại Pháp trong tháng 10, rồi lan sang nhiều quốc gia châu Âu đầu tháng 11. Một số nhà bán lẻ phải loại bỏ thực phẩm hỏng thay vì mạo hiểm bán sản phẩm không còn bảo đảm chất lượng.
Trung tâm nghiên cứu Censys thống kê hai nhóm sản phẩm Copeland/Dixell XWEB và Danfoss StoreView: từ 6.695 địa chỉ thiết bị có thể truy cập qua Internet ngày 9/10 xuống 3.124 ngày 5/11. Đây là dấu hiệu việc giảm phơi lộ đã diễn ra, nhưng không chứng minh tất cả thiết bị còn lại đều có lỗ hổng, cũng không cho biết bao nhiêu thiết bị đã bị tin tặc chiếm quyền. Một hệ thống biến mất khỏi phép quét có thể đã được bảo vệ, chuyển cấu hình hoặc đơn giản là tạm ngắt mạng.
Tại Thụy Điển, chuỗi Coop cho biết các cửa hàng bị ảnh hưởng đầu tháng 11 vốn đã lên lịch nâng cấp bảo mật chỉ hai ngày sau thời điểm xảy ra sự cố. Chi tiết ấy phản ánh sự bất cân xứng của cuộc đua: doanh nghiệp sửa chữa theo kế hoạch vận hành, còn kẻ tấn công lựa chọn thời điểm lỗ hổng chưa khép lại.