Cơ chế truy cập thư viện ảnh ngầm qua tính năng gợi ý trên Facebook
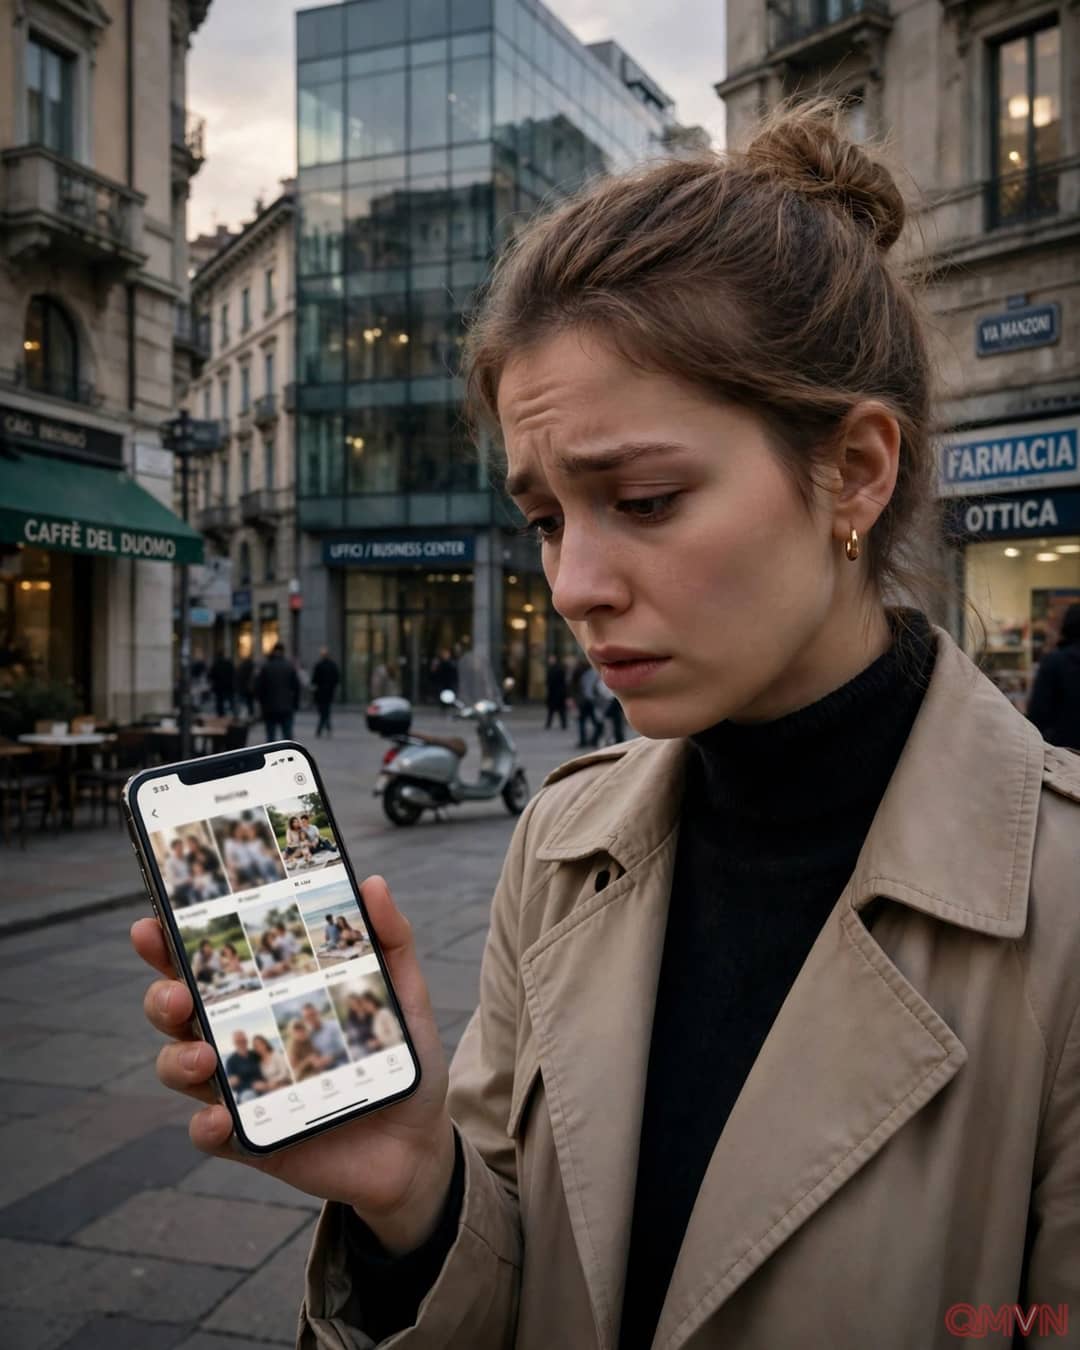
Trong thông báo chính thức phát đi từ Milan vào thứ Bảy ngày 14 tháng 11 năm 2026, Cơ quan Bảo vệ Dữ liệu Cá nhân Ý (Garante) xác nhận khoản phạt 805 triệu euro đối với Meta Platforms Ireland, đơn vị vận hành nền tảng mạng xã hội này tại châu Âu. Cuộc điều tra được khởi động từ năm 2025 đã chỉ ra rằng thông qua ứng dụng Facebook dành cho thiết bị Android, công ty đã truy cập vào các bức ảnh, đoạn video cùng dữ liệu đi kèm lưu trữ trên điện thoại của người dùng.
Cơ chế vi phạm nằm ở một tính năng tích hợp sẵn trong ứng dụng Facebook, vốn được thiết kế để tự động đề xuất các nội dung từ thư viện ảnh cá nhân nhằm khuyến khích người dùng chia sẻ lên mạng xã hội. Cơ quan quản lý Ý kết luận rằng việc kích hoạt mặc định tính năng này kèm theo thông báo chung chung đã tước đi quyền được biết rõ và quyền chủ động đồng ý của người sở hữu thiết bị trước khi dữ liệu nhạy cảm bị quét.
Tối hậu thư 60 ngày và bài toán tài chính đối với Meta Platforms
Bên cạnh án phạt tiền kỷ lục trong lịch sử thực thi của cơ quan bảo vệ dữ liệu Ý, nhà chức trách còn đặt ra thời hạn 60 ngày buộc Meta Platforms phải vô hiệu hóa chế độ mặc định của tính năng gợi ý nội dung nói trên. Tập đoàn công nghệ Mỹ đồng thời phải thiết lập cơ chế xin phép người dùng một cách riêng biệt, minh bạch nếu muốn tiếp tục cung cấp tiện ích này trong tương lai.