Hai tuần, hai lớp vỏ ngụy trang
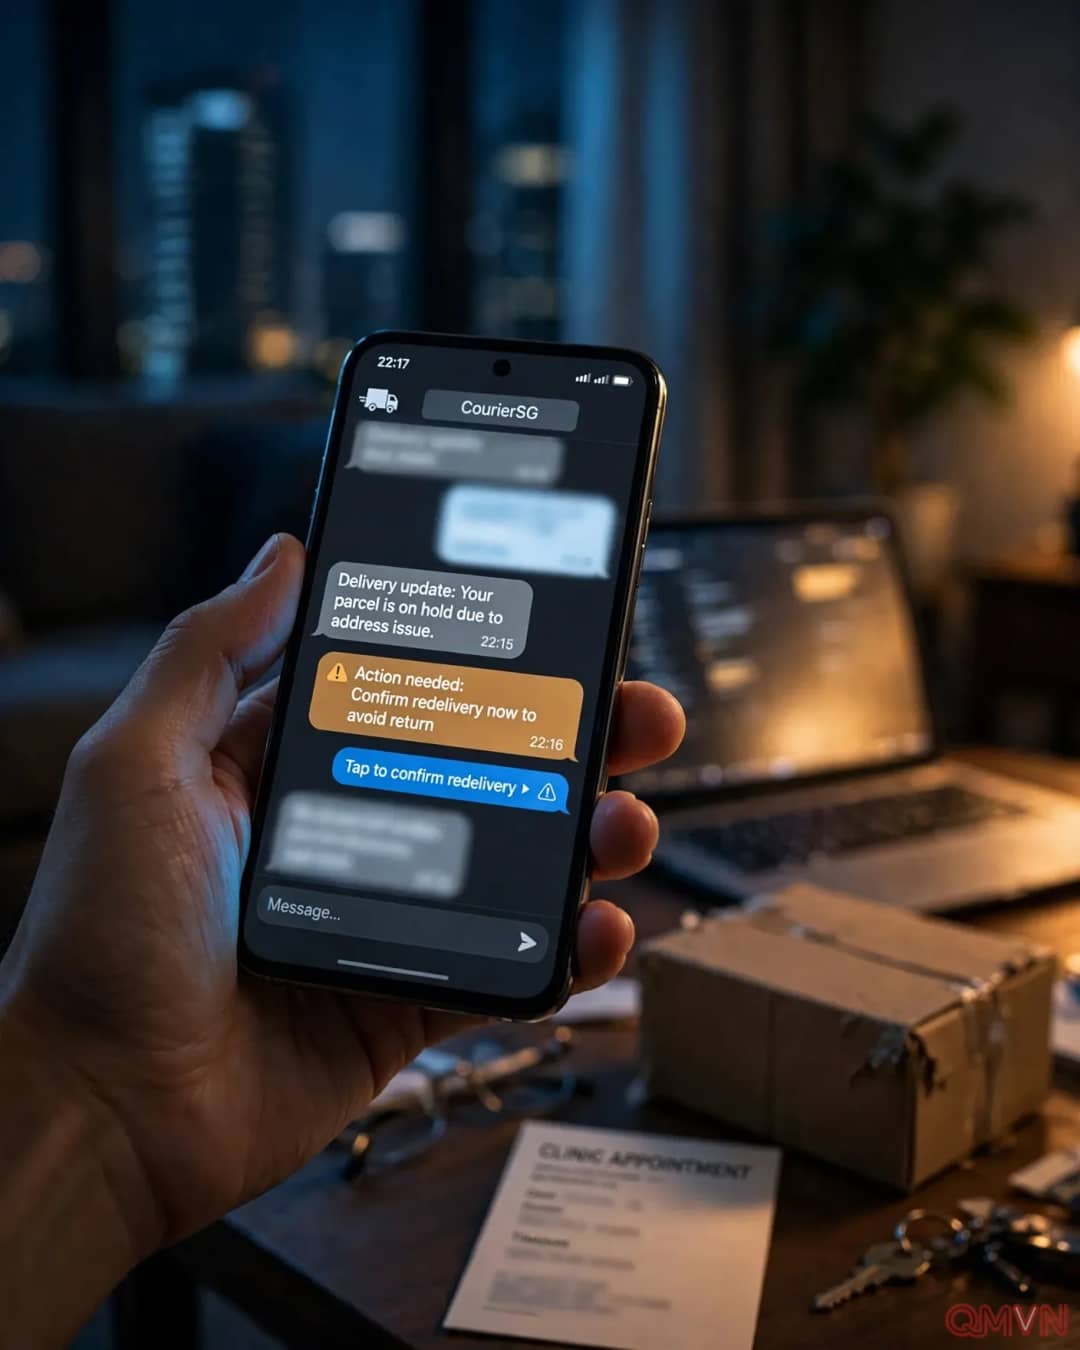
Trong thông báo ngày 14/11, cảnh sát cho biết làn sóng lừa đảo mới nhất đi theo hai kịch bản quen thuộc. Ở kịch bản thứ nhất, người nhận được tin nhắn có vẻ đến từ các công ty chuyển phát uy tín, thông báo việc giao bưu kiện thất bại do thông tin chưa đầy đủ. Ở kịch bản thứ hai, tin nhắn có vẻ đến từ các phòng khám đa khoa SingHealth, cho rằng người nhận còn khoản viện phí ngoại trú chưa thanh toán.
Cả hai loại tin nhắn đều chứa đường link lừa đảo dẫn đến trang web giả mạo. Tại đó, nạn nhân bị yêu cầu nhập thông tin cá nhân, tài khoản ngân hàng, số thẻ tín dụng hoặc thanh toán một khoản tiền. Một cảnh báo tương tự ngày 3/11 đã chỉ ra hàng loạt vụ lừa đảo mượn tên các hãng như TracX Logis, uParcel và Park N Parcel, cho thấy chiến dịch đã mở rộng từ bưu kiện sang lĩnh vực y tế.
Vì sao iMessage trở thành “lối tắt” của kẻ lừa đảo
Tại Singapore, tin nhắn SMS thông thường đi qua bộ lọc chống lừa đảo ở cấp mạng và Cơ quan Đăng ký Tên người gửi SMS, nơi tự động gắn nhãn “có thể là lừa đảo” cho người gửi chưa đăng ký. Tuy nhiên, iMessage vận hành trong hệ sinh thái riêng của Apple nên không được các biện pháp này bảo vệ.