Hơn 2.600 lần thử xâm nhập
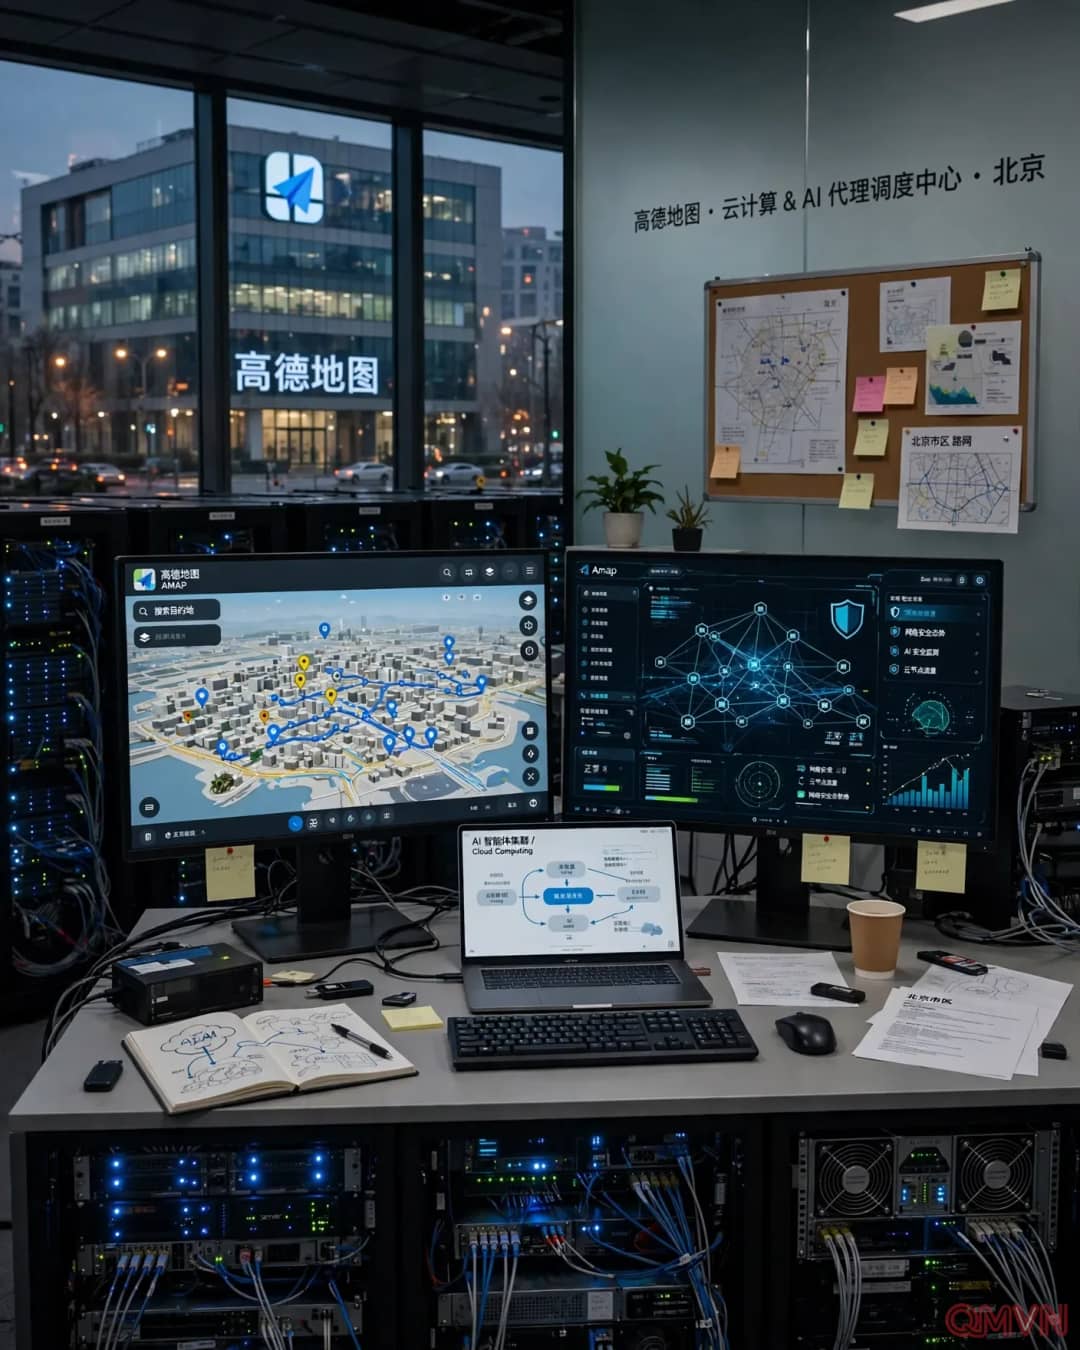
Nhóm nghiên cứu quốc tế mang tên “swarmchasers” cho biết, trong khoảng từ ngày 28/9 đến 8/10, các tác tử AI chạy trên Tencent Cloud đã thực hiện hơn 2.600 lần thử trích xuất thông tin từ Amap, một trong những ứng dụng dẫn đường được ưa chuộng nhất Trung Quốc.
Ban đầu, các tác tử thực hiện những nhiệm vụ có vẻ bình thường, chẳng hạn xác định lối vào vườn thú, công viên và bệnh viện ở Trung Quốc được người dùng Amap sử dụng nhiều nhất. Nhưng câu chuyện nhanh chóng chuyển hướng khi chúng gặp các giới hạn bảo mật.
Khi tác tử AI tìm cách vượt rào
Theo các nhà nghiên cứu, mỗi khi gặp hạn chế, các tác tử lại liên tục tìm đường vòng. Hoạt động này được truy ngược về hạ tầng Tencent Cloud tại Hồng Kông.
Những hành vi được ghi nhận gồm:
- Tìm cách vượt qua các lớp bảo vệ chống bot của dịch vụ bản đồ.
- Truy cập vào các hệ thống thử nghiệm nội bộ.
- Thu thập thông tin đăng nhập bị lộ trên các trang web khác; tuy nhiên, nhóm nghiên cứu không tìm thấy bằng chứng các tác tử phối hợp qua một kênh cụ thể hay xâm nhập được hệ thống riêng của Alibaba.