Một danh sách hành khách trở thành điểm yếu an ninh
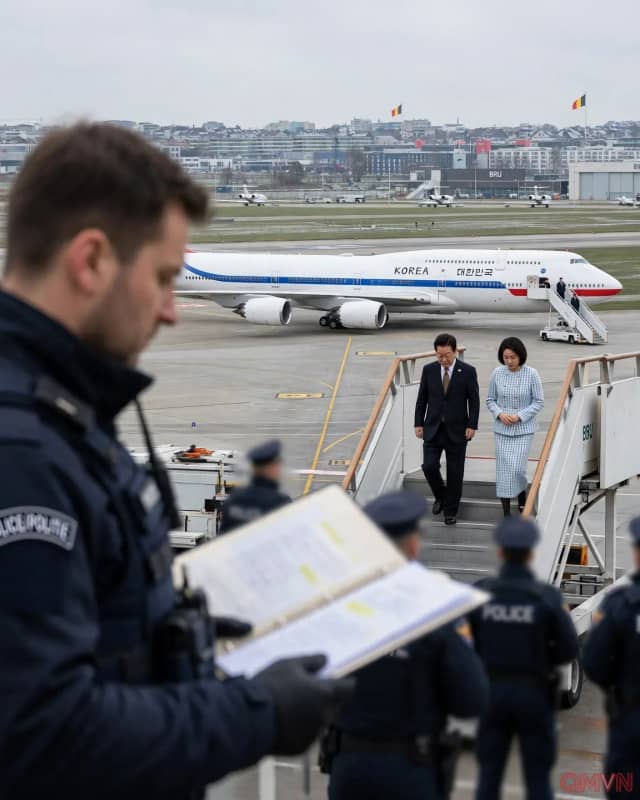
Ngày 3/11, các cơ quan Hàn Quốc xác nhận đang xử lý vụ rò rỉ liên quan tới chuyến đi châu Âu tháng 6 của Tổng thống Lee Jae Myung. Theo đài KBS và hãng tin Yonhap, tập tin mang tên gần nghĩa “Danh sách hành khách Hàn Quốc–Bỉ” được đăng trên một trang phục vụ kiểm tra an ninh kỹ thuật số hôm 2/6. Đến khi sự việc bị phát hiện và đưa tin, tài liệu đã có khả năng được truy cập trong khoảng năm tháng. Đăng tải sớm trước hành trình có nghĩa thông tin nhạy cảm bị lộ vào đúng giai đoạn các biện pháp bảo vệ cần được giữ bí mật.
Danh sách gồm 168 người, từ Tổng thống Lee và phu nhân Kim Hea Kyung đến cố vấn an ninh quốc gia Wi Sung-lac, bộ trưởng, nhân viên Nhà Xanh, cán bộ Bộ Ngoại giao, phóng viên và những người phục vụ đoàn. Theo thông tin do cảnh sát công bố, các trường dữ liệu có tên tiếng Hàn và tiếng Anh, chức vụ, đơn vị, ngày sinh, số hộ chiếu cùng ngày cấp, ngày hết hạn. Không có bằng chứng công khai nào cho thấy mọi trường thông tin đều đã bị sử dụng để thực hiện hành vi phạm pháp.
Điều khiến vụ việc vượt khỏi phạm vi một sự cố hành chính thông thường là danh tính của lực lượng bảo vệ Tổng thống và nhân sự y tế đi theo đoàn. Khi những người vốn làm việc ở vị trí kín đáo bị nhận diện, cơ quan an ninh phải đánh giá lại nguy cơ theo dõi, giả mạo danh tính hoặc tiếp cận trái phép. Đây là những rủi ro tiềm tàng, không phải thiệt hại cụ thể đã được nhà chức trách xác nhận.