Hai mươi phút, 6,3 tỷ USD
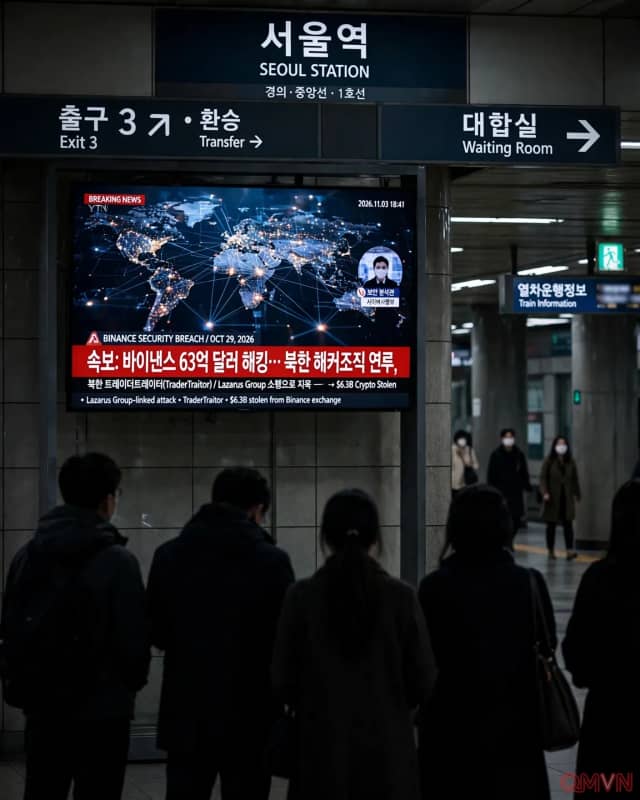
Vụ trộm bắt đầu vào tối muộn ngày 29/10 và theo công ty phân tích chuỗi khối TRM Labs, phần lớn số tiền đã rời khỏi ví của Binance trong khoảng 20 phút. Cuộc điều tra của chính Binance cho thấy kẻ tấn công đã dùng máy tính của một lập trình viên cùng thông tin đăng nhập đánh cắp từ một người khác để chạy các đoạn mã độc, vượt qua quy trình phê duyệt rút tiền thông thường. Theo các báo cáo, cuộc xâm nhập khởi đầu bằng những chiêu lừa đảo phi kỹ thuật tinh vi, trong đó có các buổi phỏng vấn tuyển dụng giả nhắm vào kỹ sư.
Ngày 31/10, FBI phối hợp với Sở Mật vụ và bộ phận Điều tra Hình sự của Sở Thuế vụ Mỹ chính thức quy trách nhiệm cho Triều Tiên. Binance cho biết đã bù đắp khoảng 90% thiệt hại của khách hàng, và một số token bị đánh cắp đã bị các đơn vị phát hành stablecoin phong tỏa, nhưng hàng tỷ USD vẫn nằm trong các ví do kẻ tấn công kiểm soát. Triều Tiên từ trước đến nay luôn phủ nhận liên quan đến các vụ trộm trên không gian mạng.
Mắt xích yếu mang tên con người
Lừa đảo phi kỹ thuật là mối đe dọa đã được hiểu rõ, theo ông Jonathan Alexander, Giám đốc công nghệ của OpenZeppelin, nhà cung cấp dịch vụ bảo mật chuỗi khối thuộc S&P Global. Câu hỏi lớn hơn, theo ông, là vì sao các sàn giao dịch thiếu những lớp bảo vệ nội bộ và cơ chế ngắt mạch đủ mạnh để ngăn kẻ xâm nhập máy tính của một kỹ sư leo thang quyền truy cập và chuyển tài sản đi.