Mối đe dọa là có thật và đang được các thể chế châu Âu công khai thừa nhận
Hội đồng EU năm 2026 tiếp tục mô tả các hoạt động hybrid của Nga là một chiến dịch lâu dài gồm phá hoại, gián đoạn hạ tầng trọng yếu, tấn công mạng, thao túng thông tin và can thiệp chính trị. NATO cũng nhấn mạnh các vụ xâm phạm không phận, phá hoại, đốt phá và nỗ lực ám sát như những dấu hiệu của môi trường an ninh thay đổi. Những đánh giá này không xuất phát từ một sự cố đơn lẻ mà từ một chuỗi vụ việc được cơ quan công quyền điều tra trong nhiều năm.
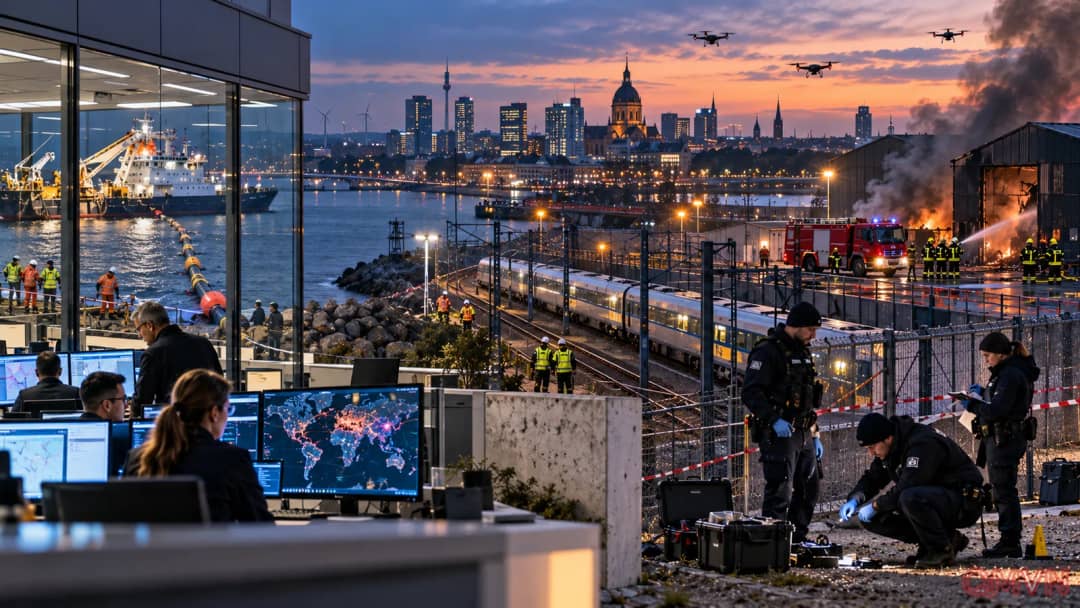
Các ví dụ thường được viện dẫn bao gồm vụ đầu độc Alexander Litvinenko năm 2006, Sergei và Yulia Skripal năm 2018, các vụ án phá hoại liên quan kho hàng hoặc cơ sở hỗ trợ Ukraine và những nghi vấn xoay quanh cáp ngầm, mạng điện, đường sắt hay cơ sở logistics. Moscow nhiều lần bác bỏ cáo buộc của phương Tây. Chính vì khó quy kết và thường sử dụng trung gian, “vùng xám” được thiết kế để gây tổn hại nhưng vẫn giữ khoảng cách với ngưỡng chiến tranh công khai.
Vấn đề xuất hiện khi mọi sự cố đều bị đặt vào cùng một chiếc hộp
Khái niệm “hybrid threat” rất rộng. Nó có thể bao gồm một chiến dịch gián điệp mạng tinh vi do cơ quan nhà nước điều hành, nhưng cũng có thể được dùng cho một vụ phá hoại nhỏ do người được thuê thực hiện.
Khi những hành động khác nhau về quy mô, năng lực và hậu quả bị mô tả bằng cùng một ngôn ngữ, chính sách dễ mất độ phân giải: một sự cố gây phiền toái có thể bị cảm nhận như một bước tiến sát chiến tranh.
Đây là điểm mà kinh nghiệm chống khủng bố sau năm 2001 đáng để tham khảo. Sau 11/9, phương Tây mở rộng mạnh hệ thống an ninh, pháp luật và giám sát. Một phần là cần thiết, nhưng nhiều học giả sau đó chỉ ra rằng nỗi sợ và khái niệm “mối đe dọa hiện sinh” đôi khi khiến nguồn lực bị phân bổ quá mức hoặc tự do dân sự bị thu hẹp. Bài học không phải là phủ nhận nguy cơ, mà là tránh để nhãn dán thay thế việc đo lường nguy cơ thực tế.
Sức mạnh của Nga không nằm ở việc toàn năng mà ở khả năng khai thác điểm yếu
Một cách nhìn hữu ích hơn là xem hoạt động vùng xám như chiến lược khai thác khoảng trống: hệ thống pháp lý chậm, hạ tầng dân sự dễ tổn thương, công ty tư nhân thiếu bảo vệ, xã hội phân cực và các nước NATO có ngưỡng phản ứng khác nhau. Nga không cần kiểm soát toàn bộ chuỗi sự kiện; chỉ cần khiến chính phủ tốn nguồn lực, doanh nghiệp tăng chi phí và xã hội nghi ngờ khả năng bảo vệ của nhà nước.
Điều đó giải thích vì sao khả năng phục hồi quan trọng không kém răn đe. NATO năm 2026 nhấn mạnh việc bảo vệ dịch vụ thiết yếu, năng lực sửa chữa nhanh, an ninh mạng và hạ tầng trọng yếu. Một hệ thống có thể khôi phục điện, cáp, dữ liệu hoặc logistics trong vài giờ sẽ làm giá trị chiến lược của phá hoại giảm mạnh hơn một hệ thống dễ tê liệt trong nhiều ngày.
“Đây không còn chỉ là các mối đe dọa hybrid; đây là những hành động hybrid.” Radmila Shekerinska.
Phản ứng tốt nhất là phân tầng rủi ro thay vì militar hóa mọi vấn đề
Châu Âu cần khả năng quy kết tốt hơn, chia sẻ tình báo nhanh hơn, bảo vệ hạ tầng và truy tố những người tham gia hoạt động phá hoại. Nhưng đồng thời, các chính phủ cần phân biệt rõ giữa gián điệp, tội phạm được nhà nước hỗ trợ, phá hoại, tấn công mạng, cưỡng ép kinh tế và hoạt động quân sự trực tiếp. Mỗi loại cần một thang phản ứng khác nhau: từ thực thi pháp luật, trừng phạt tài chính và phản gián đến phòng thủ quân sự.
Nếu phản ứng quá yếu, đối phương có thể hiểu đó là cơ hội để tiếp tục thử giới hạn. Nếu phản ứng quá mức, chính châu Âu có thể tự làm tăng chi phí kinh tế, hạn chế tự do và củng cố hình ảnh một nước Nga toàn năng mà Moscow muốn gieo vào tâm lý đối thủ. Cách tiếp cận tỉnh táo nhất là thừa nhận mối đe dọa, đo nó bằng bằng chứng và xây sức chống chịu đủ mạnh để những hoạt động “vùng xám” không tạo ra hiệu quả chiến lược lớn hơn bản thân chúng.