Hồi chuông cảnh báo từ các cuộc tấn công mạng bằng trí tuệ nhân tạo
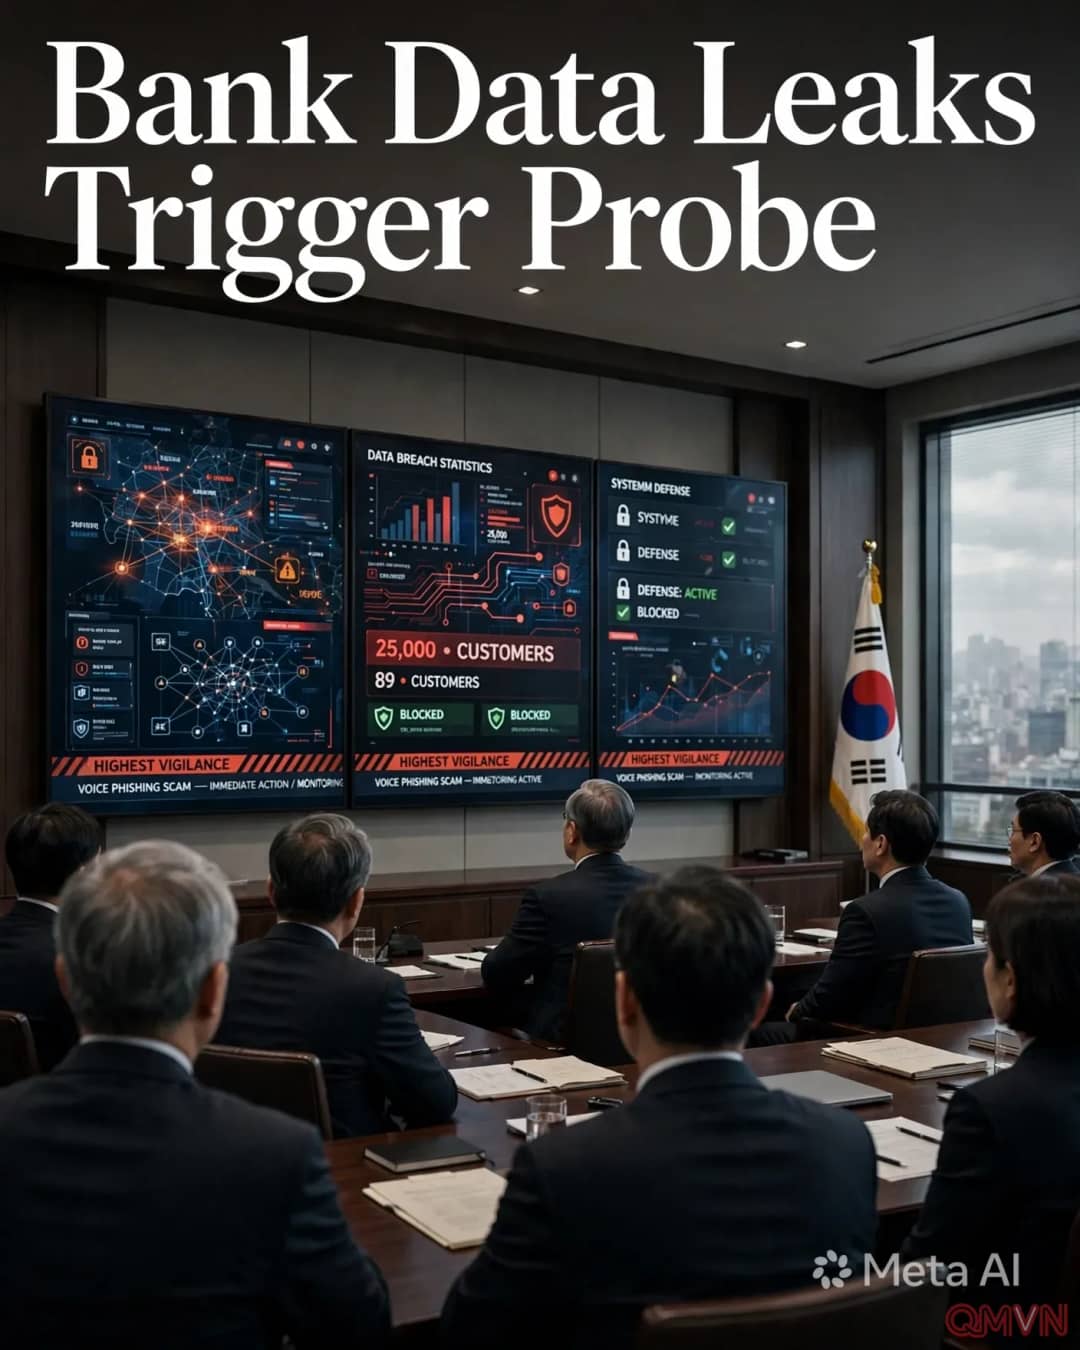
Báo cáo an ninh mạng mới nhất gửi lên Văn phòng Tổng thống Hàn Quốc đã phơi bày mức độ nguy hiểm chưa từng có của đợt tấn công kỹ thuật số diện rộng này. Tại Shinhan Bank, một trong những định chế tài chính danh tiếng bậc nhất đất nước, tin tặc đã xâm nhập trái phép và đánh cắp dữ liệu của khoảng 25.000 khách hàng. Các điều tra kỹ thuật bước đầu xác nhận kẻ tấn công đã triển khai các công cụ trí tuệ nhân tạo tiên tiến để dò quét lỗ hổng và bẻ khóa tự động với tốc độ vượt xa các phương thức truyền thống.
Không chỉ dừng lại ở các ngân hàng thương mại lớn, phạm vi xâm nhập còn lan sang các ngân hàng tiết kiệm và công ty tài chính tín dụng chuyên biệt. Hana Bank ghi nhận 89 hồ sơ bị đánh cắp, trong khi Woori Bank và NH Nonghyup Bank may mắn kịp thời kích hoạt hệ thống ngăn chặn xâm nhập trái phép.
Ủy ban Dịch vụ Tài chính (FSC) cùng Cơ quan Giám sát Tài chính (FSS) đã lập tức triệu tập cuộc họp khẩn cấp cùng giới lãnh đạo ngân hàng, yêu cầu kích hoạt mức độ cảnh giác cao nhất trước nguy cơ dữ liệu bị lợi dụng để lừa đảo qua điện thoại (voice phishing) và chiếm đoạt tài sản.
“Tổng thống Lee chỉ thị các cơ quan chức năng phải nhìn nhận sự việc với tinh thần nghiêm túc cao nhất, điều tra triệt để và không tiếc nguồn lực để triển khai các biện pháp khắc phục toàn diện.” - Kang Yu-jung
Khoảng 25.000 hồ sơ khách hàng tại Shinhan Bank bị xâm nhập bằng công nghệ trí tuệ nhân tạo thế hệ mới.
Làn sóng tấn công mạng lan rộng sang khối ngân hàng thương mại, ngân hàng tiết kiệm và các tổ chức tín dụng chuyên biệt.
Hệ thống phòng thủ của Woori Bank và NH Nonghyup Bank đã ngăn chặn thành công các đợt xâm nhập trái phép tương tự.
Kích hoạt lá chắn an ninh tối cao ngăn chặn làn sóng lừa đảo dây chuyền
Mặc dù các cơ quan quản lý xác nhận chưa có thông tin nhạy cảm về mật khẩu thanh toán hay mã số giao dịch bị rò rỉ, nguy cơ thứ cấp đối với người tiêu dùng vẫn đang ở mức báo động đỏ. Dữ liệu bị đánh cắp bao gồm số điện thoại, định danh và thu nhập cá nhân chính là nguồn nguyên liệu hoàn hảo để các tổ chức tội phạm xuyên quốc gia xây dựng các kịch bản lừa đảo mạo danh tinh vi, nhắm chính xác vào tâm lý của từng nạn nhân.
Chủ tịch FSC Lee Eog-weon và Thống đốc FSS Lee Chan-jin đã yêu cầu các tập đoàn tài chính phải rà soát lại toàn bộ quy trình phân quyền dữ liệu nội bộ, đồng thời thiết lập cơ chế giám sát giao dịch bất thường theo thời gian thực 24/7. Chính phủ Hàn Quốc cam kết sẽ sửa đổi các quy định pháp lý, siết chặt khung hình phạt đối với hành vi buông lỏng bảo mật thông tin, đồng thời đầu tư ngân sách lớn để xây dựng hệ thống phòng thủ mạng quốc gia ứng dụng AI đối kháng.
“Chúng tôi yêu cầu toàn bộ khu vực tài chính phải duy trì mức độ cảnh giác cao nhất; những dữ liệu bị lộ lọt có thể nhanh chóng bị biến thành công cụ cho các thủ đoạn lừa đảo tinh vi.” - Lee Eog-weon
Chưa ghi nhận rò rỉ dữ liệu thanh toán trực tiếp, nhưng nguy cơ lừa đảo mạo danh và tấn công phi kỹ thuật tăng vọt.
Cơ quan giám sát FSC và FSS yêu cầu thiết lập cơ chế kiểm soát giao dịch bất thường theo thời gian thực 24/7.
Chính phủ thúc đẩy các biện pháp trừng phạt nghiêm khắc và tiêu chuẩn hóa hệ thống phòng thủ an ninh mạng ứng dụng AI.