Câu hỏi mà cơ quan quản lý sẽ đặt ra
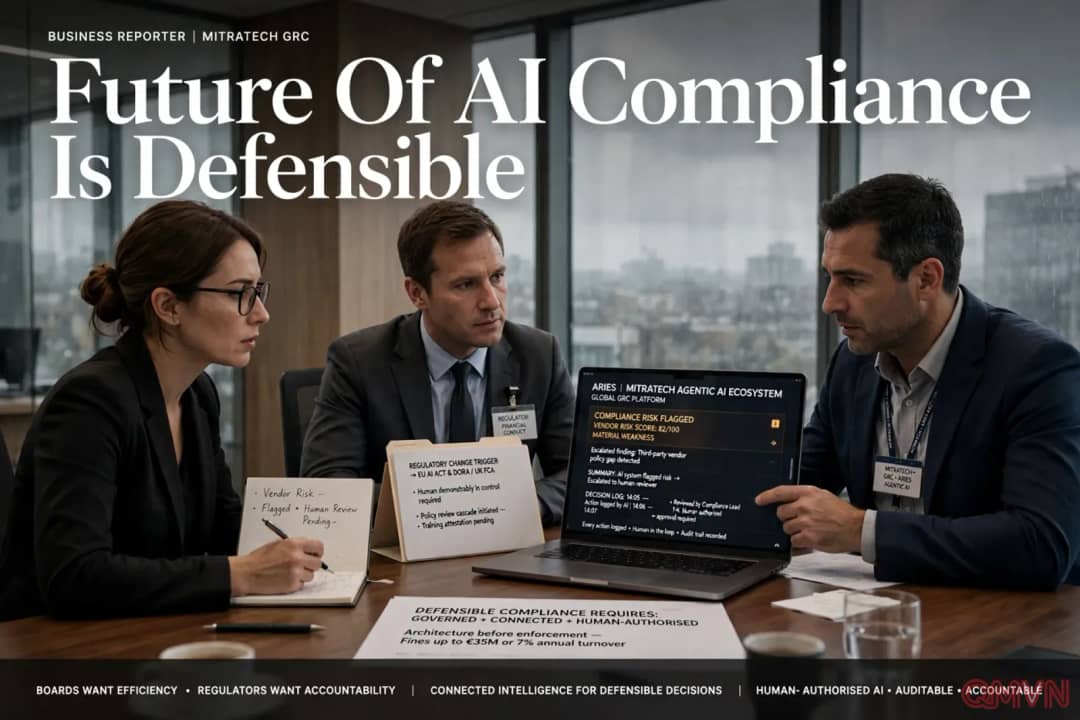
Hãy hình dung một hệ thống AI vừa cảnh báo một rủi ro tuân thủ: nó chấm điểm một nhà cung cấp, đẩy một phát hiện lên cấp cao hơn và tạo bản tóm tắt. Khi cơ quan quản lý xuất hiện, họ không hỏi kết luận ấy đúng hay sai, mà hỏi doanh nghiệp đã đi đến kết luận như thế nào, ai đã xem xét kết quả, hồ sơ nào ghi lại việc xem xét đó, và người hành động dựa trên kết quả có đủ thẩm quyền và bối cảnh hay không.
Việc AI tự phát hiện vấn đề không phải là câu trả lời có thể bảo vệ được trước cơ quan quản lý. Theo bài phân tích, phần lớn đội ngũ tuân thủ đã dùng AI, nhưng số ít hơn nhiều đã xây dựng được kiến trúc bảo đảm mọi quyết định do AI hỗ trợ có thể đứng vững khi bị kiểm tra.
“Câu hỏi chưa bao giờ là AI có đúng hay không. Mà là bạn có thể kiểm chứng nó hay không.” — Mitratech GRC
Bị kéo về hai hướng
Đạo luật AI của EU không chỉ hỏi doanh nghiệp có dùng AI hay không, mà hỏi những người triển khai AI có thực sự kiểm soát được nó hay không. Song song đó là một áp lực khác: khối lượng quy định ngày càng lớn đến mức quy trình thủ công không thể theo kịp, buộc doanh nghiệp phải dùng AI.
Đội ngũ tuân thủ vì thế vừa dùng AI để làm việc, vừa phải quản trị chính AI như một loại rủi ro doanh nghiệp mới.
Đạo luật AI, DORA và hướng dẫn của FCA đều đi theo cùng một hướng: đòi hỏi con người phải kiểm soát được AI một cách có thể chứng minh. Tuy nhiên, theo bài phân tích, với phần lớn tổ chức, khung quản trị AI chưa theo kịp tốc độ phát triển của công nghệ. Đó chính là “bài toán kiểm chứng” mà ngành tuân thủ chưa giải được.
Khi AI hoạt động rời rạc
Một ví dụ điển hình: đánh giá rủi ro bên thứ ba phát hiện điểm yếu nghiêm trọng ở một nhà cung cấp, nhưng phát hiện ấy chỉ nằm trong nền tảng sàng lọc. Sổ đăng ký rủi ro của doanh nghiệp không biết đến nó, bộ phận chính sách cũng không được thông báo. Các công cụ AI riêng lẻ giúp từng tác vụ nhanh hơn, nhưng lại tạo ra sự phân mảnh nhanh hơn, khi thông tin mỗi công cụ tạo ra không được các công cụ khác nhìn thấy.
Trong môi trường bị quản lý chặt, phân mảnh không chỉ kém hiệu quả mà còn là một rủi ro pháp lý. Khi cơ quan quản lý hỏi một tín hiệu rủi ro đã được xử lý ra sao, nhiều tổ chức không chỉ khó tái hiện câu trả lời mà còn không thể lặp lại quyết định AI đã đưa ra. Không thể lặp lại thì cũng không thể kiểm chứng.
Con người phải là người ký duyệt cuối cùng
Bài phân tích đề xuất mô hình AI “chủ động chọn tham gia”, trong đó không mô hình nào được hành động dựa trên dữ liệu rủi ro nếu chưa có sự cho phép rõ ràng của con người, và mọi quyết định do AI hỗ trợ đều gắn với một chữ ký phê duyệt được lưu hồ sơ. Theo đó, một hệ thống AI tự hành động trên một phát hiện rủi ro mà không có quyết định của con người trong chuỗi xử lý sẽ là rủi ro kiểm toán, dù kết luận có chính xác đến đâu. Mitratech giới thiệu hệ sinh thái AI tác tử ARIES của mình như một ví dụ cho cách tiếp cận này.
Bên cạnh đó, việc kết nối dữ liệu rủi ro, chính sách, nhà cung cấp và đào tạo giúp người ra quyết định nhìn thấy bức tranh toàn cảnh, đồng thời tạo điều kiện cho việc kiểm chứng. Với thời hạn thực thi cụ thể của Đạo luật AI, DORA và các khung quản trị AI mới của Anh, các tổ chức xây dựng kiến trúc tuân thủ từ bây giờ sẽ bước vào giai đoạn thực thi với tâm thế chủ động, thay vì phải khắc phục khi đã bị giám sát.
“Trách nhiệm không thể được giao cho mô hình, mà phải thuộc về một cá nhân cụ thể trong một chuỗi được ghi chép đầy đủ mà cơ quan quản lý có thể lần theo.” — Mitratech GRC