Khi cuộc tấn công rời khỏi màn hình
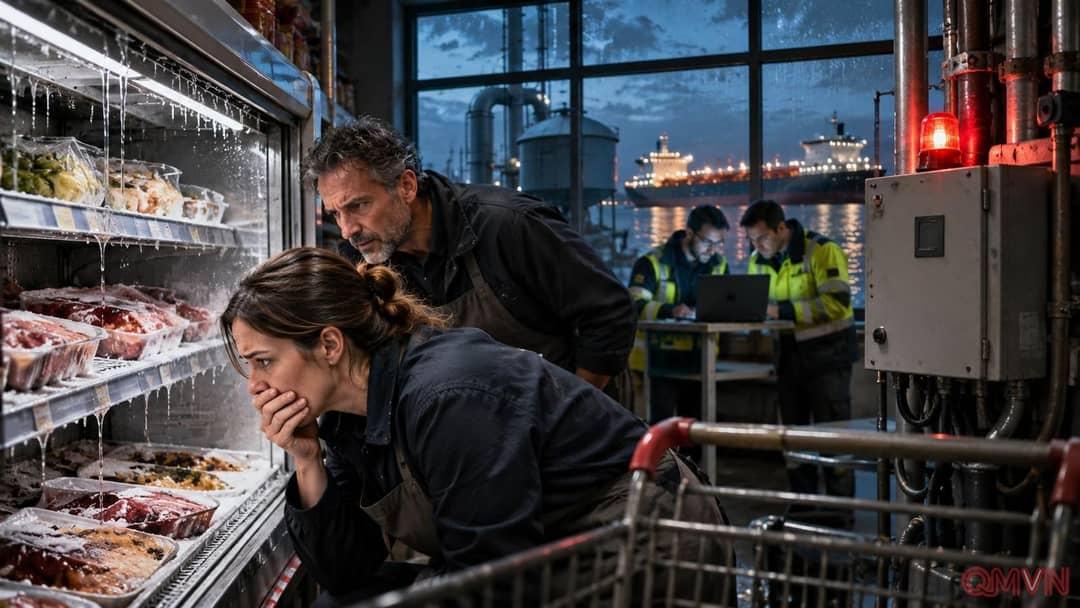
Đầu tháng 11, nhiều siêu thị châu Âu đối diện tình trạng hệ thống làm lạnh bị can thiệp từ xa. Nhiệt độ tăng bất thường, hàng hóa phải loại bỏ và một số cửa hàng phải tạm ngừng sử dụng thiết bị kết nối mạng. Reuters ghi nhận một đợt tấn công tiếp nối sự cố xảy ra ở Pháp trong tháng 10, lần này lan sang nhiều quốc gia. Với người tiêu dùng, dấu hiệu của một cuộc tấn công mạng không phải thông báo lỗi trên máy tính mà là quầy thực phẩm trống và nguy cơ mất an toàn thực phẩm.
Theo thông tin được các nhà điều tra Pháp công bố, những kẻ xâm nhập đã can thiệp các bộ điều khiển để đẩy thiết bị sang chế độ làm nóng hoặc xả đông. Một số trường hợp gây hư hỏng máy móc, thậm chí cháy; giá trị thực phẩm hỏng lên tới mức đáng kể. Phòng nghiên cứu Unit 42 của Palo Alto Networks cho biết đợt đầu trong hai ngày 11–12/10 ảnh hưởng khoảng 700 siêu thị Pháp, trong khi làn sóng đầu tháng 11 tiếp tục chạm tới nhiều điểm bán ở nước khác. Các ước tính còn biến động theo thời điểm và phương pháp thống kê.
Cùng lúc, tại Mỹ, sự chú ý hướng đến mạng lưới cung cấp nước, năng lượng và cả vận tải biển. The Wall Street Journal đưa tin nhà chức trách điều tra sự xâm nhập mạng đối với hai tàu chở năng lượng trên hành trình đến Texas; trách nhiệm chưa được kết luận công khai. Điều nguy hiểm nằm ở khả năng một thao tác số dẫn tới hậu quả vật lý: ngừng bơm, thay đổi nhiệt độ, gián đoạn vận hành hoặc buộc nhân viên chuyển sang thao tác thủ công.