Đòn tấn công mạng tinh vi nhắm vào hạ tầng tài chính hàng đầu
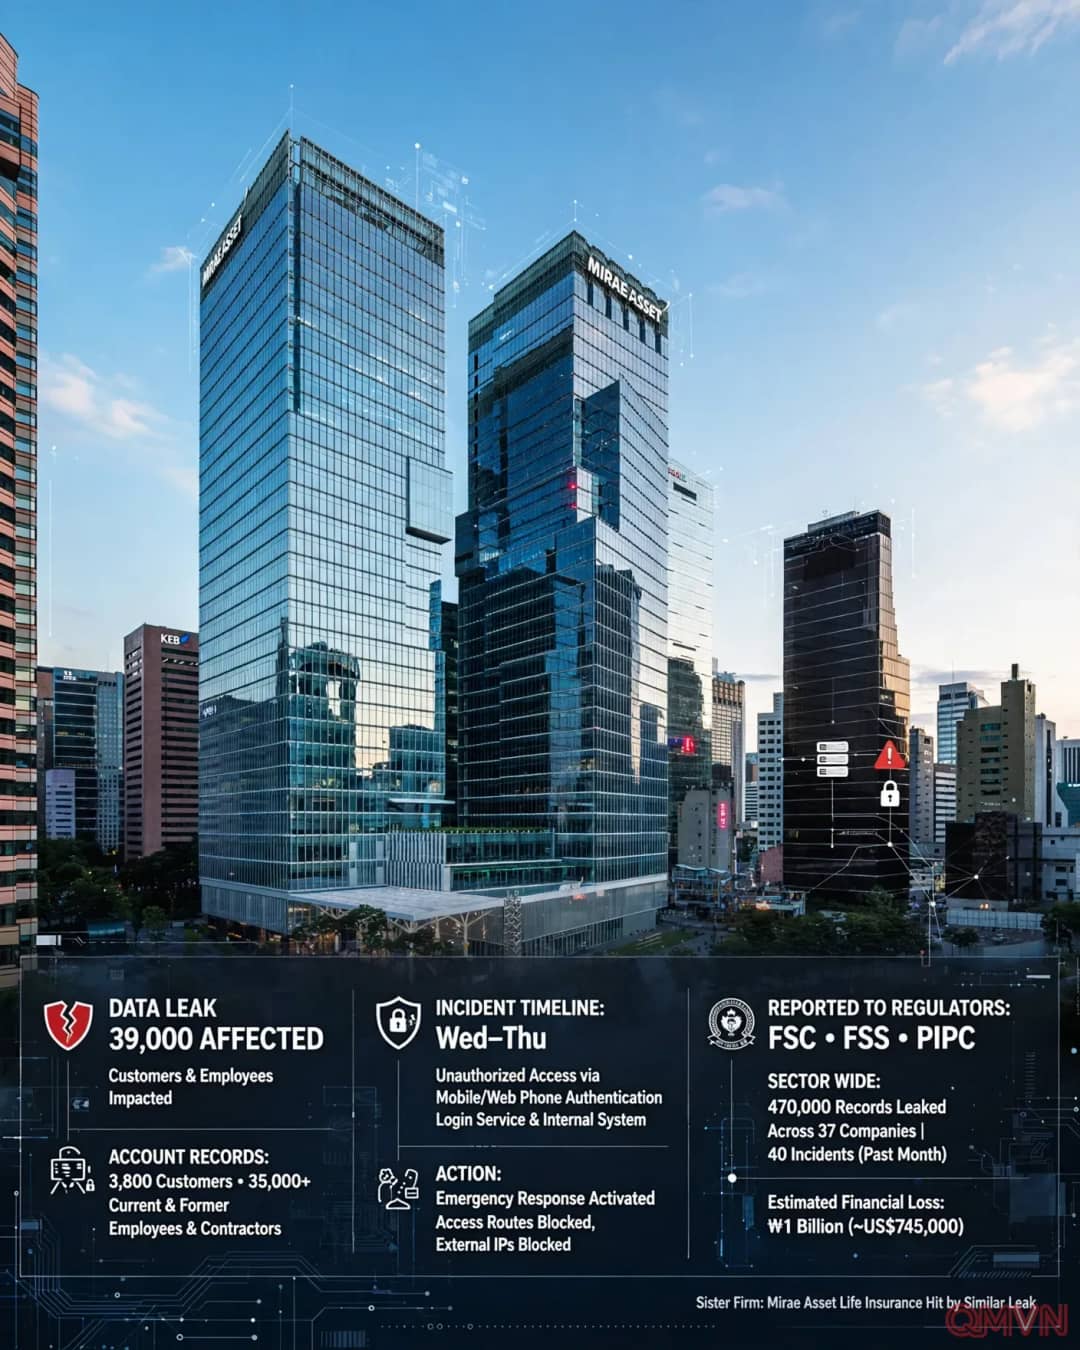
Vụ việc bắt đầu khi các quản trị viên hệ thống phát hiện các luồng truy cập trái phép từ những địa chỉ IP bên ngoài thâm nhập vào cổng xác thực số điện thoại di động trên nền tảng web và hệ thống máy chủ nội bộ của Công ty Chứng khoán Mirae Asset. Đợt xâm nhập diễn ra liên tiếp trong hai ngày giữa tuần, khai thác các lỗ hổng xác thực để đánh cắp khối lượng lớn dữ liệu bảo mật.
Theo công bố chính thức từ công ty chứng khoán hàng đầu Hàn Quốc này, tin tặc đã chiếm đoạt số tài khoản của khoảng 3.800 khách hàng cùng hồ sơ cá nhân toàn diện của hơn 35.000 nhân sự, bao gồm nhân viên hiện tại, cựu nhân viên và nhà thầu phụ. Các trường dữ liệu bị rò rỉ bao gồm họ tên, mã định danh nhân viên, hòm thư điện tử, số điện thoại liên lạc và mật khẩu đăng nhập.
Chúng tôi ngay lập tức phong tỏa toàn bộ các tuyến truy cập khả nghi và kích hoạt hệ thống phản ứng khẩn cấp để ngăn chặn thiệt hại lan rộng.
Xâm nhập trái phép đánh cắp dữ liệu của 3.800 tài khoản khách hàng và hơn 35.000 nhân viên cùng đối tác.
Các dữ liệu bảo mật then chốt như mật khẩu, thư điện tử và mã số nhân viên bị rò rỉ ra ngoài.