Đòn tấn công mạng tinh vi nhắm vào hạ tầng tài chính hàng đầu
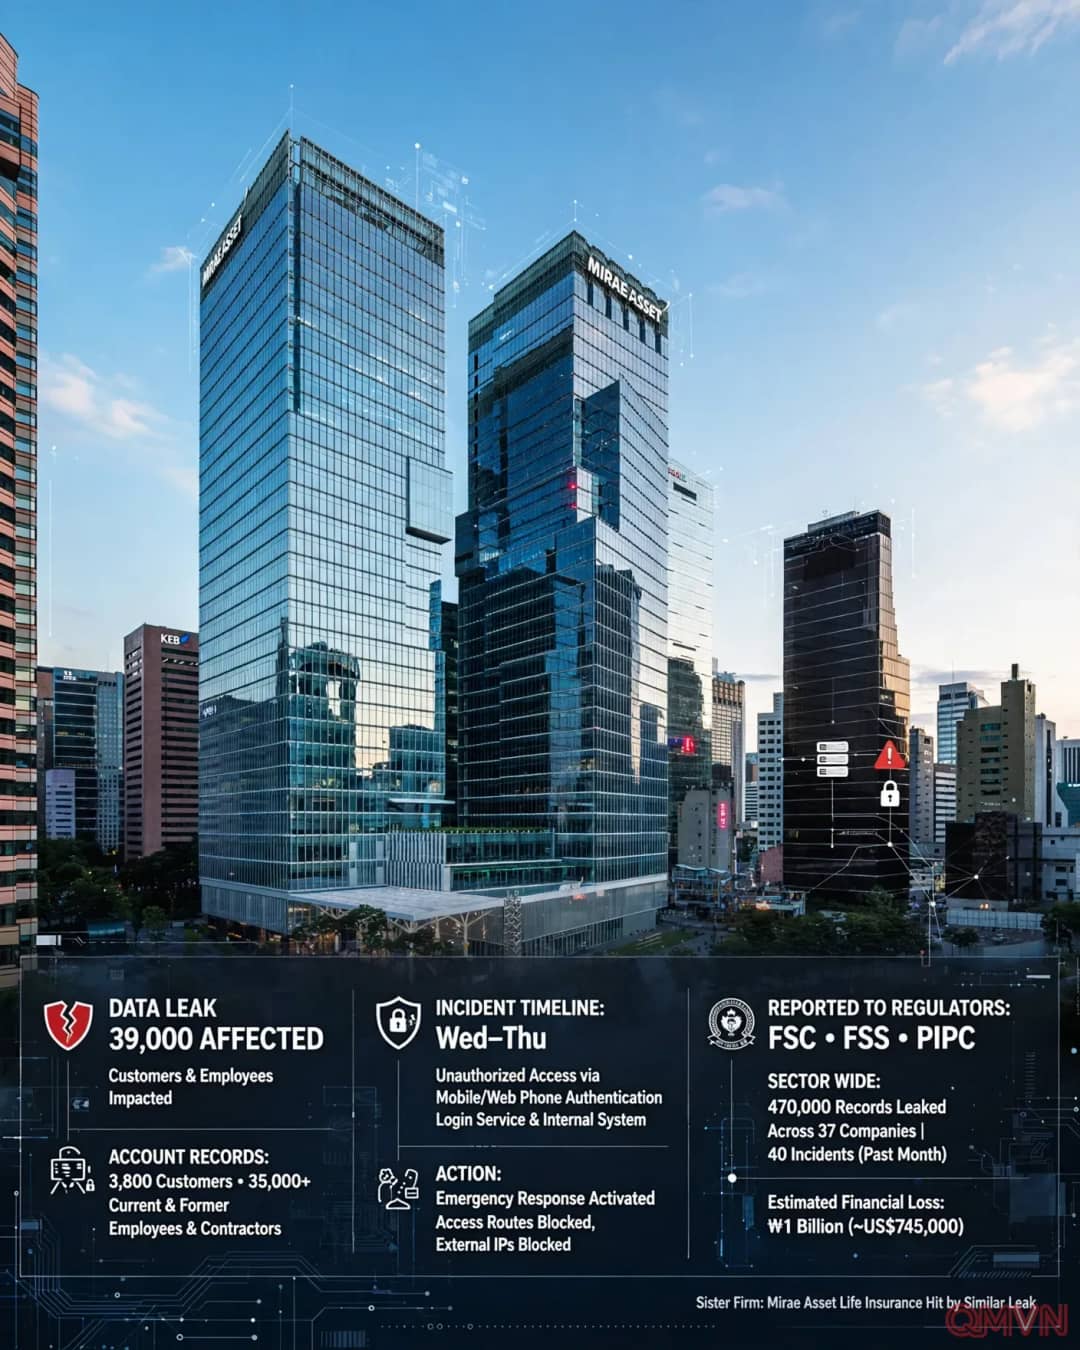
Vụ việc bắt đầu khi các quản trị viên hệ thống phát hiện các luồng truy cập trái phép từ những địa chỉ IP bên ngoài thâm nhập vào cổng xác thực số điện thoại di động trên nền tảng web và hệ thống máy chủ nội bộ của Công ty Chứng khoán Mirae Asset. Đợt xâm nhập diễn ra liên tiếp trong hai ngày giữa tuần, khai thác các lỗ hổng xác thực để đánh cắp khối lượng lớn dữ liệu bảo mật.
Theo công bố chính thức từ công ty chứng khoán hàng đầu Hàn Quốc này, tin tặc đã chiếm đoạt số tài khoản của khoảng 3.800 khách hàng cùng hồ sơ cá nhân toàn diện của hơn 35.000 nhân sự, bao gồm nhân viên hiện tại, cựu nhân viên và nhà thầu phụ. Các trường dữ liệu bị rò rỉ bao gồm họ tên, mã định danh nhân viên, hòm thư điện tử, số điện thoại liên lạc và mật khẩu đăng nhập.
Chúng tôi ngay lập tức phong tỏa toàn bộ các tuyến truy cập khả nghi và kích hoạt hệ thống phản ứng khẩn cấp để ngăn chặn thiệt hại lan rộng.
Xâm nhập trái phép đánh cắp dữ liệu của 3.800 tài khoản khách hàng và hơn 35.000 nhân viên cùng đối tác.
Các dữ liệu bảo mật then chốt như mật khẩu, thư điện tử và mã số nhân viên bị rò rỉ ra ngoài.
Doanh nghiệp đã báo cáo khẩn cấp vụ việc lên Ủy ban Dịch vụ Tài chính và Ủy ban Bảo vệ Thông tin Cá nhân.
Lỗ hổng liên hoàn trên toàn hệ thống các công ty thành viên
Biến cố tại Chứng khoán Mirae Asset không diễn ra đơn lẻ mà xuất hiện chỉ ít ngày sau khi công ty bảo hiểm cùng tập đoàn là Mirae Asset Life Insurance phải hứng chịu các cuộc tấn công mạng tương tự. Chuỗi sự cố liên hoàn này cho thấy tin tặc đang có xu hướng nhắm mục tiêu vào các tập đoàn mẹ với mạng lưới công nghệ đan xen phức tạp.
Cơ quan Quản lý Tài chính Hàn Quốc nhận định rằng việc liên kết cơ sở dữ liệu dùng chung giữa các đơn vị tài chính thành viên tiềm ẩn nhiều rủi ro cố hữu. Khi một mắt xích xác thực sơ hở bị chọc thủng, toàn bộ bức tường lửa bảo vệ thông tin nhận diện khách hàng và đối tác trong hệ sinh thái doanh nghiệp đều đối mặt nguy cơ bị kiểm soát.
Sự lây lan các cuộc tấn công mạng giữa các công ty liên kết đặt ra yêu cầu cấp bách phải kiểm toán lại toàn bộ cấu trúc bảo mật dùng chung.
Vụ rò rỉ diễn ra nối tiếp các cuộc tấn công mạng nhằm vào Công ty Bảo hiểm Nhân thọ Mirae Asset.
Cơ quan chức năng cảnh báo rủi ro mang tính hệ thống khi chia sẻ hạ tầng xác thực giữa các chi nhánh.
Áp lực thanh tra diện rộng gia tăng đối với năng lực bảo vệ dữ liệu đám mây của các định chế tài chính.
Làn sóng xâm nhập đe dọa an ninh mạng ngành tài chính ngân hàng
Theo báo cáo cập nhật từ Ủy ban Dịch vụ Tài chính Hàn Quốc, sự cố tại Mirae Asset chỉ là mắt xích mới nhất trong một chiến dịch tấn công quy mô lớn nhắm vào huyết mạch tài chính quốc gia. Chỉ trong vòng một tháng qua, cơ quan chức năng đã ghi nhận 40 vụ rò rỉ dữ liệu xảy ra tại 37 định chế tài chính, làm thất thoát hơn 470.000 hồ sơ cá nhân và gây thiệt hại ước tính lên tới 1 tỷ won (tương đương 745.000 USD).
Danh sách các đơn vị bị xâm nhập trải dài từ 4 ngân hàng thương mại lớn, 5 công ty đầu tư tài chính, 3 hãng bảo hiểm cho đến 5 ngân hàng tiết kiệm. Thực trạng này buộc các nhà hoạch định chính sách phải đẩy nhanh việc ban hành các quy chế chế tài mạnh mẽ hơn, buộc các tổ chức tài chính phải nâng tỷ trọng đầu tư bắt buộc cho hạ tầng an ninh mạng.
An ninh mạng trong ngành tài chính không còn là vấn đề kỹ thuật nội bộ mà đã trở thành vấn đề an ninh kinh tế quốc gia.
Hơn 470.000 dữ liệu cá nhân bị đánh cắp tại 37 tổ chức tài chính chỉ trong vòng ba mươi ngày.
Tổng thiệt hại tài chính phát sinh từ các đợt gian lận tài khoản ước tính vượt mốc 1 tỷ won.
Chính phủ Hàn Quốc thiết lập chế độ cảnh báo an ninh mạng đặc biệt đối với toàn bộ các ngân hàng thương mại.