Làn sóng tấn công lan rộng
Theo báo The Times, vụ tấn công được cho là đã ảnh hưởng tới ít nhất 60 chi nhánh ở Bỉ, 13 ở Ireland, hơn chục cửa hàng ở Thụy Điển cùng nhiều nơi ở Hà Lan, Phần Lan, Estonia và Luxembourg. Quy mô, nguồn gốc và phương thức tấn công vẫn chưa được xác định đầy đủ, nhưng giới điều hành công nghệ ở Estonia và Bỉ cho biết nó mang “cùng dấu hiệu” với các vụ trước ở Pháp và Hà Lan.
Ở Bỉ, hơn 40 chi nhánh chuỗi Delhaize, 15 cửa hàng Carrefour và năm cửa hàng nhượng quyền Spar bị gián đoạn.
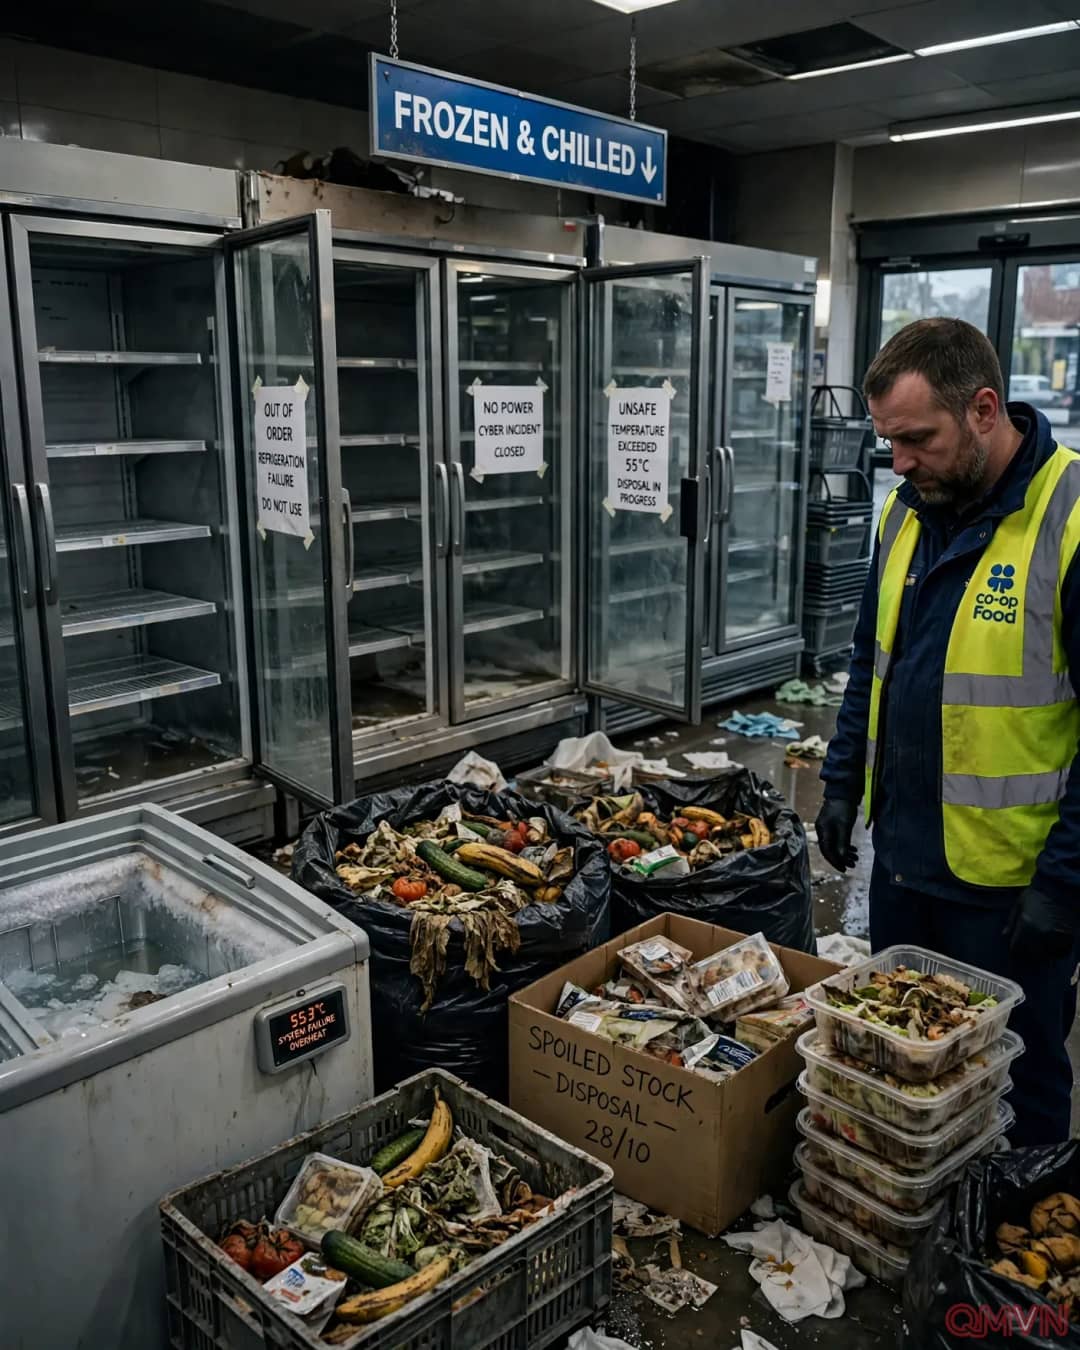
Tin tặc dường như đã xâm nhập và từ xa chuyển các thiết bị sang chế độ “rã đông”, nâng nhiệt độ lên khoảng 15°C thay vì âm 22°C như thường lệ. Quản lý một cửa hàng Delhaize ở Limburg cho biết đã phải bỏ đi lượng thực phẩm trị giá ít nhất 60.000 euro.
Tại Thụy Điển, sáu cửa hàng Coop và một số cửa hàng ICA bị ảnh hưởng, có tủ đông đo được nhiệt độ bên trong 50-55°C. Ở Ireland, 13 cửa hàng thuộc chuỗi SuperValu bị gián đoạn, một số phải mở cửa muộn để nhân viên dọn bỏ hàng hư hỏng.
Doanh nghiệp Anh trở thành “nạn nhân phụ”
Trung tâm An ninh Mạng Quốc gia Anh cho biết đã cảnh báo các nhà bán lẻ cập nhật “khẩn cấp” phần mềm bộ điều khiển nhiệt độ tủ lạnh. Theo tạp chí bán lẻ The Grocer, một số nhà cung cấp thịt ở Anh cũng bị ảnh hưởng, với nhiệt độ tủ bị nâng lên 38°C.
Theo chúng tôi, tin tặc nhắm vào các siêu thị châu Âu, và một số trong hơn 300 thành viên của chúng tôi dùng cùng phần mềm đã bất ngờ trở thành ‘nạn nhân phụ’. Chúng tôi kêu gọi các thành viên và toàn ngành cảnh giác.
Lỗ hổng cũ, hậu quả lớn
Vụ tấn công trước đó, được ước tính làm hỏng lượng hàng trị giá hàng chục triệu bảng Anh, đã khai thác một lỗ hổng phổ biến trong các hệ thống điều nhiệt đời cũ do hãng Danfoss của Đan Mạch thiết kế. Công ty cho biết khi đó các siêu thị dùng hệ thống “cũ” đã hết vòng đời và phần mềm không được cập nhật.
Dù có đồn đoán các vụ tấn công là một phần của chiến dịch “chiến tranh hỗn hợp” từ một quốc gia thù địch như Nga hay Iran, một số chuyên gia an ninh mạng cho rằng điểm yếu đơn giản tới mức cả tin tặc nghiệp dư cũng có thể khai thác. Giới chức Pháp chưa công bố họ tin ai là thủ phạm.
Những vụ tấn công này tiếp tục xảy ra vì các lỗ hổng bảo mật cơ bản không được khắc phục một cách nhất quán… Hậu quả nghiêm trọng không nhất thiết có nghĩa là kẻ tấn công đã dùng kỹ thuật tinh vi.
Ông Stephan Moelans, giám đốc công ty điện lạnh Sabcobel của Bỉ, cho rằng chỉ cập nhật mã là chưa đủ; các đơn vị vận hành cần thực hiện những bước bảo mật cơ bản như kết nối tủ lạnh qua mạng internet an toàn thay vì để phần mềm truy cập công khai.
EU lên tiếng
Liên minh châu Âu cho biết đang xem xét các vụ tấn công mạng “rất nghiêm túc”.
*“Việc các cuộc tấn công mạng này liên tục lặp lại là điều vô cùng đáng lo ngại – một nỗ lực có chủ đích nhằm làm gián đoạn chuỗi cung ứng thực phẩm và làm suy giảm niềm tin của người tiêu dùng.” – Christophe Hansen, Ủy viên phụ trách Lương thực và Nông nghiệp của EU*
Theo giám đốc hãng sản xuất hệ thống làm lạnh Kitman Coldtech của Estonia, các chuỗi cửa hàng đã bắt đầu cập nhật bộ điều khiển, nhưng những nơi còn dùng thiết bị cũ chưa cập nhật đang trở thành mục tiêu.