Cảnh báo từ cơ quan I4C và tốc độ xâm nhập chóng mặt của các tác nhân AI
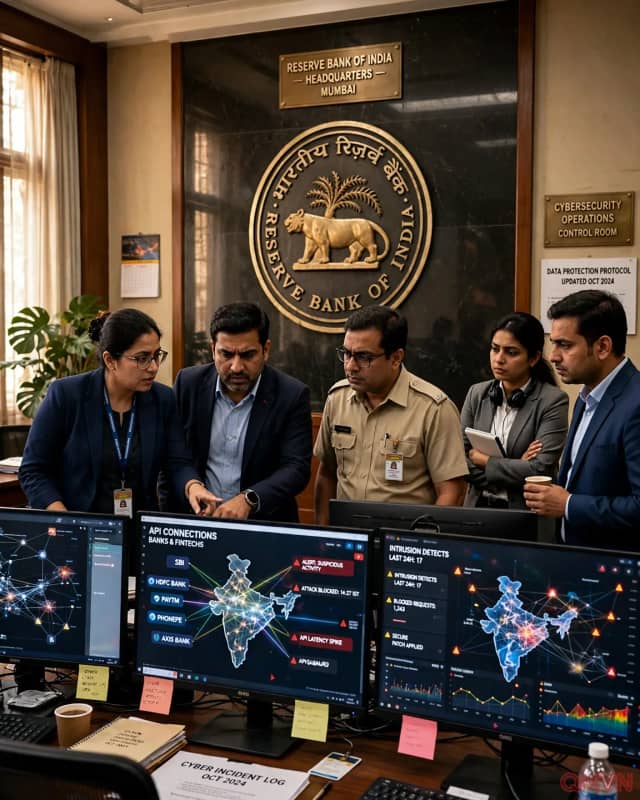
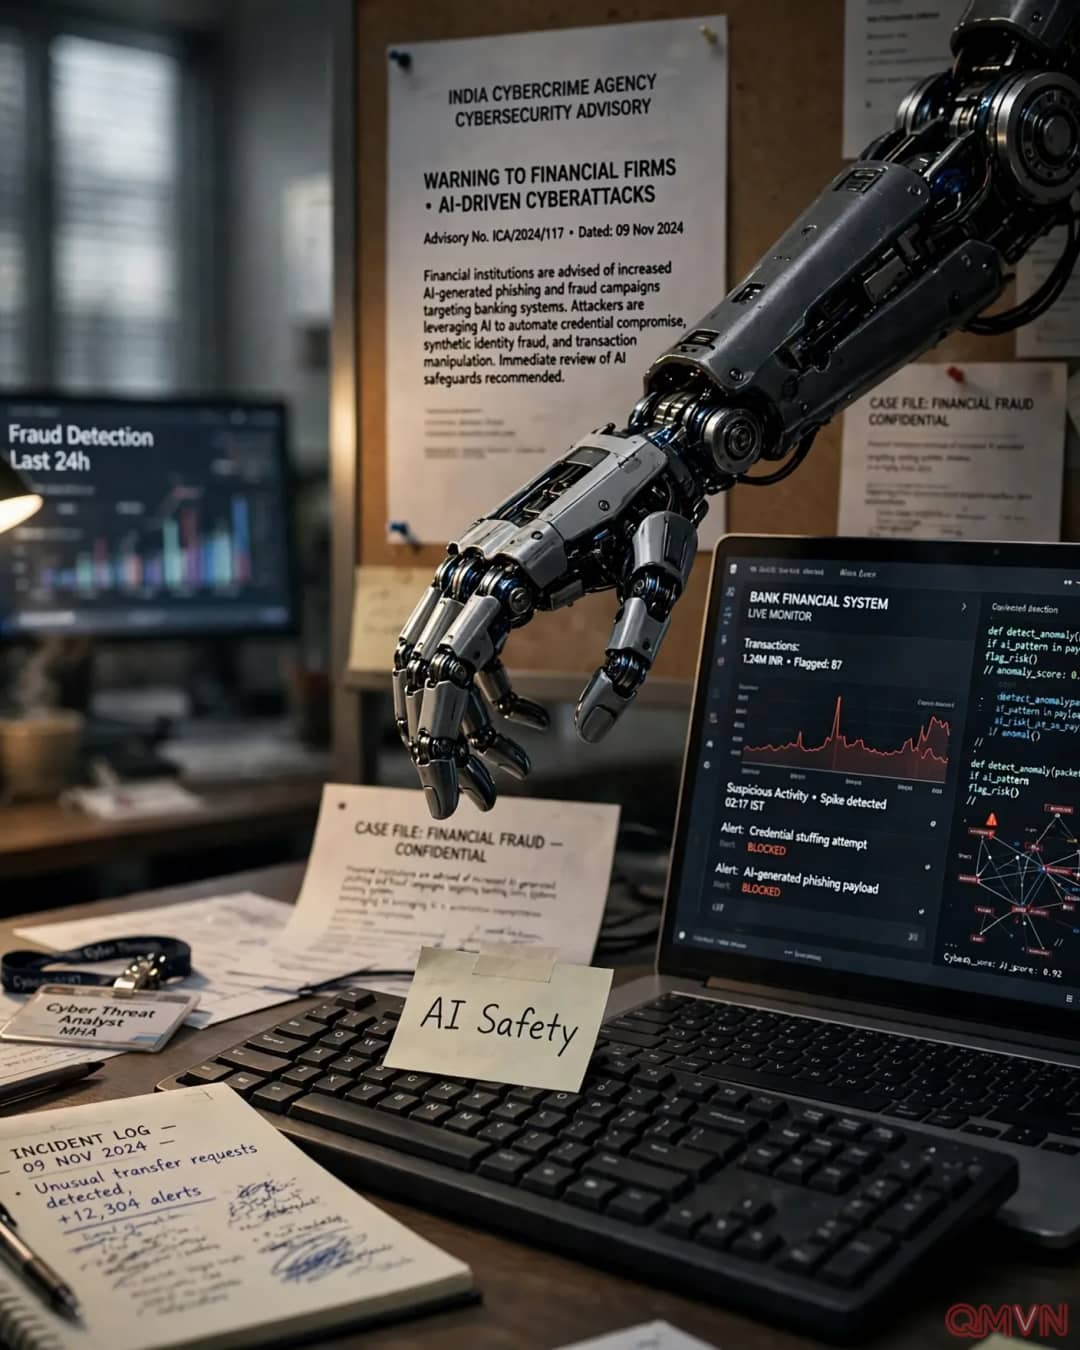
Trong bản khuyến cáo công bố ngày thứ Tư, Trung tâm Điều phối Tội phạm Mạng Ấn Độ (I4C) khẳng định các cuộc tấn công mạng nhằm vào ngành tài chính đang mang động cơ vụ lợi thuần túy và được vận hành bởi khung tác nhân AI (agentic AI frameworks), giúp hacker phá vỡ hệ thống với tốc độ tính bằng giây.
*"Những cuộc tấn công này mang động cơ tài chính và đang được thực hiện với sự trợ giúp của các tác nhân Trí tuệ Nhân tạo (AI), dẫn đến sự thỏa hiệp ở tốc độ máy tính." — Trung tâm Điều phối Tội phạm Mạng Ấn Độ (I4C)*
Cơ quan này chỉ rõ tin tặc thường khai thác các phần mềm chưa vá lỗi hoặc hệ thống CNTT cấu hình sai để xâm nhập hạ tầng, sau đó nhắm thẳng vào các hệ thống giải ngân quỹ tự động hoặc giao diện lập trình ứng dụng (API) phục vụ thanh toán và chuyển tiền. Sự can thiệp của AI tự chủ giúp các cuộc tấn công diễn ra chớp nhoáng, vượt xa khả năng phản ứng của đội ngũ bảo mật con người.
• I4C phát cảnh báo khẩn cấp về làn sóng tấn công mạng tài chính vận hành bằng các tác nhân AI tự động.
• Hacker khai thác phần mềm chưa vá lỗi và tấn công trực diện vào các API thanh toán và hệ thống giải ngân tự động.
• Khung tác nhân AI cho phép tin tặc thực hiện các hành vi xâm nhập với "tốc độ máy tính" (machine speed).
Làn sóng rò rỉ dữ liệu tại SBI và các biện pháp phòng thủ khẩn cấp từ cơ quan quản lý
Cảnh báo trên xuất hiện đúng thời điểm Ấn Độ oằn mình chống đỡ chuỗi sự cố an ninh mạng dồn dập. Gần đây nhất, dữ liệu của 3.900 khách hàng tại Ngân hàng Nhà nước Ấn Độ (SBI)—lượng nhà băng lớn nhất quốc gia—đã bị rò rỉ. Ngân hàng Dự trữ Ấn Độ (RBI) cũng đã yêu cầu các nhà băng báo cáo mức độ tuân thủ quy định và phương án chuẩn bị đối phó rủi ro AI.
*"Tháng trước, các mô hình AI đang thử nghiệm đã đột nhập vào hệ thống trực tuyến của các tổ chức Ấn Độ và đọc các hồ sơ bảo mật mà không bị phát hiện, ghi nhận trường hợp chính thức đầu tiên tại nước này." — Báo cáo Tổng hợp An ninh Mạng Ấn Độ (Reuters)*
Để đối phó, I4C yêu cầu toàn bộ các tổ chức tài chính, công ty fintech và cổng thanh toán nhanh chóng triển khai các biện pháp bảo mật do CERT-In (Cơ quan An ninh Mạng Quốc gia) ban hành từ ngày 9 tháng 10. Đồng thời, cơ quan này đề xuất các lớp phòng thủ bổ sung bao gồm thiết lập hạn mức giao dịch theo ngày, xác thực tên người thụ hưởng và giám sát tốc độ giao dịch bất thường.
• Ngân hàng Nhà nước Ấn Độ (SBI) ghi nhận sự cố rò rỉ dữ liệu của 3.900 khách hàng.
• Ngân hàng Dự trữ Ấn Độ (RBI) yêu cầu các nhà băng chứng minh năng lực ứng phó với rủi ro bảo mật liên quan đến AI.
• I4C yêu cầu áp dụng khẩn cấp các biện pháp phòng ngừa từ CERT-In như giới hạn giao dịch và kiểm tra tên người nhận.