Hiểm họa nằm im trong phòng máy
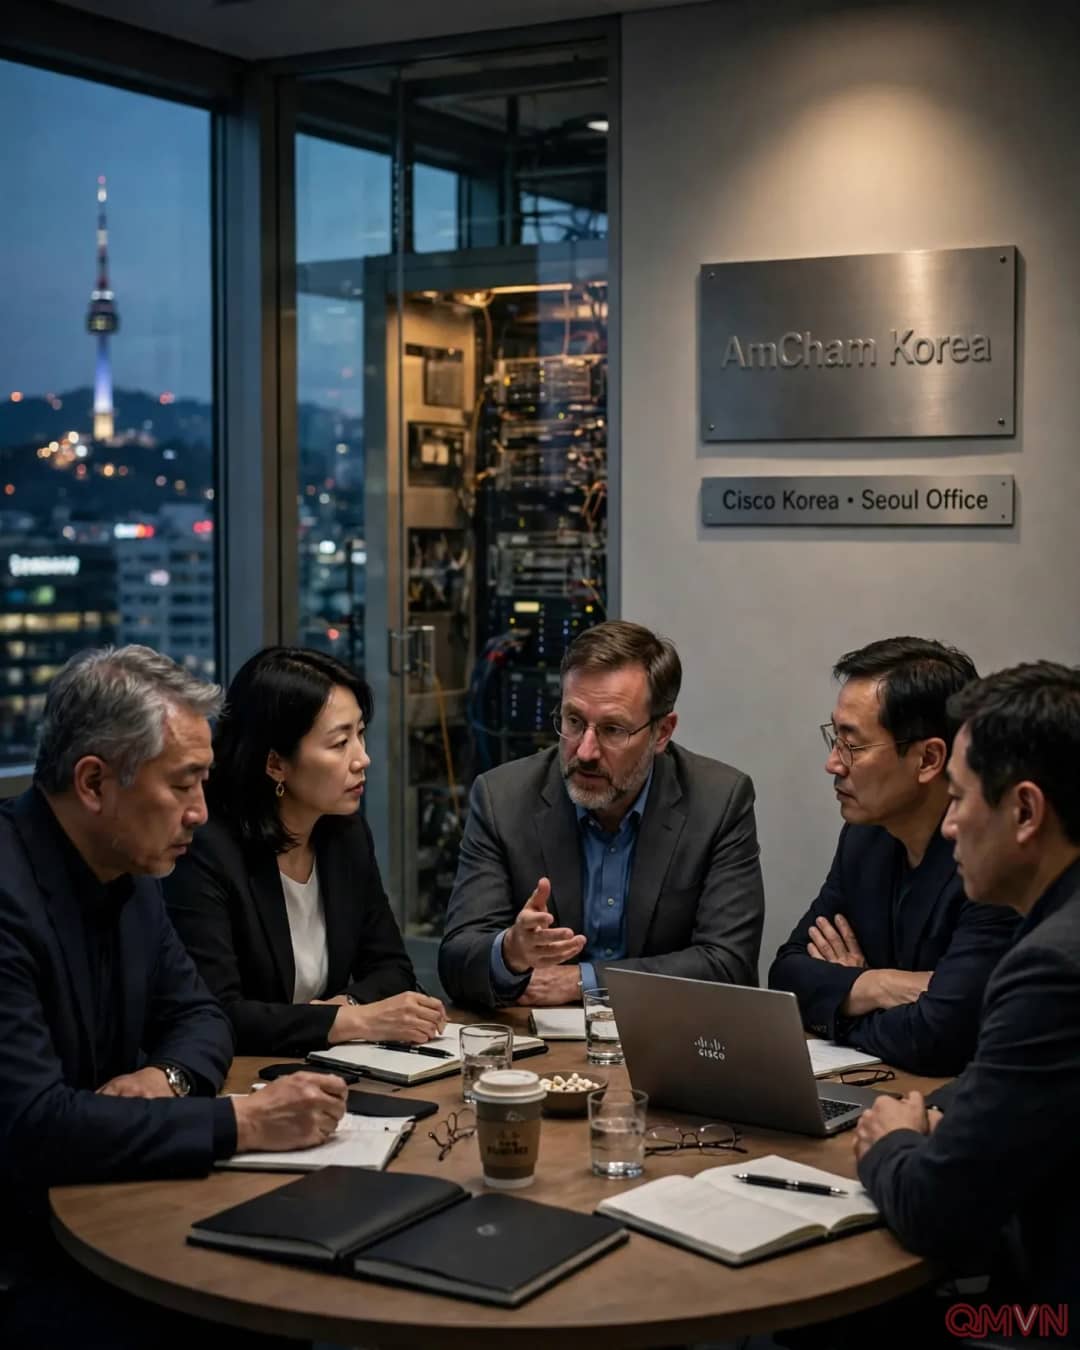
Trong nhiều doanh nghiệp, có những bộ định tuyến, máy chủ hay hệ điều hành vẫn chạy ổn định suốt nhiều năm, đến mức không ai nghĩ đến việc thay thế. Nhưng khi nhà sản xuất ngừng phát hành bản vá bảo mật, chính những thiết bị “còn dùng tốt” ấy lại trở thành điểm yếu nguy hiểm nhất. Đó là thông điệp trung tâm của hội nghị bàn tròn do AmCham Korea và Cisco tổ chức tại Seoul hôm thứ Năm.
Các diễn giả cho rằng AI đã thay đổi luật chơi. Khi kẻ tấn công có thể dùng công cụ tự động để rà quét và khai thác lỗ hổng trên quy mô lớn, một thiết bị cũ không được vá có thể trở thành lối vào mạng nội bộ, đe dọa hoạt động kinh doanh và cả hạ tầng trọng yếu.
Từ “hỏng đâu thay đó” đến chiến lược dài hạn
Bà Choi Ji-hee, Tổng giám đốc Cisco Korea, nhấn mạnh rằng doanh nghiệp cần trước hết xác định những tài sản dễ bị tổn thương, rồi xây dựng lộ trình thay thế theo từng giai đoạn, dựa trên mức độ ưu tiên vận hành và ngân sách sẵn có, thay vì chỉ thay thiết bị khi sự cố xảy ra.
“Khi doanh nghiệp bước vào kỷ nguyên AI, việc giữ lại thiết bị hết vòng đời sau khi các bản cập nhật bảo mật và hỗ trợ kỹ thuật chính thức đã kết thúc có thể trở thành mối đe dọa nghiêm trọng đối với sự liên tục của hoạt động kinh doanh.” – Choi Ji-hee