Những vụ việc nối tiếp nhau
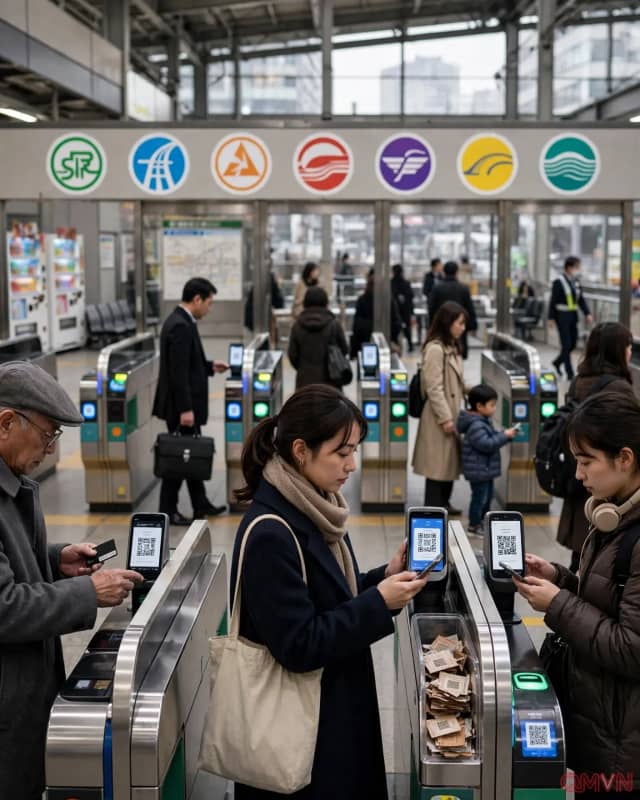
Quy mô của đợt bất ổn an ninh mạng khiến nhiều người tiêu dùng Nhật Bản lo ngại. JR East cho biết khoảng 6,09 triệu hồ sơ khách hàng có khả năng bị ảnh hưởng; BookOff thông báo nguy cơ với 6,43 triệu tài khoản thành viên, còn công ty điều hành Skyticket nêu mức khoảng 14,64 triệu bộ dữ liệu. Những con số này phản ánh phạm vi có thể chịu tác động, không đồng nghĩa tất cả thông tin đã bị đánh cắp và sử dụng trái phép.
Theo Jiji Press, Daiichikosho, doanh nghiệp vận hành chuỗi karaoke Big Echo, cũng báo cáo khả năng hơn 8,7 triệu khách hàng bị ảnh hưởng do truy cập trái phép hệ thống của nhà thầu bên ngoài. Các sự cố đặt ra câu hỏi về trách nhiệm bảo mật khi dữ liệu tập trung ở dịch vụ do bên thứ ba quản lý.
Điểm yếu ở mắt xích dịch vụ chung
Ngày 7/10, sự cố ransomware tại IDC Frontier, đơn vị cung cấp dịch vụ đám mây thuộc SoftBank, làm gián đoạn hệ thống phục vụ 495 doanh nghiệp và cơ quan địa phương. Khi một hạ tầng dùng chung gặp trục trặc, tác động có thể lan nhanh đến đường sắt, thương mại và cơ quan công quyền, dù mỗi khách hàng có hệ thống riêng.
Tuy nhiên, theo thông báo ngày 14/10 được Jiji Press thuật lại, IDC Frontier và chuyên gia điều tra bên ngoài chưa tìm thấy chứng cứ cho thấy thông tin khách hàng do công ty lưu trữ đã bị truy vấn hay trích xuất. Cần phân biệt gián đoạn dịch vụ, nguy cơ phơi lộ dữ liệu và một vụ rò rỉ đã được xác nhận: đây là ba tình trạng không thể đánh đồng.
Khi tiếng Nhật không còn là tấm khiên
Yutaka Sejiyama thuộc Macnica nhận định các lỗ hổng bị bỏ quên nhiều năm đang bị khai thác và doanh nghiệp không thể coi bảo mật là hoạt động chỉ làm một lần. Martin Schulz của Fujitsu cho rằng công cụ AI giúp người tấn công xử lý tiếng Nhật tốt hơn, vốn từng gây trở ngại cho những kẻ phụ thuộc vào công cụ tiếng Anh.
Dẫu vậy, sự tương quan giữa làn sóng tấn công và tiến bộ AI không phải bằng chứng nhân quả cho từng vụ. Khảo sát an ninh mạng năm 2026 của KPMG Nhật Bản ghi nhận lừa đảo bằng tiếng Nhật tự nhiên do AI hỗ trợ và những rủi ro quản trị mới, củng cố nhu cầu theo dõi AI mà không gán nguyên nhân khi thiếu kết quả điều tra kỹ thuật.
Bảo vệ dữ liệu phải đi xa hơn tường lửa
Đối với doanh nghiệp, bài học quan trọng là kiểm kê hệ thống cũ, quản lý quyền truy cập, vá lỗi, tách mạng quan trọng, kiểm chứng các bản sao lưu và kiểm tra nhà cung cấp dịch vụ. Phòng vệ cần phối hợp giữa bộ phận công nghệ, lãnh đạo, pháp lý và nhân viên trực tiếp xử lý thông tin.
Với khách hàng, cảnh giác trước email hay cuộc gọi mạo danh là cần thiết, nhất là khi dữ liệu cá nhân có thể được dùng làm chất liệu lừa đảo. Nhưng trách nhiệm chủ yếu vẫn thuộc về các tổ chức thu thập dữ liệu: người dân hiếm khi đủ khả năng kiểm soát những máy chủ đứng phía sau một tài khoản thành viên.