Từ quầy thực phẩm tới khủng hoảng chuỗi lạnh
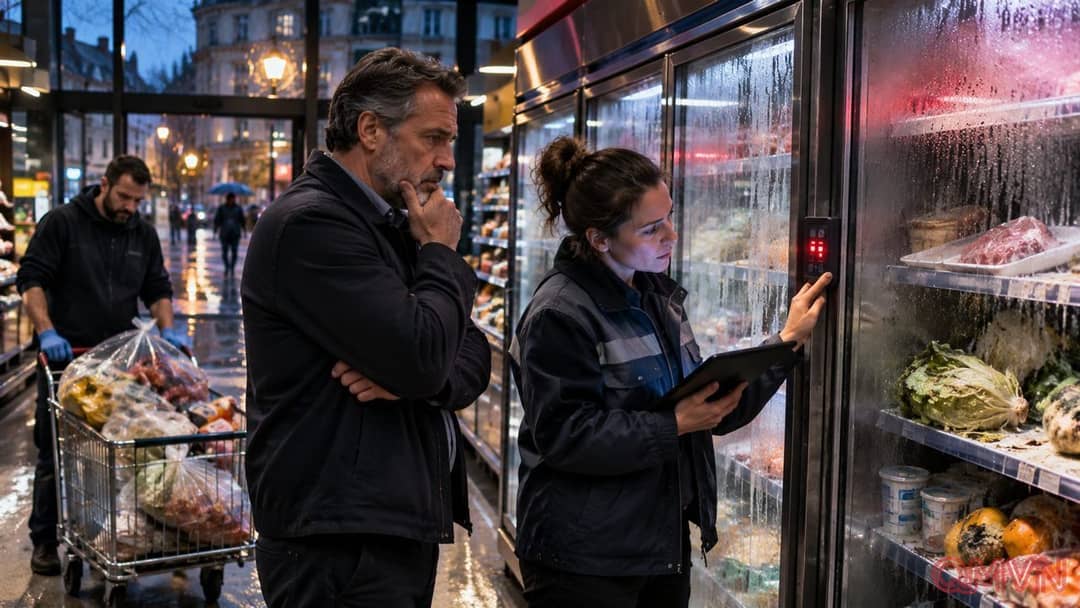
Trong đầu tháng 11/2026, nhiều cửa hàng tại ít nhất tám hoặc chín quốc gia châu Âu ghi nhận thiết bị làm lạnh hoạt động bất thường. Tại một số nơi, hệ thống bị chuyển sang chế độ rã đông hoặc đặt nhiệt độ cao bất thường. Thực phẩm dễ hỏng bị đưa khỏi kệ, còn nhân viên phải kiểm tra từng khu vực để hạn chế thiệt hại.
Các chuỗi Carrefour, Delhaize, ICA và Coop nằm trong số những doanh nghiệp ghi nhận sự cố, theo Reuters, AP và các hãng tin châu Âu. Thiệt hại không chỉ là những kiện hàng bị loại bỏ: các cửa hàng còn phải tạm ngừng bán, huy động kỹ thuật viên và chứng minh độ an toàn trước khi mở lại quầy lạnh.
Một đợt tấn công tương tự đã diễn ra tại Pháp và Hà Lan khoảng ba tuần trước. Việc sự cố lặp lại ở nhiều quốc gia cho thấy rủi ro không nằm ở một cửa hàng đơn lẻ, mà ở những mô hình thiết bị, phần mềm và kết nối mạng được dùng rộng rãi.
Ai đứng sau những lần chỉnh nhiệt độ bất thường?
Hai nhóm NoName057(16) và Z-Pentest Alliance, thường được mô tả là thân Nga, đã đăng thông điệp nhận trách nhiệm trên Telegram rồi xóa đi. Những tuyên bố này là đầu mối để điều tra, không phải bằng chứng độc lập cho thấy các nhóm thực sự điều khiển mọi thiết bị bị ảnh hưởng.
Một số chuyên gia nhận định cách thức và mục tiêu tấn công phù hợp với hoạt động gây rối có động cơ chính trị. Tuy nhiên, Reuters và AP cho biết cơ quan chức năng chưa công bố kết luận quy trách nhiệm. Việc một nhóm tự nhận đứng sau vụ việc cũng không đồng nghĩa đã xác lập mệnh lệnh hay sự tham gia trực tiếp của nhà nước Nga.
Điều đã rõ hơn là bề mặt tấn công: các bộ điều khiển công nghiệp có thể truy cập từ Internet, tài khoản dùng mật khẩu mặc định, phần mềm lỗi thời hoặc thiết bị đã hết thời gian hỗ trợ. Công nghệ nhằm tiết kiệm điện và giám sát từ xa trở thành cửa ngõ khi quản trị an ninh không theo kịp.
Từ siêu thị đến kho huyết tương
Ngày 4/11, các cơ quan Pháp xác nhận ba địa điểm lưu trữ huyết tương bị nhắm tới bằng cách can thiệp vào hệ thống làm lạnh và giám sát. Nhờ cảnh báo cùng biện pháp ứng phó kịp thời, cơ quan y tế cho biết không có sản phẩm máu bị mất và không phát sinh ảnh hưởng sức khỏe.
Sự khác biệt giữa một xe thực phẩm bị loại bỏ và một kho sản phẩm phục vụ truyền máu cho thấy cùng một lỗ hổng có thể tạo ra hệ quả rất khác nhau. Hệ thống dự phòng, cảnh báo độc lập và quy trình con người can thiệp thủ công là các lớp bảo vệ quan trọng bên cạnh phần mềm.
Đối với nhà bán lẻ, giám sát nhiệt độ vừa phục vụ hiệu suất vừa bảo đảm an toàn thực phẩm. Đối với bệnh viện, kho máu và các cơ sở thiết yếu khác, những sai lệch nhỏ của hệ thống điều khiển có thể gây hậu quả nghiêm trọng hơn nhiều so với thiệt hại tài chính.
Điều 5 của NATO: không phải mọi cuộc tấn công đều là chiến tranh
Tại Hội nghị An ninh Berlin ngày 4/11, Đô đốc Giuseppe Cavo Dragone nói tác động thực tế, chứ không chỉ danh xưng “tấn công mạng”, mới là thước đo để đánh giá khả năng kích hoạt cơ chế phòng thủ tập thể. Một siêu thị riêng lẻ chưa chắc vượt ngưỡng, còn tấn công vào bệnh viện có thể dẫn đến đánh giá khác.
Chính sách NATO công bố nêu rằng những hoạt động mạng độc hại nghiêm trọng, kể cả tác động cộng dồn, trong một số hoàn cảnh có thể được coi tương đương một cuộc tấn công vũ trang. Mọi quyết định về Điều 5 đều được xem xét theo từng trường hợp, không tự động bắt nguồn từ việc phát hiện một vụ xâm nhập.
Thách thức là tăng sức răn đe mà không tạo ra các “vạch đỏ” cứng nhắc để đối thủ thử nghiệm. Trong khi chờ xác định thủ phạm, ưu tiên thực tế vẫn là ngắt những thiết bị điều khiển không cần mở ra Internet, cập nhật phần mềm, đổi thông tin đăng nhập, giám sát nhiệt độ độc lập và phối hợp cảnh báo xuyên biên giới.