Thành viên chủ chốt nhóm tin tặc ShinyHunters liên quan vụ đánh cắp dữ liệu nhân viên FBI bị bắt giữ tại Jordan và đang hợp tác với FBI, theo nguồn tin
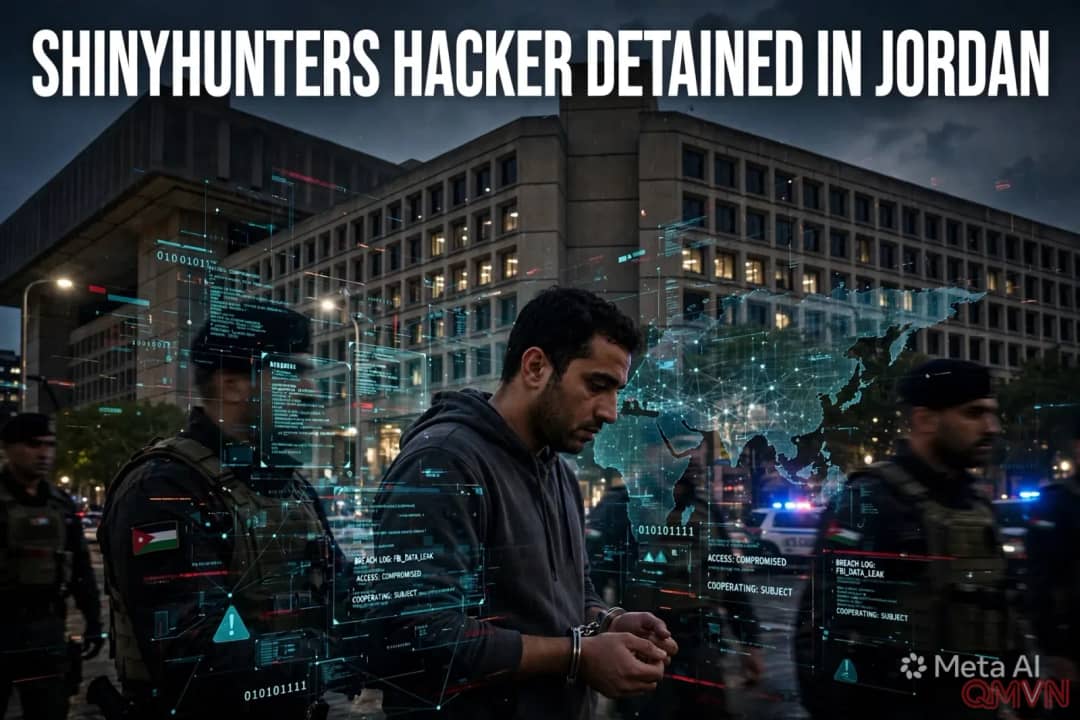
Một thành viên chủ chốt của nhóm tin tặc ShinyHunters, nhóm tuyên bố đã đánh cắp dữ liệu về mọi nhân viên của Cục Điều tra Liên bang Mỹ (FBI), đã bị bắt giữ tại Jordan, ba người am hiểu vụ việc cho Reuters biết. Người đàn ông được xác định là Saif al-Din Khader, bị cho là có biệt danh trên mạng “Rey”, đã bị nhà chức trách Jordan tạm giữ hôm thứ Ba, theo hai trong số các nguồn tin, đồng thời cho biết anh ta hiện đang giúp FBI và lực lượng thực thi pháp luật quốc tế xác định, truy tìm các thành viên khác của nhóm. Reuters chưa thể xác định hoàn cảnh bắt giữ hay nơi anh ta đang bị giam, và các nỗ lực liên lạc với anh ta cũng như gia đình đều không thành công. FBI từ chối bình luận về bất kỳ vụ bắt giữ cụ thể nào, nhưng cho biết đang điều tra quyết liệt vụ việc, đã phối hợp với các đối tác bắt giữ nhiều đối tượng và sẽ “không tiếc nguồn lực” để đưa những kẻ chịu trách nhiệm ra trước công lý. ShinyHunters, được cho là gồm chủ yếu những tin tặc trẻ nói tiếng Anh chuyên đánh cắp dữ liệu và tống tiền, đã bị so sánh với vụ xâm nhập Văn phòng Quản lý Nhân sự Mỹ năm 2015. Khader chưa bị công khai buộc tội và được suy đoán vô tội.
Tiếng Nói QUANG MINH·3 min read · 5 min listen·3 tháng 10 2026, 22:52 GMT+7·
Ảnh minh hoạ do AI tạo
Một vụ bắt giữ tại Jordan
Ba nguồn tin cho Reuters biết Saif al-Din Khader đã bị nhà chức trách Jordan bắt giữ trong tuần này. Hai người trong số đó cho biết anh ta bị tạm giữ hôm thứ Ba và đang hợp tác với FBI cùng lực lượng thực thi pháp luật toàn cầu để xác định danh tính các tin tặc khác.
Reuters chưa thể xác định hoàn cảnh vụ bắt giữ hay nơi Khader đang bị giam giữ.
Advertisement300 × 250
Nhiều nỗ lực liên lạc với Khader và gia đình trong suốt một tuần rưỡi qua đều không thành công.
Chưa có cáo buộc công khai nào đối với Khader được công bố, và các thông tin về vai trò của anh ta trong nhóm chưa được kiểm chứng trước tòa.
Phản ứng của FBI
FBI từ chối thảo luận về bất kỳ vụ bắt giữ hay hoạt động cụ thể nào ở nước ngoài, nhưng khẳng định cuộc điều tra là ưu tiên hàng đầu.
Cục tiếp tục điều tra quyết liệt sự cố an ninh mạng gần đây được cho là liên quan đến ShinyHunters, đã phối hợp với các đối tác bắt giữ nhiều đối tượng, và chúng tôi sẽ không tiếc nguồn lực nào để đưa từng cá nhân chịu trách nhiệm ra trước công lý.
Nếu được xác nhận, sự hợp tác của Khader có thể giúp các nhà điều tra hiểu rõ hơn về một nhóm tổ chức lỏng lẻo, có thành viên rải rác ở nhiều quốc gia và thường ẩn sau các biệt danh trên mạng.
ShinyHunters là ai?
Các chuyên gia an ninh mạng mô tả ShinyHunters là một nhóm ô hợp gồm chủ yếu những tin tặc trẻ nói tiếng Anh. Qua nhiều năm, nhóm bị liên hệ với hàng loạt vụ rò rỉ dữ liệu lớn và các chiến dịch tống tiền. Những đặc điểm đã biết của nhóm gồm:
Tập trung đánh cắp khối lượng dữ liệu lớn và đòi tiền để không công bố.
Nhắm vào các tổ chức lớn và dịch vụ đám mây lưu trữ thông tin khách hàng của họ.
Thành viên lỏng lẻo, phi tập trung, hoạt động dưới các biệt danh trên mạng, như biệt danh “Rey” được cho là của Khader.
Một số người liên quan đến nhóm đã bị bắt ở nhiều nước trong những năm gần đây, nhưng mạng lưới này liên tục tái tập hợp, cho thấy việc triệt phá những tập hợp như vậy khó khăn thế nào với cơ quan thực thi pháp luật.
Tiếng vọng của vụ OPM
Tuyên bố của nhóm về việc đánh cắp lượng dữ liệu khổng lồ về mọi nhân viên FBI đã bị so sánh với vụ xâm nhập Văn phòng Quản lý Nhân sự Mỹ (OPM) năm 2015, được cho là có liên hệ với Trung Quốc, làm lộ thông tin nhạy cảm của hàng triệu người Mỹ từng được thẩm tra để cấp quyền tiếp cận thông tin mật.
Quy mô đầy đủ của vụ đánh cắp dữ liệu FBI bị cáo buộc chưa được kiểm chứng độc lập. Nhưng bất kỳ sự rò rỉ thông tin cá nhân nào về nhân sự thực thi pháp luật đều có thể đặt các đặc vụ và gia đình họ vào nguy hiểm, đồng thời gây khó khăn cho các cuộc điều tra nhạy cảm, điều giải thích quyết tâm của FBI trong việc truy lùng từng người liên quan.
BỐI CẢNH SỰ KIỆN.
Câu chuyện về ShinyHunters bắt đầu từ khoảng năm 2020, khi cái tên này lần đầu xuất hiện gắn với việc rao bán cơ sở dữ liệu bị đánh cắp từ các công ty trên khắp thế giới. Những năm sau đó, nhóm bị liên hệ với chuỗi vụ xâm nhập và tống tiền gây chú ý, thường khai thác lỗ hổng bảo mật ở nền tảng đám mây và dịch vụ của bên thứ ba thay vì dùng mã độc tống tiền truyền thống. Năm 2024, một thành viên người Pháp bị kết án tại Mỹ, và các vụ bắt giữ khác diễn ra ở châu Âu, nhưng thành viên mới và các nhánh tách ra vẫn liên tục xuất hiện.
Cuối năm 2025, các nhà nghiên cứu bảo mật công khai liên hệ biệt danh “Rey” với một thanh niên ở Jordan, mối liên hệ nay được cho là đã dẫn đến việc anh ta bị bắt giữ. Vụ đánh cắp dữ liệu nhân viên FBI bị cáo buộc là một trong những tuyên bố táo bạo nhất của nhóm. Nó gợi lại vụ OPM năm 2015, khi hồ sơ của hơn 20 triệu người bị xâm phạm, vụ việc cho thấy dữ liệu cá nhân có thể trở thành vũ khí chiến lược. Những người ủng hộ tăng cường hợp tác quốc tế cho rằng các vụ như thế chứng minh tin tặc không thể trốn sau biên giới; giới phê phán cảnh báo người trẻ thường bị lôi kéo qua mạng vào những tội ác mà họ đánh giá thấp hậu quả. Nút thắt trung tâm là làm sao răn đe và truy tố tội phạm mạng không biên giới, đồng thời bảo vệ khối lượng dữ liệu nhạy cảm khổng lồ mà các thiết chế hiện đại đang nắm giữ.
Những điều bổ ích
Trong thời đại số, dữ liệu về con người quý giá và dễ tổn thương không kém bất kỳ kho báu vật chất nào.
Không biên giới nào đủ rộng để che giấu mãi trước công lý được phối hợp.
Bảo vệ thông tin không chỉ là nhiệm vụ kỹ thuật, mà là trách nhiệm với từng con người đằng sau những bản ghi.
Đăng ký bản tin QMVN
Bản tin buổi sáng mỗi ngày - chỉ những bài đáng đọc, không spam.