Chỉ đạo từ Nhà Xanh và hạn chế của mô hình phản ứng sau sự cố
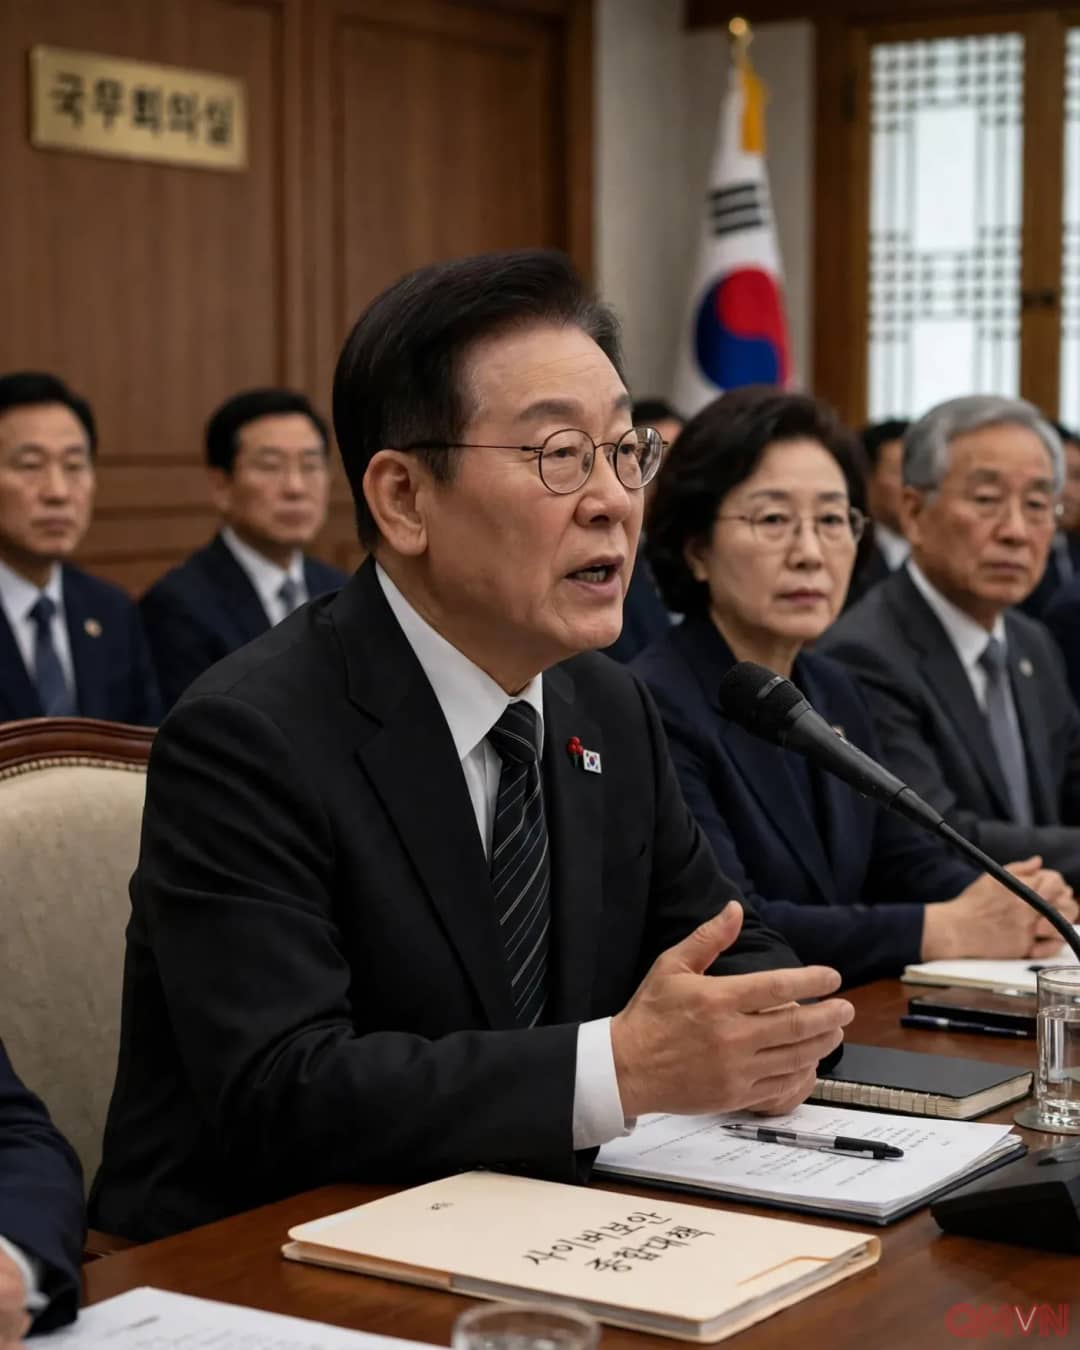
Trong phiên họp Nội các tại Seoul, Tổng thống Lee Jae Myung nhấn mạnh phương thức bảo vệ an ninh mạng truyền thống của Hàn Quốc—vốn phụ thuộc vào kiểm tra định kỳ và khắc phục hậu quả thụ động—đã hoàn toàn lỗi thời trước tốc độ phát triển của các mối đe dọa kỹ thuật số toàn cầu.
*"Các hệ thống an ninh hiện tại tập trung vào kiểm tra và ứng phó sau tấn công đã bộc lộ những hạn chế rõ ràng khi kỹ thuật tấn công mạng ngày càng tinh vi; chính phủ cần xem xét một vị trí tổng tư lệnh an ninh mạng mạnh mẽ và hiệu quả để điều phối an ninh liên ngành, chú trọng phát hiện sớm và phòng ngừa chủ động." — Tổng thống Hàn Quốc Lee Jae Myung (Phát biểu tại cuộc họp Nội các Cheong Wa Dae)*
Tổng thống dẫn chứng vụ tấn công lịch sử đánh cắp 6,3 tỷ USD khỏi sàn giao dịch tiền mã hóa Binance hôm 29/10 mà FBI quy trách nhiệm cho các nhóm tin tặc Triều Tiên, thúc đẩy cơ quan giám sát tài chính Hàn Quốc phải tiến hành kiểm tra khẩn cấp các sàn tiền số nội địa. Chuỗi sự cố này nối tiếp các vụ rò rỉ dữ liệu chấn động tại nhà mạng SK Telecom, sàn thương mại Coupang và hàng loạt vụ xâm nhập hệ thống ngân hàng từ cuối tháng 9.
• Tổng thống Lee Jae Myung yêu cầu thiết lập vị trí tổng tư lệnh an ninh mạng với thẩm quyền điều phối công - tư.
• Nhấn mạnh chuyển dịch chiến lược an ninh từ khắc phục hậu quả bị động sang phát hiện sớm và phòng ngừa chủ động.
• Cảnh báo nguy cơ an ninh quốc gia sau vụ tin tặc đánh cắp 6,3 tỷ USD từ Binance và các vụ xâm nhập vào hệ thống ngân hàng Hàn Quốc.
Tranh luận về sự chồng chéo quyền lực và mô hình cơ quan bảo vệ hạ tầng dân sự chuyên trách
Dù Hàn Quốc đã thành lập Nhóm Quản lý Khủng hoảng Không gian mạng Quốc gia từ tháng 5/2023, thẩm quyền bảo đảm an ninh mạng thực tế vẫn bị xé lẻ giữa ba khối: cơ quan tình báo quốc gia (NIS), Bộ Quốc phòng và các bộ ngành dân sự, gây ra sự phân mảnh nghiêm trọng khi khủng hoảng nổ ra.
*"Khi một tổ chức tài chính bị tấn công mạng tại Hàn Quốc, các cơ quan quản lý tài chính, an ninh mạng và bảo vệ dữ liệu cá nhân đều đồng loạt mở cuộc điều tra độc lập theo các luật khác nhau; các công ty lãng phí thời gian quý báu để đối phó với yêu cầu báo cáo trùng lặp thay vì được chia sẻ thông tin tình báo đe dọa." — Giáo sư Hwang Seok-jin, Chuyên gia Điều tra Số và Tội phạm Tài chính tại Đại học Dongguk*
Các chuyên gia an ninh cảnh báo rằng việc gom toàn bộ an ninh mạng quân sự, chính phủ và dân sự vào một "tháp chỉ huy khổng lồ" tiềm ẩn nguy cơ tạo ra thêm một tầng nấc quan liêu mới. Giới chuyên môn kiến nghị Hàn Quốc nên học tập mô hình Cơ quan An ninh Cơ sở hạ tầng và An ninh mạng (CISA) của Mỹ hoặc Cơ quan An ninh Mạng (CSA) của Singapore để thành lập một cơ quan độc lập chuyên trách bảo vệ hạ tầng dân sự trọng yếu (viễn thông, tài chính, sản xuất) với thẩm quyền pháp lý độc lập.
• Trách nhiệm bảo mật hiện bị chia cắt giữa tình báo, quân sự và dân sự, dẫn tới trùng lặp thủ tục điều tra hành chính.
• Singapore và Anh triển khai các cơ quan tập trung (CSA, NCSC) có quyền tài phán rõ ràng để xử lý hàng nghìn sự cố mỗi năm.
• Chuyên gia đề xuất lập cơ quan bảo vệ hạ tầng dân sự chuyên trách theo hình mẫu CISA của Mỹ để tránh bộ máy quan liêu phình to.