Quy mô rò rỉ chấn động tại hai giáo hội lớn nhất Hàn Quốc
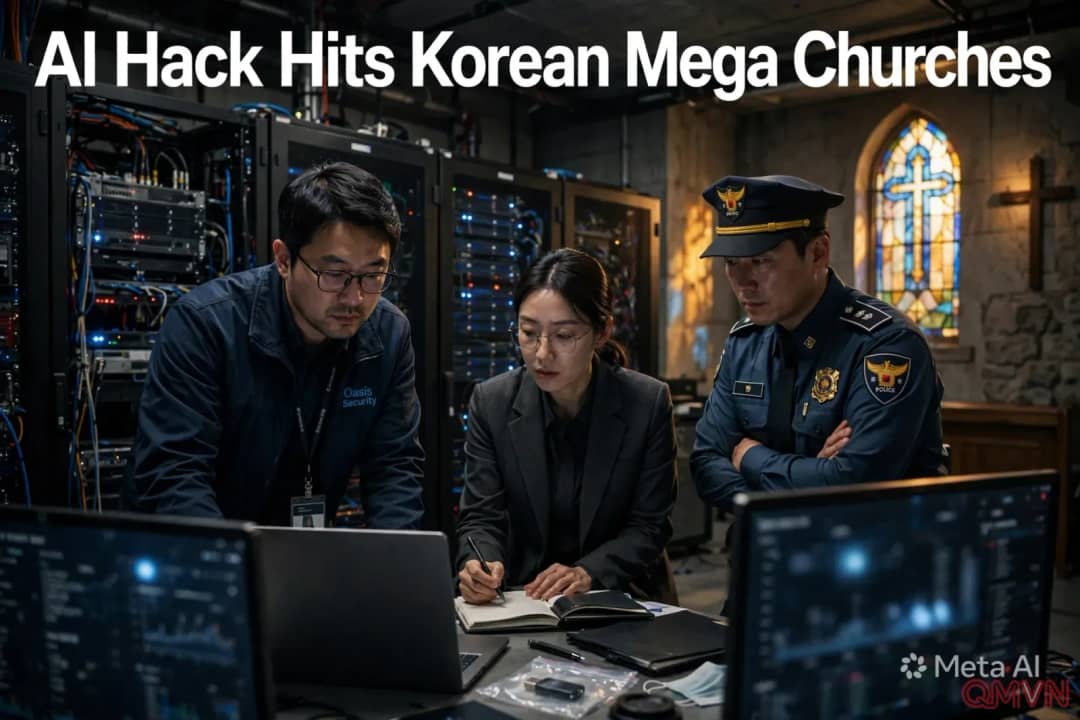
Theo báo cáo điều tra từ công ty an ninh mạng Oasis Security, các chuyên gia bảo mật đã phát hiện một máy chủ độc hại lưu trữ kho dữ liệu khổng lồ bị đánh cắp cùng nhật ký tấn công chi tiết. Trong số bảy tệp dữ liệu của Giáo hội Phúc âm Toàn vẹn Yoido (Yoido Full Gospel Church) bị trích xuất, tệp dữ liệu thứ bảy chứa đựng hồ sơ nhạy cảm của 850.000 người, bao gồm họ tên, ngày sinh, lịch sử thay đổi thông tin cá nhân cùng hàng ngàn số đăng ký cư trú, số điện thoại và địa chỉ nhà riêng.
Cùng lúc đó, hệ thống dữ liệu nhân sự của Giáo hội Sarang (Sarang Church) cũng được xác định đã bị xâm phạm từ tháng 8, làm lộ lọt thông tin của 286 nhân viên bao gồm cả mục sư cao cấp và dữ liệu cá nhân của khoảng 89.000 tín hữu:
Hệ thống máy chủ lưu trữ ngoại vi chứa một lượng lớn thông tin cá nhân và nhật ký tấn công, cho thấy tin tặc đã cấy mã độc web shell để kiểm soát máy chủ từ xa.
Mã độc Web Shell và dấu vết trí tuệ nhân tạo hỗ trợ tấn công
Các phân tích kỹ thuật ban đầu chỉ ra rằng những kẻ tấn công đã cài cắm tập tin độc hại 'web shell' sâu bên trong máy chủ của các tổ chức tôn giáo, cho phép chúng duy trì quyền truy cập bí mật và chiếm quyền điều khiển hệ thống từ xa mà không bị phát hiện trong thời gian dài. Đáng chú ý, nhật ký tấn công cho thấy các thuật toán AI có thể đã được sử dụng để tự động hóa việc dò quét lỗ hổng và vượt qua các lớp bảo vệ thông thường.
Ngay sau khi nhận thông báo khẩn từ KISA vào chiều thứ Ba, Giáo hội Yoido đã lập tức phong tỏa toàn bộ quyền truy cập từ bên ngoài, đổi mật khẩu quản trị và lên kế hoạch thay thế toàn bộ hệ thống tường lửa:
Chúng tôi đã khẩn cấp chặn mọi truy cập bên ngoài vào hệ thống, thay đổi mật khẩu máy chủ và đang phối hợp với các chuyên gia an ninh để bịt các lỗ hổng bảo mật.
Dữ liệu của 850.000 tín đồ Giáo hội Yoido bị đánh cắp, bao gồm hơn 2.600 hồ sơ số căn cước và hàng ngàn số điện thoại.
Giáo hội Sarang bị đánh cắp hồ sơ của 286 cán bộ nhân viên và khoảng 89.000 tín đồ từ đợt tấn công bí mật hồi tháng 8.
Tin tặc sử dụng mã độc web shell kết hợp công cụ AI tự động hóa để chiếm đoạt dữ liệu nhạy cảm trên máy chủ lưu trữ.
Cảnh sát mở cuộc điều tra toàn diện trước làn sóng tấn công AI
Vụ việc tại hai giáo xứ không phải là sự cố cá biệt. Cơ quan Cảnh sát Quốc gia Hàn Quốc đã chính thức mở cuộc điều tra toàn diện sau khi một loạt vụ tấn công mạng nghi có sự hỗ trợ của AI đồng loạt nhắm vào các định chế tài chính hàng đầu nước này, điển hình là Ngân hàng Shinhan, khiến thông tin cá nhân của hàng vạn khách hàng bị phơi bày.
Sự chuyển dịch của tội phạm mạng từ mục tiêu tài chính sang các tổ chức dân sự và tôn giáo có cơ sở dữ liệu hội viên khổng lồ nhưng phòng thủ mạng mỏng manh cho thấy một lỗ hổng chiến lược nghiêm trọng, đòi hỏi các cơ quan chức năng phải nâng cấp toàn diện quy chuẩn an toàn số quốc gia.
Làn sóng tấn công mạng ứng dụng AI nhắm vào các ngân hàng và tổ chức dân sự quy mô lớn đang đặt ra thách thức an ninh mạng chưa từng có.