Dấu vết từ các phiên làm việc với AI
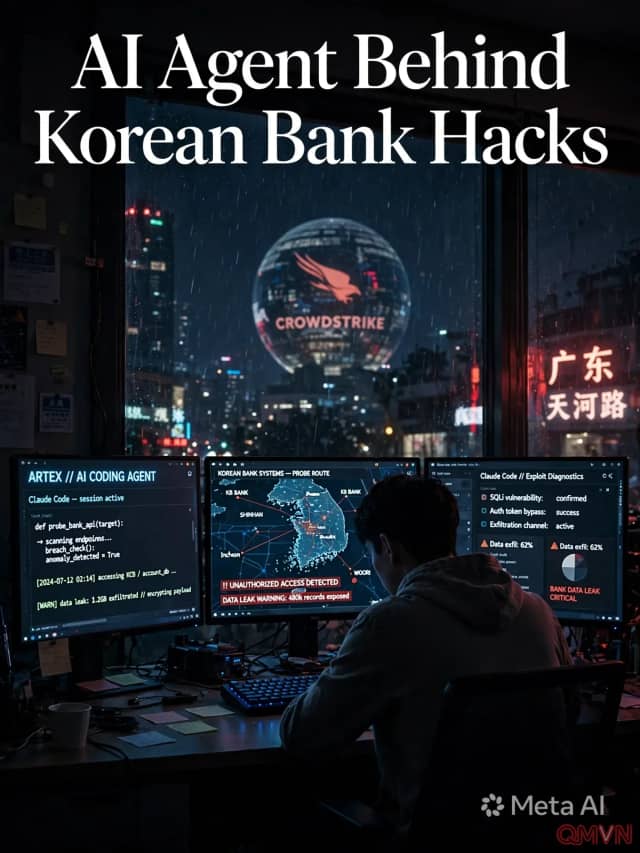
Theo báo cáo của CrowdStrike, kẻ tấn công đã kết hợp ARTEX, một công cụ kiểm thử xâm nhập mã nguồn mở mới ra mắt, với các mô hình ngôn ngữ lớn như Claude. Chính khi phân tích các phiên làm việc này, các chuyên gia đã tìm thấy những dữ liệu cá nhân được cho là thuộc về nghi phạm.
"Dù hoạt động này chưa được quy cho một đối thủ có danh tính cụ thể, tác nhân đe dọa có khả năng là người nói tiếng Trung và có động cơ tài chính." — CrowdStrike
CrowdStrike cho biết đánh giá này được đưa ra với mức độ tin cậy trung bình, dựa trên việc sử dụng công cụ ARTEX do Trung Quốc phát triển và các câu lệnh bằng tiếng Trung được ghi nhận trong quá trình tấn công.