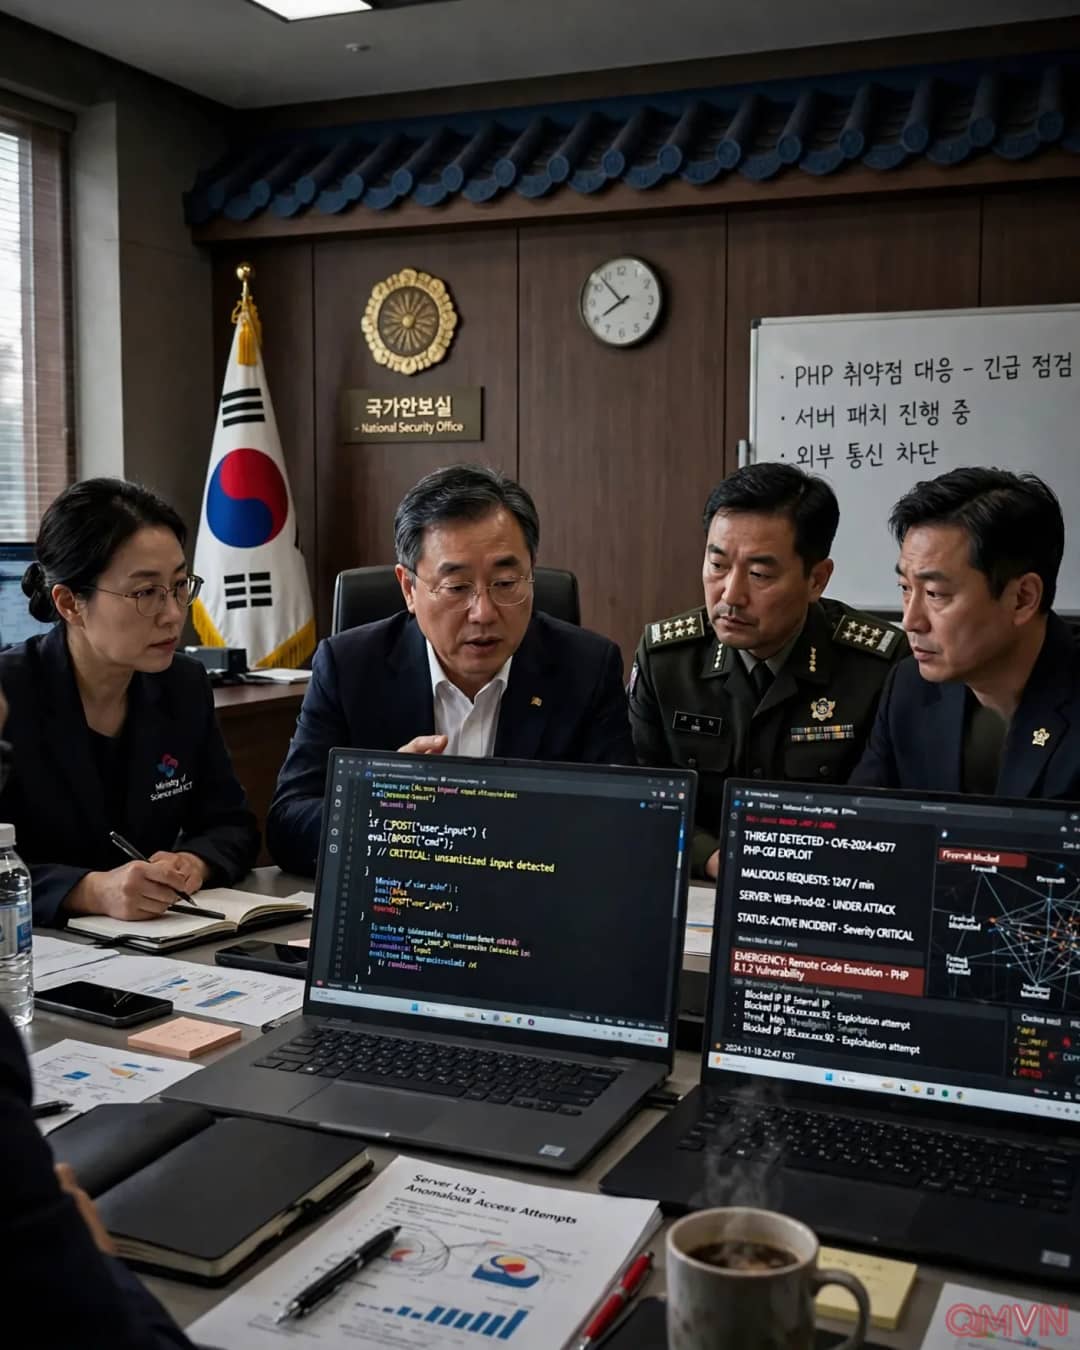
Cuộc họp khẩn tại Cheong Wa Dae
Theo The Korea Herald, cuộc họp do ông Song Ki-ho, Phó Giám đốc thứ ba Văn phòng An ninh Quốc gia, chủ trì với sự tham gia của quan chức cấp cao Bộ Khoa học và Công nghệ Thông tin – Truyền thông, Bộ Quốc phòng và Cơ quan Tình báo Quốc gia – ba cơ quan lần lượt chịu trách nhiệm quản lý khủng hoảng an ninh mạng cho khu vực dân sự, chính phủ và quân đội.
Các bên rà soát mức độ sử dụng PHP và tình hình triển khai biện pháp khắc phục ở khu vực công, tư nhân và quốc phòng; thảo luận việc đẩy nhanh cập nhật bảo mật, áp dụng biện pháp bảo vệ tạm thời cho các trang web chưa thể vá ngay và kiểm tra dấu hiệu xâm nhập.
Các cơ quan thống nhất chia sẻ thông tin về mối đe dọa và tiến độ ứng phó theo thời gian thực để tăng cường phối hợp.
Tốc độ quyết định thiệt hại
Ông Song cho biết lỗ hổng có thể cho phép kẻ tấn công kiểm soát máy chủ mà không cần xác thực, và các nỗ lực tấn công đã được ghi nhận ở nước ngoài. Đáng chú ý, chỉ một ngày trước, Cơ quan An ninh Mạng và Cơ sở Hạ tầng Mỹ (CISA) cho biết chưa phát hiện việc khai thác tính đến thời điểm công bố – cho thấy tình hình có thể diễn biến rất nhanh.