1. Những con số đặt ra lời cảnh báo khẩn cấp
Cảnh báo của chính phủ Nhật Bản xuất hiện sau nhiều vụ rò rỉ thông tin trong lĩnh vực bán lẻ, tài chính và giao thông. Theo AP, National Cybersecurity Office yêu cầu các bộ phổ biến hướng dẫn đến địa phương và doanh nghiệp. Thông điệp vượt khỏi việc khắc phục một lỗi phần mềm: tổ chức phải bảo vệ dữ liệu khách hàng ngay cả khi giao cho nhà thầu hoặc nền tảng bên ngoài xử lý.
Times Car, dịch vụ chia sẻ ô tô thuộc hệ sinh thái Park24, xác nhận khoảng 6,6 triệu tài khoản liên quan đến vụ truy cập trái phép hồi tháng 9. Một số tài liệu định danh bị truy cập, nhưng doanh nghiệp chưa xác nhận rò rỉ dữ liệu thẻ tín dụng. Ngày 8/10, Lawson thông báo 2.155.345 tài khoản Lawson ID bị lộ thông tin, gồm tên, email và dữ liệu liên hệ tùy hồ sơ.
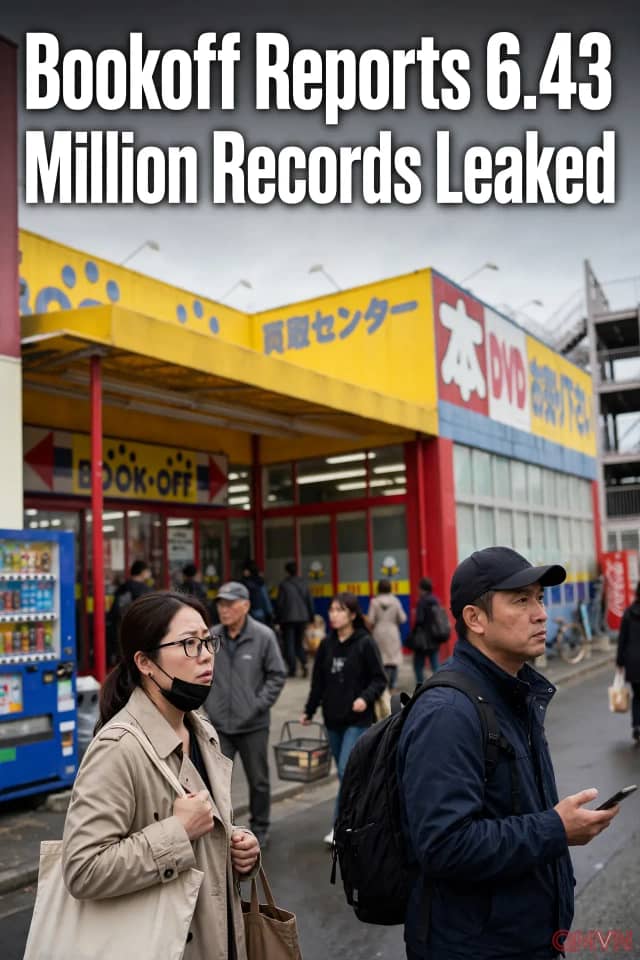
Daiwa Securities, BookOff và Daiichikosho cũng công bố những rủi ro về dữ liệu. BookOff cảnh báo tối đa 6,43 triệu hồ sơ khách hàng có thể bị ảnh hưởng; Daiichikosho nêu khả năng hơn 8,72 triệu bản ghi bị lộ qua đối tác. Những con số này đòi hỏi cách đọc thận trọng: bản ghi có nguy cơ, tài khoản xác nhận chịu ảnh hưởng và số cá nhân thực tế không nhất thiết trùng nhau.