Lợi thế tạm thời của tin tặc
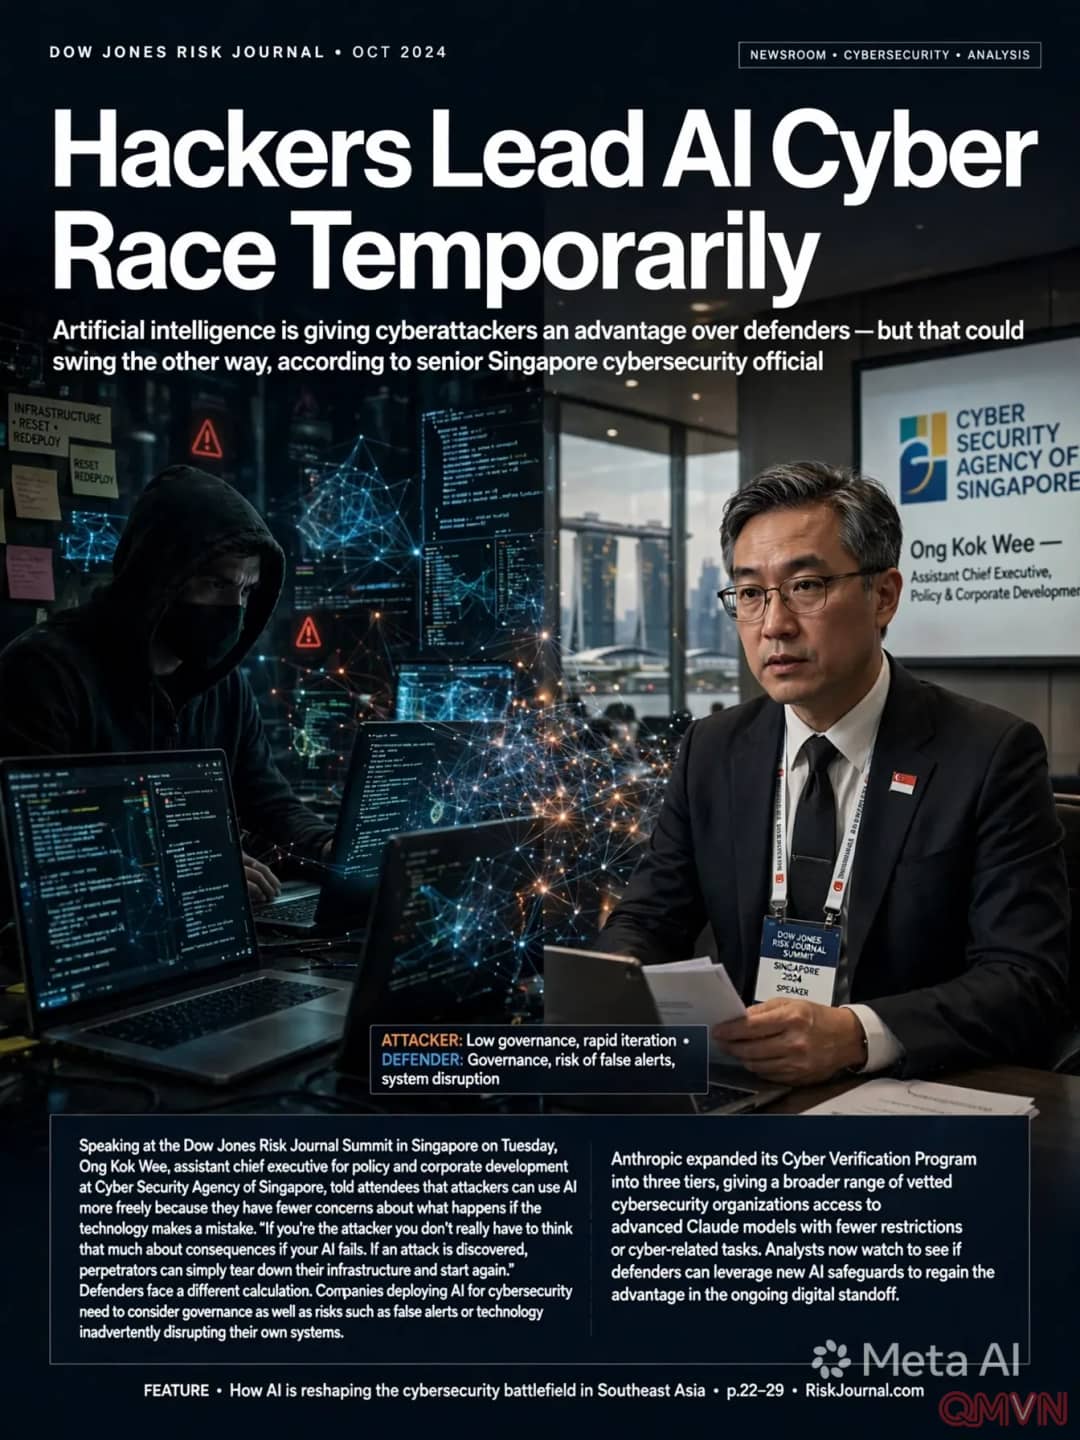
Tại hội nghị ở Singapore, ông Ong Kok Wee cho rằng sự bất cân xứng nằm ở cách hai bên nhìn nhận rủi ro. Với tin tặc, nếu một cuộc tấn công bị phát hiện, chúng chỉ cần phá bỏ hạ tầng và bắt đầu lại từ đầu. Vì thế, chúng có thể thử nghiệm AI một cách táo bạo mà không lo hậu quả.
Nếu bạn là kẻ tấn công, bạn thực sự không phải suy nghĩ nhiều về hậu quả nếu AI của mình thất bại.
Nhận định này phản ánh một thực tế mà giới chuyên gia đã nhiều lần cảnh báo: AI giúp tin tặc viết mã độc nhanh hơn, tạo email lừa đảo tinh vi hơn và tự động hóa nhiều bước của một cuộc tấn công, hạ thấp đáng kể rào cản gia nhập đối với tội phạm mạng.
Bài toán khó của bên phòng thủ
Ngược lại, các doanh nghiệp triển khai AI cho an ninh mạng phải tính toán thận trọng hơn nhiều. Họ cần xây dựng cơ chế quản trị, kiểm soát nguy cơ cảnh báo giả và đề phòng khả năng chính công nghệ này vô tình làm gián đoạn hệ thống của mình.
Một sai sót nhỏ có thể khiến dịch vụ ngừng hoạt động hoặc dữ liệu khách hàng bị ảnh hưởng.
Tuy nhiên, theo ông Ong, lợi thế của tin tặc chỉ là tạm thời. Khi các tổ chức phòng thủ hoàn thiện quy trình quản trị và tích lũy kinh nghiệm, AI có thể giúp họ phát hiện mối đe dọa nhanh hơn, phân tích khối lượng dữ liệu khổng lồ và phản ứng tức thời, điều mà con người khó làm được.
Những chuyển động lớn của ngành an ninh mạng
Cùng thời điểm, nhiều diễn biến đáng chú ý cho thấy ngành an ninh mạng đang tăng tốc thích ứng với kỷ nguyên AI:
- Anthropic mở rộng Chương trình Xác minh An ninh mạng thành ba cấp, cho phép nhiều tổ chức an ninh mạng đã được thẩm định tiếp cận các mô hình Claude tiên tiến với ít hạn chế hơn, từ phân tích mã độc, ứng phó sự cố đến kiểm thử xâm nhập được cấp phép và bảo vệ hạ tầng trọng yếu.
- Cổ phiếu Palo Alto Networks, CrowdStrike và Fortinet lập đỉnh kỷ lục sau khi tăng hơn 100% từ đầu năm, nhờ doanh nghiệp tiếp tục chi mạnh cho an ninh mạng.
- Bộ Năng lượng Mỹ công bố gói tài trợ 100 triệu USD để các tổ chức phi lợi nhuận hỗ trợ an ninh mạng cho các công ty điện nông thôn, thành phố, hợp tác xã và quy mô nhỏ.
Những bước đi này cho thấy cả khu vực tư nhân lẫn nhà nước đều nhận thức rằng AI là con dao hai lưỡi: muốn chống lại kẻ tấn công dùng AI, bên phòng thủ cũng phải được trang bị công cụ AI mạnh mẽ, nhưng trong khuôn khổ kiểm soát chặt chẽ.
Những lỗ hổng vẫn còn đó
Dù công nghệ tiến bộ, những lỗ hổng cơ bản vẫn tồn tại. Tại thành phố Princeton, bang Texas, cuộc điều tra một sự cố an ninh mạng hồi tháng 9 phát hiện tin tặc đã đánh cắp thông tin mật và thông tin cá nhân từ hệ thống của thành phố, trái với kết luận ban đầu. Ở bang Wisconsin, khoảng một phần ba thư ký hành chính địa phương vẫn dùng email cá nhân như Gmail hay Yahoo cho công việc bầu cử.
Những ví dụ này nhắc nhở rằng an ninh mạng không chỉ là cuộc đua công nghệ cao. Các tổ chức nhỏ, thiếu nguồn lực vẫn là mắt xích yếu, và chừng nào những lỗ hổng sơ đẳng chưa được vá, lợi thế của tin tặc sẽ còn kéo dài.