Google bấm nút tạm dừng
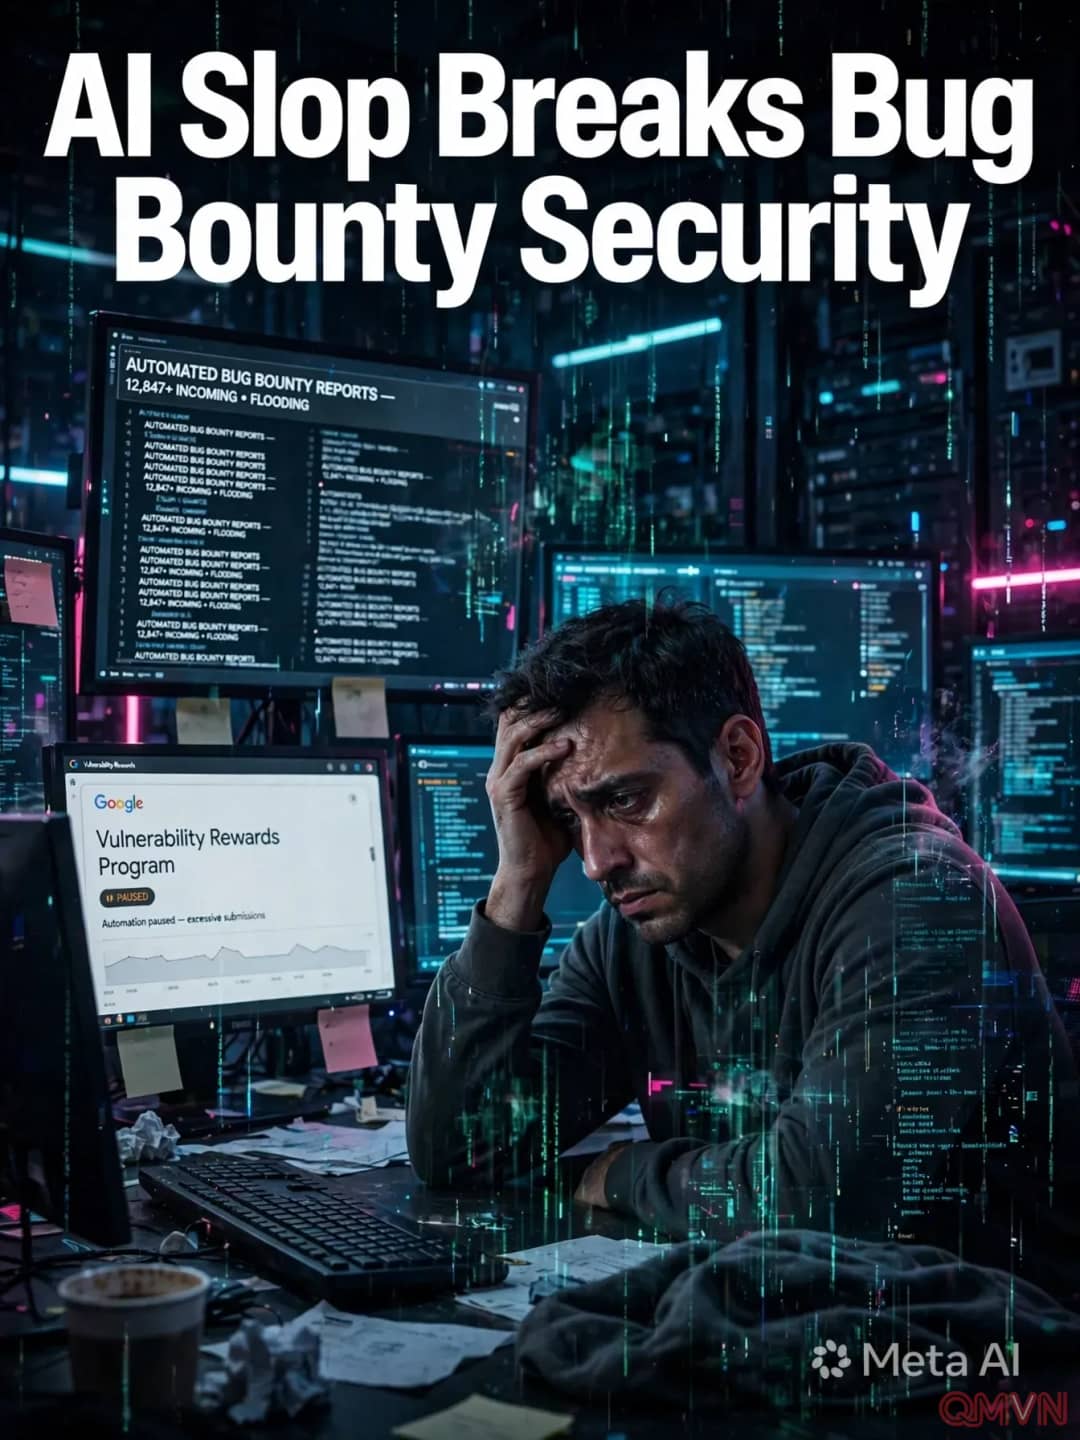
Tuần trước, Google thông báo trên mạng X rằng họ tạm dừng một trong các chương trình săn lỗi, cụ thể là chương trình tập trung vào lỗ hổng nghiêm trọng trong phần mềm mã nguồn mở của hãng. Công ty nói thẳng lý do.
“Việc tạm dừng này là do số lượng báo cáo tự động tăng đáng kể, mà phần lớn trong đó không hợp lệ.” — Google
Quyết định được mô tả là tạm thời, nhưng đánh dấu một thời điểm đáng chú ý: một trong những tổ chức bảo mật có nguồn lực mạnh nhất thế giới kết luận rằng họ không còn đủ sức xử lý khối lượng báo cáo được tạo ra với sự trợ giúp của trí tuệ nhân tạo.
Vì sao chương trình săn lỗi quan trọng
Chương trình săn lỗi trao thưởng cho các nhà nghiên cứu độc lập, thường gọi là hacker đạo đức hay hacker mũ trắng, khi họ tìm ra và báo cáo có trách nhiệm các lỗ hổng bảo mật. Thay vì bán lỗ hổng cho tội phạm hay tự khai thác, các nhà nghiên cứu có thể kiếm tiền và được ghi nhận nhờ giúp công ty khắc phục.
Hai thập kỷ qua, các chương trình này đã trở thành trụ cột của an ninh số, phát hiện hàng nghìn lỗ hổng trong trình duyệt, hệ điều hành, dịch vụ đám mây và mã nguồn mở vốn là nền tảng của phần lớn Internet. Giá trị của chúng dựa trên một sự cân bằng đơn giản: đủ phát hiện thật để bù cho thời gian kỹ sư bỏ ra kiểm tra từng báo cáo.
Chìm trong "rác"
Sự cân bằng đó giờ đang bị đe dọa. Công cụ AI giúp tạo ra những báo cáo lỗ hổng nghe có vẻ hợp lý nhưng sai lệch chỉ trong vài giây, và một số người gửi hàng loạt với hy vọng một trong số đó sẽ được trả tiền. Những ví dụ gần đây gồm:
- Google tạm dừng chương trình thưởng lỗ hổng mã nguồn mở vì phần lớn báo cáo tự động không hợp lệ.
- Cha đẻ Linux Linus Torvalds hồi đầu năm nói dòng báo cáo AI không ngớt đã khiến công việc bảo mật gần như không thể kiểm soát.
- Intel dường như đã đóng một chương trình từng trả tới 100.000 đô la cho mỗi lỗi, dù không nêu đích danh AI là nguyên nhân.
Mỗi báo cáo sai đều tốn thời gian điều tra. Với các dự án mã nguồn mở do tình nguyện viên vận hành, vốn ít nhân lực, gánh nặng này có thể đè bẹp họ, và những cảnh báo thật có nguy cơ bị bỏ lỡ giữa đống nhiễu.
Con dao hai lưỡi của AI
Phần lớn tranh luận về AI và an ninh tập trung vào việc các mô hình mạnh có thể giúp tìm lỗ hổng phần mềm, năng lực có thể hỗ trợ kẻ tấn công nhưng cũng giúp bên phòng thủ. Một số công ty công nghệ đã dùng AI tiên tiến để quét mã và vá lỗi trước khi chúng bị khai thác.
Quyết định của Google làm nổi bật một mối nguy khác: AI có thể làm quá tải những quy trình của con người mà an ninh vẫn phụ thuộc. Khi chi phí tạo ra một báo cáo gần như bằng không, trong khi chi phí thẩm định vẫn cao, những động lực từng giúp chương trình săn lỗi vận hành hiệu quả bắt đầu sụp đổ.
Nghĩ lại mô hình
Các chuyên gia đề xuất nhiều hướng xử lý, từ yêu cầu mã chứng minh khai thác và kiểm tra danh tính chặt hơn, đến dùng chính AI để lọc báo cáo kém chất lượng, hoặc chỉ thưởng cho những nhà nghiên cứu có thành tích tốt. Dù giải pháp là gì, sự việc nhắc nhở rằng mọi công nghệ mạnh đều định hình lại hệ thống xung quanh, và các biện pháp bảo vệ phải tiến hóa nhanh như chính những công cụ thử thách chúng.