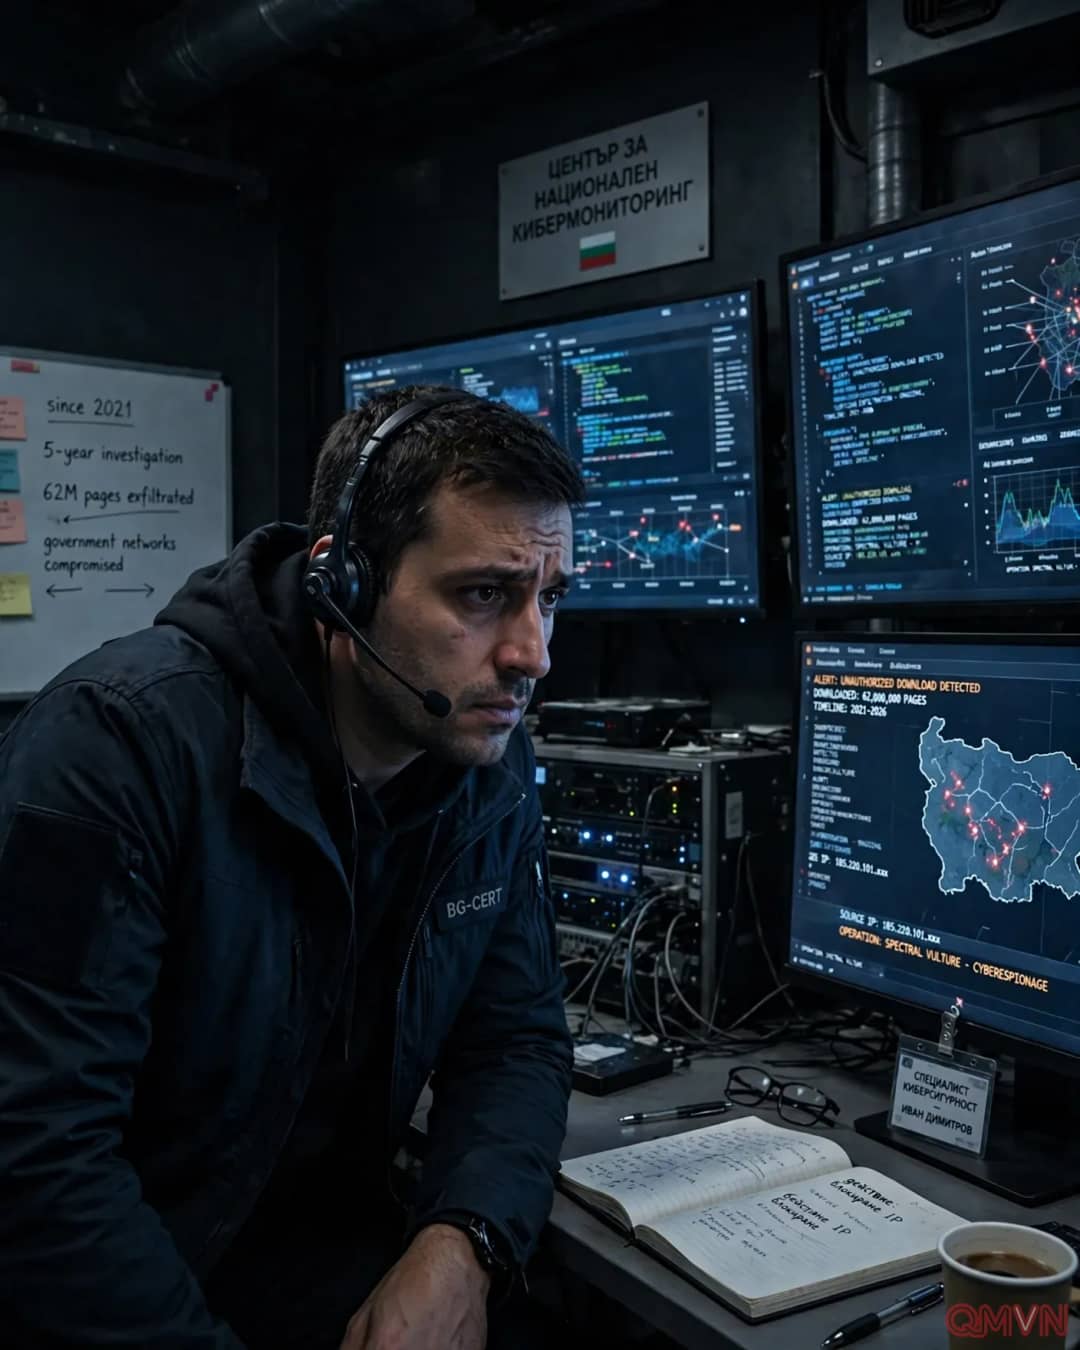
Năm năm lặng lẽ trong lòng bộ máy nhà nước
Con số được công bố ngày 18/11 khiến dư luận Bulgaria sững sờ: kể từ năm 2021, hơn 130 GB tài liệu – khoảng 62 triệu trang – đã bị sao chép khỏi các cơ sở dữ liệu của chính phủ. Theo Bộ trưởng Ivan Vassilev, trong phát biểu được kênh Nova TV dẫn lại, dữ liệu bị đánh cắp trải rộng gần như mọi lĩnh vực hoạt động của nhà nước, từ công việc của nội các, các bản báo cáo cho tới thư từ qua lại giữa các bộ và cơ quan công quyền.
Khác với những vụ tấn công ồn ào đòi tiền chuộc hay đánh sập trang web, đây là kiểu xâm nhập kiên nhẫn, kín đáo, nhằm thu thập thông tin trong thời gian dài. Với một quốc gia vừa là thành viên NATO vừa thuộc Liên minh châu Âu (EU), những trao đổi nội bộ của chính phủ có thể hé lộ lập trường đàm phán, ưu tiên chính sách và các mối quan hệ đối ngoại – loại tài sản mà giới tình báo luôn khao khát.
“Đôi mắt” mới phát hiện vị khách không mời
Chiến dịch chỉ bị lật tẩy khi Bulgaria triển khai hệ thống giám sát an ninh mạng quốc gia mới. Đầu tháng 8, hệ thống này ghi nhận hoạt động đáng ngờ trên một số mạng hành chính.
Ngày 5/8, theo hãng thông tấn BTA, Bộ Đổi mới và Chuyển đổi số lần đầu thông báo đã phát hiện truy cập trái phép và đưa ra một cảnh báo đầy ám ảnh:
Thông tin hiện có cho thấy hoạt động này có thể đã kéo dài nhiều năm.
Ba tháng sau, bức tranh đầy đủ mới hiện ra. Nó phơi bày một nghịch lý quen thuộc của thế giới số: kẻ tấn công chỉ cần lọt qua một lần, còn bên phòng thủ có thể mất nhiều năm mới nhận ra mình đã bị xuyên thủng.
Những bóng ma không mang quốc tịch
Ông Vassilev cho biết nhiều nhóm tin tặc quốc tế được cho là đứng sau chiến dịch, nhưng đến nay chưa có bằng chứng thuyết phục liên hệ những kẻ tấn công với chính phủ hay cơ quan tình báo của một nước cụ thể. Sự thận trọng ấy phản ánh đặc thù của lĩnh vực an ninh mạng: việc quy trách nhiệm luôn khó khăn, bởi tin tặc thường đi qua nhiều lớp máy chủ trung gian, dùng chung công cụ và có khi cố ý để lại dấu vết gây nhiễu.
Chính phủ cũng nhấn mạnh chưa có bằng chứng cho thấy dữ liệu cá nhân của công dân Bulgaria bị xâm phạm. Thế nhưng, với gián điệp mạng, giá trị thực nằm ở thông tin chiến lược chứ không phải hồ sơ cá nhân – và chính điều đó khiến vụ việc càng đáng suy ngẫm.
Khép lại lỗ hổng, mở ra câu hỏi trách nhiệm
Ngay sau khi phát hiện, Bulgaria đã mở một cuộc điều tra liên ngành quy mô lớn với sự tham gia của:
- Các cơ quan tình báo
- Bộ Quốc phòng
- Lực lượng cảnh sát
- Các chuyên gia an ninh mạng
- Các đối tác quốc tế, trong đó có Cơ quan An ninh mạng Liên minh châu Âu (ENISA)
Theo ông Vassilev, nhà chức trách đã cô lập các hệ thống bị ảnh hưởng, cắt đứt quyền truy cập của tin tặc và gỡ bỏ phần mềm độc hại. Viện công tố cũng đã được thông báo để điều tra không chỉ hành vi của kẻ tấn công mà cả những hành động và thiếu sót có thể có của các cơ quan nhà nước trong suốt thời gian cuộc xâm nhập không bị phát hiện. Đó là một bước đi hiếm thấy: nhà nước tự đặt mình dưới ống kính soi xét.