Sự gián đoạn phía sau hoạt động thường nhật
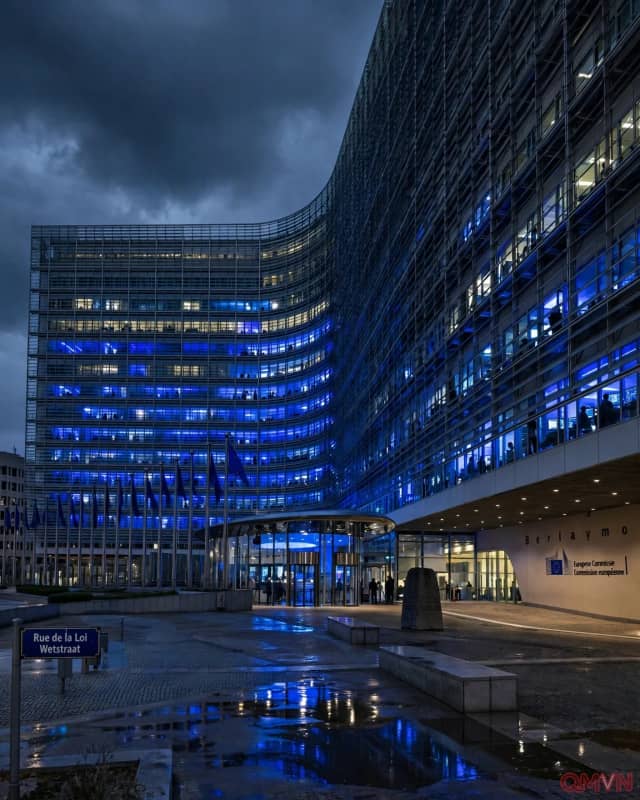
Một cuộc tấn công mạng hiếm khi bắt đầu bằng hình ảnh dễ nhận thấy. Với nhân viên, dấu hiệu đầu tiên có thể chỉ là ứng dụng không còn truy cập được. Sau khi phát hiện hoạt động đáng ngờ hôm 22/10, Ủy ban Châu Âu chủ động tạm ngừng một số hệ thống để phòng ngừa. Phần lớn dịch vụ đã hoạt động trở lại. Giải pháp thận trọng này có thể gây bất tiện, song duy trì một nền tảng có nguy cơ bị xâm nhập cũng có thể khiến thiệt hại lan rộng và làm khó công tác điều tra.
Theo Politico, các nền tảng liên quan đến phiếu lương, quản lý thời gian và hoàn trả chi phí y tế nằm trong số những hệ thống bị gián đoạn. Đây có thể là nơi lưu trữ thông tin nhạy cảm, nhưng việc một ứng dụng ngừng hoạt động chưa chứng minh dữ liệu đã bị đánh cắp. Thomas Regnier khẳng định hiện không có bằng chứng về sự cố lộ dữ liệu trên diện rộng đối với nhân viên. Cần phân biệt rõ nguy cơ, sự xâm nhập đã xác nhận và biện pháp đóng hệ thống để bảo vệ.
AI góp mặt, nhưng cơ chế tấn công còn chưa sáng tỏ
Thomas Regnier gọi đây là chiến dịch tấn công mạng được tạo ra với sự hỗ trợ của AI. Associated Press dẫn lời ông lưu ý rằng những công cụ AI có thể bị lạm dụng để phát hiện lỗ hổng kỹ thuật.
Nhận định ấy phản ánh sự thay đổi của môi trường an ninh mạng, nhưng chưa giải đáp AI đã được dùng ở khâu nào, mức độ tự động hóa ra sao hay vai trò thực tế trong việc vượt qua hàng rào bảo vệ.
AI có thể rút ngắn những thao tác lặp đi lặp lại và giúp truy tìm điểm yếu; ở chiều ngược lại, hệ thống phòng thủ cũng có thể tận dụng công nghệ này để nhận diện bất thường. Câu hỏi cần trả lời không chỉ là có AI hay không, mà là kẻ tấn công đã tiếp cận từ đâu, có di chuyển giữa các ứng dụng hay không và biện pháp phát hiện nào đã phát huy tác dụng. Khi báo cáo kỹ thuật chưa hoàn thành, suy đoán không thể thay thế chứng cứ.
Dữ liệu cá nhân và giới hạn của lời trấn an
Ủy ban Châu Âu chưa công bố danh tính hay tổ chức bị nghi đứng sau chiến dịch. Thomas Regnier cũng nói ông chưa biết về yêu cầu tiền chuộc nào. Cả hai chi tiết đều không đủ để kết luận động cơ tấn công. Với người lao động, sự thiếu chắc chắn có ý nghĩa rất thực tế: họ cần biết liệu hồ sơ việc làm, thông tin tài chính hoặc những dữ liệu liên quan sức khỏe có từng nằm trong tầm truy cập trái phép hay không.
Một thông báo có trách nhiệm cần nêu rõ hệ thống nào bị tắt để phòng ngừa, loại dữ liệu nào có nguy cơ, bằng chứng nào xác nhận việc sao chép dữ liệu và người bị ảnh hưởng có thể làm gì tiếp theo. Công bố kết quả kiểm chứng độc lập, khi thích hợp, cũng giúp khôi phục lòng tin. Quyền riêng tư không đơn thuần là câu chuyện của máy chủ và mật khẩu; đó còn là nghĩa vụ đối với mỗi con người giao phó dữ liệu cho một tổ chức.
Phép thử thực tế với chiến lược an ninh số Châu Âu
Liên minh Châu Âu đã xây dựng nhiều tầng chính sách về khả năng chống chịu mạng. Chỉ thị NIS2, Đạo luật Cyber Resilience Act và Cyber Solidarity Act xử lý các khía cạnh khác nhau của phòng ngừa, bảo mật sản phẩm và phối hợp ứng phó. Tháng 7/2026, Ủy ban Châu Âu còn giới thiệu kế hoạch hành động về an ninh mạng và AI, trong đó có hợp tác với ENISA nhằm sử dụng công nghệ tiên tiến an toàn hơn. Những chính sách này thể hiện mục tiêu, chứ không phải tấm khiên bất khả xâm phạm.
Chính cơ quan góp phần tạo ra quy định vẫn phải giải quyết những nguy cơ rất đời thường từ phần mềm, quy trình và con người. Sức chống chịu không được đo bằng lời hứa rằng tấn công sẽ không bao giờ xảy ra, mà bằng khả năng khoanh vùng thiệt hại, bảo toàn chứng cứ và công khai bài học sau sự cố. Cuộc điều tra đang diễn ra sẽ cho thấy châu Âu có thể biến nguyên tắc quản trị thành thực hành đáng tin cậy đến đâu.