Một cuộc chuyển giao giữa thời điểm nhạy cảm
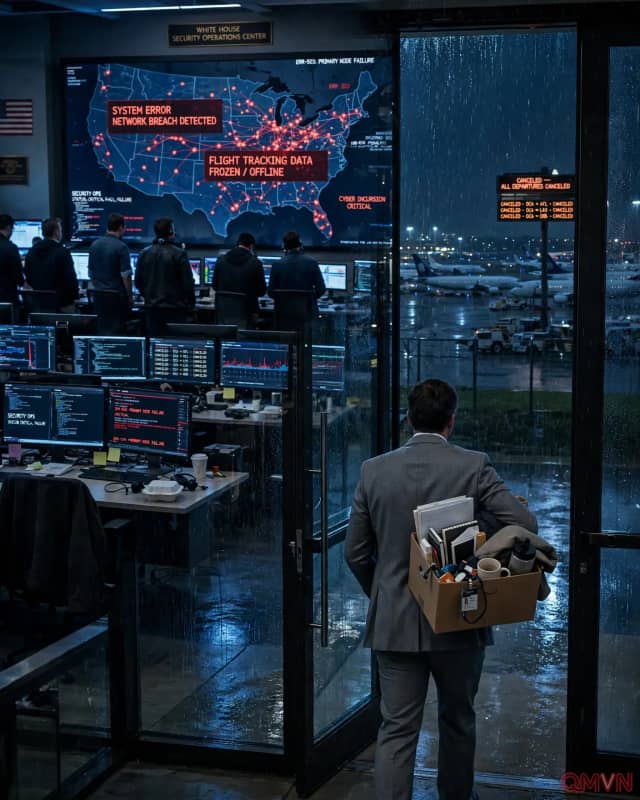
Theo các tường thuật của The Washington Post, AP, CNN và CyberScoop, Sean Cairncross rời cương vị đứng đầu Văn phòng Giám đốc An ninh mạng Quốc gia tại Nhà Trắng. Kirsten A. Davies, người đang phụ trách công nghệ thông tin ở Bộ Quốc phòng, tiếp quản vai trò tạm quyền. Quyết định đến trong tuần nước Mỹ chứng kiến các trục trặc công nghệ ảnh hưởng tới hoạt động di chuyển, dịch vụ số và một số cơ quan công quyền. Nhưng thời điểm trùng nhau không đủ chứng minh quan hệ nhân quả giữa việc đổi nhân sự và bất kỳ sự cố cụ thể nào.
Cairncross từng là luật sư và giữ những vị trí quan trọng trong bộ máy Đảng Cộng hòa, trước khi được Thượng viện xác nhận vào tháng 8/2025. Trong phát biểu khi rời chức, ông ca ngợi thành tựu của chính quyền trong bảo vệ hạ tầng trọng yếu và ứng phó nguy cơ từ bên ngoài. Nhà Trắng chưa công bố báo cáo kết luận rằng ông phải chịu trách nhiệm trực tiếp cho các đợt gián đoạn.
Năng lực điều phối quan trọng hơn một cá nhân
Giám đốc An ninh mạng Quốc gia không phải người trực tiếp sửa mọi máy chủ bị lỗi. Trọng tâm của vị trí là kiến tạo chiến lược, kết nối các cơ quan và thúc đẩy tiêu chuẩn bảo vệ hệ thống dân sự lẫn liên bang.
Mạng lưới cơ quan liên bang, nhà thầu, ngân hàng, hãng vận tải và nhà cung cấp công nghệ là tập hợp nhiều chủ thể độc lập; chỉ một điểm lỗi trong chuỗi dịch vụ cũng có thể khiến hậu quả lan rộng.
Davies mang đến kinh nghiệm quản lý công nghệ và an ninh mạng trong khu vực tư nhân, gồm những vai trò tại Siemens, Hewlett Packard Enterprise, Barclays Africa, Estée Lauder và Unilever. Bà phải dung hòa yêu cầu bảo vệ dữ liệu với hoạt động liên tục của những dịch vụ mà hàng triệu người dựa vào mỗi ngày. Kết quả sẽ phụ thuộc vào cơ chế phối hợp, đầu tư, nhân sự chuyên môn và quyền hạn thực tế, không chỉ vào hồ sơ của một lãnh đạo.
Khi AI làm thay đổi bài toán an toàn
Những công cụ AI có thể giúp đội ngũ phòng vệ nhận diện lỗ hổng, phân tích nhật ký và phản ứng nhanh với sự cố. Nhưng chúng cũng có thể hỗ trợ kẻ xấu tìm điểm yếu và tự động hóa các bước tấn công. Vì vậy, ứng dụng AI vào bảo mật đòi hỏi kiểm thử chặt chẽ, giám sát của con người và phương án phục hồi khi hệ thống tự động mắc sai lầm.
Rủi ro đáng chú ý khác là việc vá lỗi quá vội hoặc thay đổi cấu hình trên diện rộng có thể gây gián đoạn ngoài ý muốn. Một sự cố phần mềm nghiêm trọng không nhất thiết là hành động thù địch. Các chuyên gia cần điều tra dấu vết kỹ thuật, công bố những gì biết chắc và phân biệt rõ nguyên nhân sự cố, yếu tố nguy cơ và giả thuyết chưa được xác nhận.
Niềm tin công chúng phải dựa trên bằng chứng
Cuộc chuyển giao còn xảy ra trong bối cảnh xáo trộn nhân sự cấp cao tại Nhà Trắng sau khi cựu Chánh văn phòng Susie Wiles rời vị trí. Những thay đổi ấy góp phần khiến câu hỏi về tính liên tục của chính sách trở nên cấp thiết. Đối với an ninh mạng, một chương trình dài hạn cần được thực hiện qua nhiều nhiệm kỳ và không thể chỉ dựa vào sự chú ý của người đứng đầu.
Công chúng có quyền biết khi nào dịch vụ an toàn trở lại, dữ liệu của mình có bị ảnh hưởng hay không và ai chịu trách nhiệm khắc phục. Một thông báo kịp thời, có giới hạn rõ ràng về độ chắc chắn, thường tạo niềm tin bền vững hơn lời khẳng định tuyệt đối. Sự thay đổi nhân sự sẽ có ý nghĩa thực chất nếu kéo theo những biện pháp đo được về phòng ngừa, dự phòng và khôi phục hệ thống.