Thông báo bất thường ngay trên ứng dụng
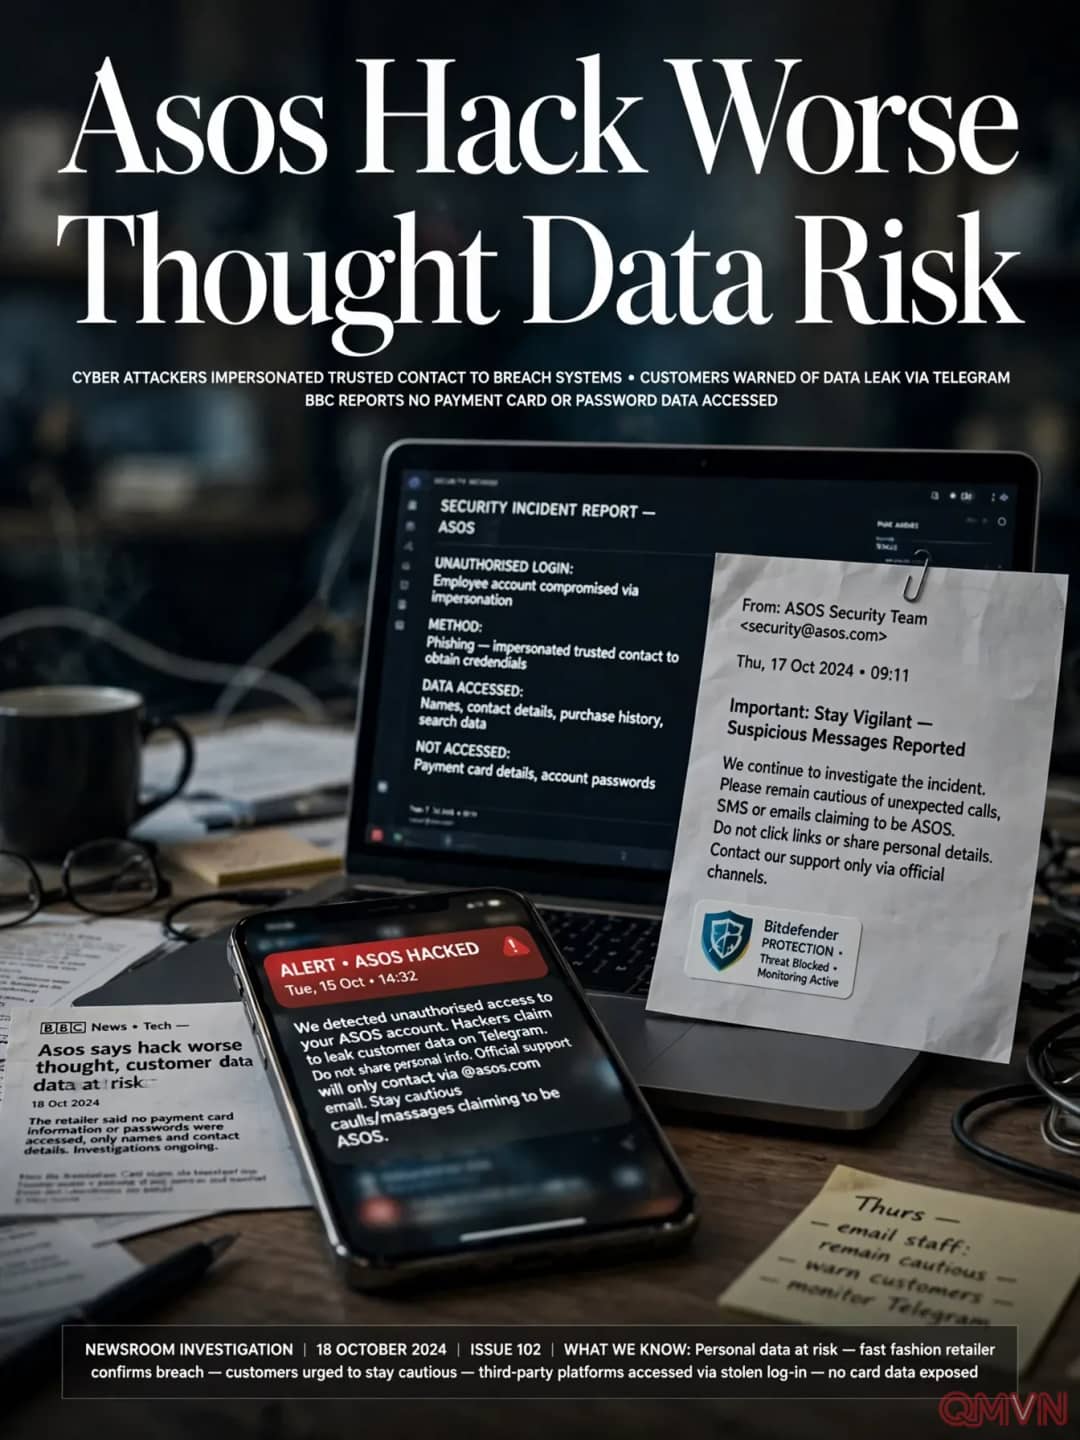
Hôm thứ Ba, khách hàng của Asos bất ngờ nhận được thông báo trên điện thoại với tiêu đề “ASOS HACKED”, tuyên bố tin tặc đã đột nhập vào hệ thống của công ty. Thông báo dẫn người dùng tới một tài khoản Telegram và dường như đe dọa Asos bằng việc công bố dữ liệu khách hàng.
Vài giờ sau, Asos mới xác nhận bị tấn công mạng nhưng cho biết vẫn đang điều tra toàn bộ quy mô sự việc. Đến sáng thứ Năm, công ty gửi email cho khách hàng, thông báo dữ liệu cá nhân đã bị đánh cắp và khuyến cáo họ luôn thận trọng trước các tin nhắn hoặc cuộc gọi bất ngờ tự xưng là từ Asos.
Mạo danh “liên hệ đáng tin cậy”
Theo Asos, cuộc điều tra chi tiết trong 48 giờ qua cho thấy một bên trái phép đã chiếm được tài khoản của một nhân viên bằng cách mạo danh một liên hệ đáng tin cậy để lấy thông tin đăng nhập, sau đó dùng thông tin này truy cập dữ liệu trên các nền tảng bên thứ ba mà công ty sử dụng. Các nền tảng bị ảnh hưởng đã lập tức bị khóa.
Kẻ tấn công đã tiếp cận được một số dữ liệu cá nhân, bao gồm tên và thông tin liên lạc, cùng “một số thông tin liên quan đến tài khoản không mang tính cá nhân”. Asos không nói rõ đó là thông tin gì, nhưng theo BBC, tin tặc đã đưa ra bằng chứng cho thấy họ có dữ liệu về những gì người dùng tìm kiếm trên trang web. Công ty nhấn mạnh thông tin thẻ thanh toán và mật khẩu tài khoản không bị truy cập.
“Một bên trái phép đã truy cập vào tài khoản của một nhân viên Asos bằng cách mạo danh một liên hệ đáng tin cậy để lấy thông tin đăng nhập.” — Asos
Dữ liệu cá nhân, mỏ vàng của kẻ lừa đảo
Theo ông Jake Moore, cố vấn an ninh mạng toàn cầu của công ty ESET, dù mật khẩu và thông tin thanh toán có vẻ an toàn, dữ liệu bị đánh cắp vẫn cực kỳ giá trị với kẻ lừa đảo và có thể bị sử dụng trong nhiều năm. Việc biết tên, thông tin liên lạc và cả thói quen mua sắm của một người giúp tội phạm mạng tạo ra những trò lừa đảo cá nhân hóa rất thuyết phục.
Ông Moore cho rằng người dùng thường chỉ lo lắng về thông tin tài chính, trong khi dữ liệu cá nhân cũng có sức mạnh tương tự khi rơi vào tay kẻ xấu. Ông khuyên, khi có thể, người dùng không nên lưu dữ liệu trong tài khoản mua sắm trực tuyến mà nên ưu tiên mua hàng với tư cách khách.
“Chúng ta thường tập trung vào việc thông tin tài chính bị đánh cắp, nhưng dữ liệu cá nhân cũng có thể mạnh mẽ không kém khi rơi vào tay kẻ xấu, nhất là khi nó trông đáng tin và hoàn toàn vô hại thoạt nhìn.” — Jake Moore