Vụ trộm tiền số lớn nhất lịch sử
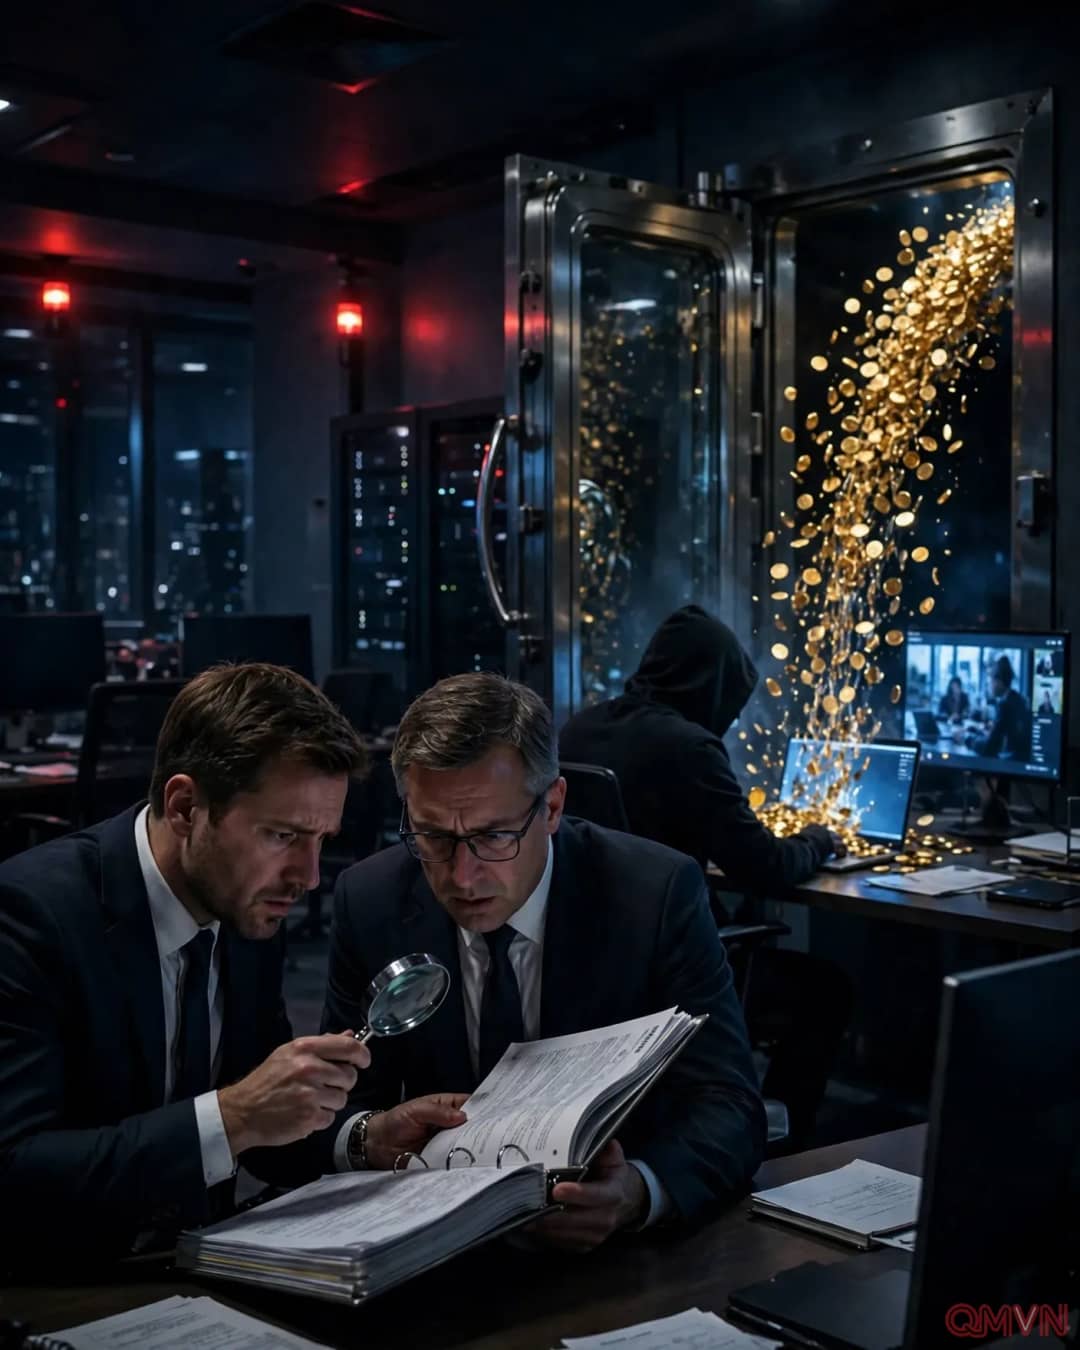
Theo báo cáo Binance công bố tuần này, tin tặc đã dùng một buổi phỏng vấn tuyển dụng giả và phần mềm độc hại giấu trong quảng cáo để xâm nhập máy tính của hai kỹ sư phần mềm, rồi dùng một máy tính thứ ba để rút sạch 6,3 tỷ USD tiền mã hóa. Chiến dịch nhiều giai đoạn bắt đầu từ tháng 6, dẫn tới một chuỗi vi phạm an ninh và kết thúc bằng vụ đánh cắp ngày 29/10. Những con số đáng chú ý gồm:
- FBI quy trách nhiệm cho TraderTraitor, nhóm tin tặc gắn với mạng lưới Lazarus của Triều Tiên, cũng là nhóm bị cáo buộc đứng sau vụ trộm 1,5 tỷ USD tại sàn Bybit tháng 2/2025, kỷ lục trước đó.
- Binance có 335 triệu người dùng đăng ký và quản lý khoảng 162,8 tỷ USD tài sản, theo báo cáo thường niên 2025.
- Khoảng 3 tỷ USD trong số tài sản bị đánh cắp đã được định vị, khi Binance phối hợp với các đối tác trong ngành để phong tỏa.
Nhiều đặc điểm của cuộc tấn công này khớp với các vụ trộm trước đây gắn với Triều Tiên, bao gồm vụ Bybit.
Binance tự gánh tổn thất
Sau vụ tấn công, Binance tạm ngừng rút tiền rồi mở lại dần dịch vụ khi hoàn tất kiểm tra an ninh. Sàn này cho biết đã dùng quỹ dự trữ của công ty để bù khoảng 95% số tiền bị mất.
Dù vậy, niềm tin bị lung lay: theo Entrepreneur, chỉ trong những ngày đầu mở lại, người dùng đã rút ròng khoảng 3,64 tỷ USD khỏi sàn.
Binance sẽ gánh chịu tác động tài chính của số tiền bị đánh cắp, không phải người dùng của chúng tôi.
Những câu hỏi khó hơn ở kỳ tái tục
Các hợp đồng bảo hiểm thường có thời hạn một năm, cho phép công ty bảo hiểm đánh giá lại rủi ro, yêu cầu thông tin cập nhật và áp đặt các điều kiện an ninh mới trước khi gia hạn. Ông David Rogers, Giám đốc điều hành mảng tổ chức tài chính tại Gallagher, cho rằng câu hỏi đầu tiên của các hãng bảo hiểm sẽ rất đơn giản.
Mức độ liên quan của bạn với họ ra sao và bạn có tiền gửi tại đó không?
Bà Jacqueline Quintal, phụ trách mảng tổ chức tài chính và tài sản số tại Marsh, không dự báo thay đổi lớn về năng lực bảo hiểm, giá cả hay phạm vi bảo hiểm, nhưng tin rằng khách hàng sẽ phải trả lời nhiều câu hỏi hơn. Luật sư bảo hiểm Peter Hardy của Reed Smith ở London cho biết nếu cuộc điều tra phát hiện một lỗ hổng cụ thể trong hệ thống của Binance, các doanh nghiệp khác chắc chắn sẽ bị yêu cầu khắc phục điểm yếu tương tự. Trong khi đó, các sàn giao dịch đã nhanh chóng tăng cường phòng thủ và thúc đẩy chia sẻ thông tin trong toàn ngành.
Giới hạn của tấm lá chắn bảo hiểm
Theo ông Alan Lyons, đồng chủ tịch nhóm Bảo hiểm, Tái bảo hiểm và Giải quyết Tranh chấp tại Herrick, một tổn thất quy mô này buộc các nhà bảo hiểm rà soát lại toàn bộ danh mục tiền mã hóa, từ tổng mức rủi ro đến điều khoản và hạn mức phụ. Phản ứng dễ đoán là điều khoản chặt chẽ hơn và các điều khoản loại trừ rõ ràng hơn.
Sự dính líu của Triều Tiên còn có thể làm phức tạp việc bồi thường. Theo ông Marcos Alvarez của Morningstar DBRS, các hợp đồng an ninh mạng tại Lloyd’s từ năm 2023 nhìn chung phải loại trừ các cuộc tấn công do nhà nước hậu thuẫn, và nếu vụ tấn công được quy cho một quốc gia, công ty bảo hiểm có thể tranh chấp hoặc từ chối chi trả. Hiệu lực của những điều khoản này trong một tổn thất lớn mang màu sắc địa chính trị vẫn chưa từng được kiểm chứng.
Dẫu vậy, thị trường vẫn còn nhiều dư địa. Grand View Research dự báo thị trường bảo hiểm tiền mã hóa toàn cầu sẽ tăng từ 13,8 tỷ USD năm 2026 lên 192,7 tỷ USD vào năm 2033. Theo ông Hardy, những người mới gia nhập có thể thận trọng hơn, nhưng thị trường sẽ ổn định trở lại và theo thời gian sẽ phục hồi.