Bảy công ty, một kẻ tấn công
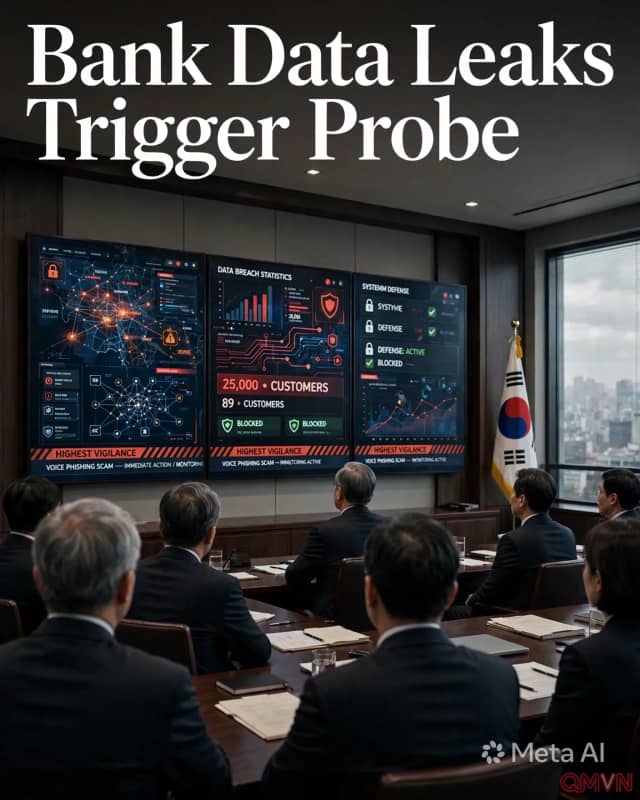
Các vụ xâm nhập lộ diện ngày 30/9 tại Shinhan Bank, nơi kẻ tấn công vượt qua xác thực trên một dịch vụ mà các đại lý cho vay dùng để tra cứu hồ sơ, lấy đi họ tên, số điện thoại, thu nhập hằng năm và hạn mức vay được tính toán. Chỉ trong vài ngày, nhiều tổ chức khác báo cáo bị xâm nhập:
- Shinhan Bank: khoảng 25.000 người bị ảnh hưởng; Yegaram Savings Bank: khoảng 40.000; Welcome Savings Bank: 2.200.
- KB Kookmin Bank: 153 người, qua hệ thống hỗ trợ công việc trên di động của nhân viên; Hyundai Capital: 146; Hana Bank: 89.
- BNK Busan Bank: dữ liệu của 11 nhân viên thuê ngoài.
- Woori Bank và NH NongHyup Bank: phát hiện và chặn được các nỗ lực xâm nhập, không mất dữ liệu.
Vì cùng một địa chỉ IP xuất hiện ở cả bảy công ty, giới chức nghi ngờ đây là một chiến dịch phối hợp duy nhất. Thay vì tấn công thẳng vào các hệ thống ngân hàng lõi được bảo vệ chặt chẽ, kẻ tấn công nhắm vào các nền tảng ngoại vi kém an toàn hơn như công cụ hỗ trợ bán hàng.
Dấu vết của một công cụ tấn công bằng AI
Một dòng chữ mang nghĩa “bảng điều khiển kiểm thử xâm nhập tự động bằng AI” được tìm thấy trên máy chủ được cho là dùng để tấn công Shinhan, dẫn tới ARTEX AI, một hệ thống mã nguồn mở xây dựng trên mô hình ngôn ngữ lớn, phát hành chủ yếu cho người dùng nói tiếng Trung trên GitHub. Được thiết kế cho kiểm thử bảo mật có ủy quyền, công cụ này tự động hóa việc thu thập thông tin, quét lỗ hổng và lập kế hoạch tấn công, chọn bước tiếp theo dựa trên kết quả trước đó.