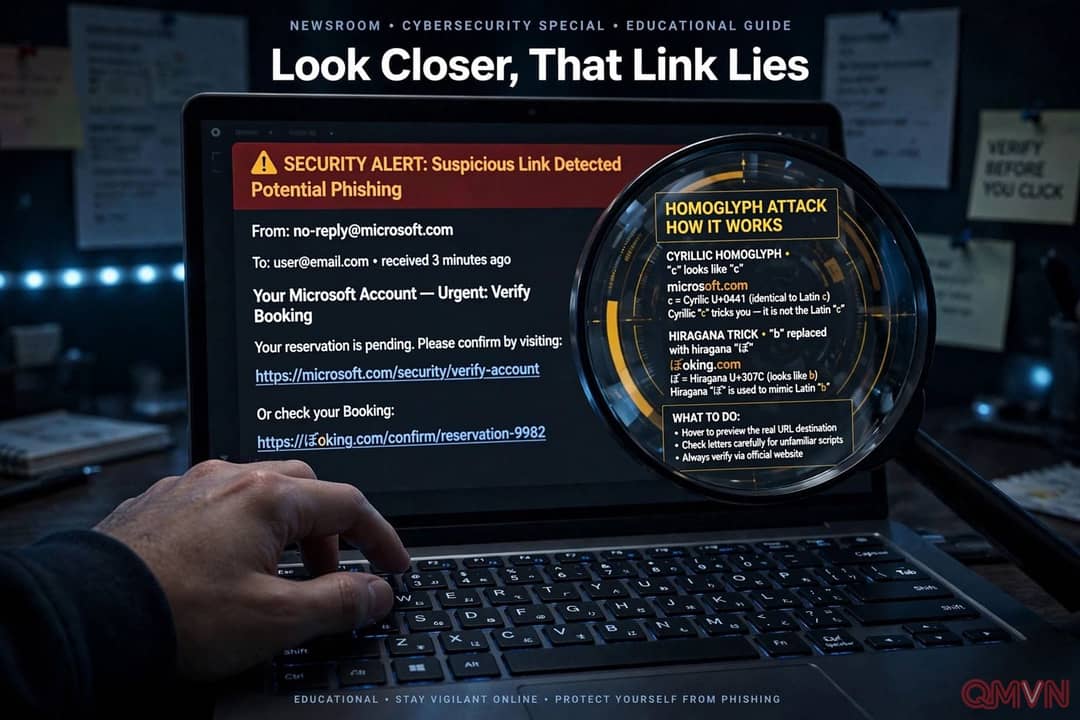
Tấn công ký tự đồng âm trông như thế nào trong hộp thư của bạn
Bạn đã đọc kỹ email và thấy nó có vẻ hợp lệ. Liên kết mà email yêu cầu bạn nhấp vào không có bất kỳ dấu hiệu đáng ngờ nào: không có số lạ hoặc phần thừa nào trong URL. Bạn cảm thấy an tâm để tiếp tục. Nhưng nếu nhìn kỹ hơn một chút, bạn có thể nhận thấy một vài lỗi nhỏ ở một trong các ký tự. Giống như tiêu đề bài viết này, thay vì chữ a, chúng ta lại dùng chữ Cyrillic а.
Kẻ gian lận có thể sử dụng các chữ cái từ các bảng chữ cái khác nhau để tạo ra các URL trông gần như giống hệt thật nhưng trên thực tế dẫn đến trang web hoặc hộp thư giả mạo. Từ đó chúng có thể thu thập thông tin cá nhân để sử dụng trong các vụ lừa đảo. Còn nhiều chữ cái và ký hiệu khác cũng dễ dàng bị đánh tráo. Các chữ cái Cyrillic а, с, е, о, р, х và у có đối tác quang học trong bảng chữ cái Latin cơ bản và trông gần hoặc giống hệt a, c, e, o, p, x và y, theo tài liệu an ninh.
Vì sao lừa đảo hiện nay thích liên kết hơn tệp đính kèm
Hầu hết các cuộc tấn công lừa đảo hiện nay được thiết kế để hướng người dùng đến các liên kết thay vì tải xuống tệp đính kèm, Moore nói. Các tệp đính kèm có thể dễ dàng bị phần mềm bảo mật quét và phát hiện nếu chúng độc hại.